LDB LIMS IT-sikkerhet: Beskyttelse mot tredjepartstilgang | Sikkerhetskopiering | Tilgjengelighet
En brannmur for webapplikasjoner (WAF) rundt LDB-skyen sikrer at tilgang til LDB bare er mulig via krypterte forbindelser. Tilgangen til brannmuren styres av en lastbalanserer som fordeler innkommende forespørsler på flere applikasjonsservere i ulike tilgjengelighetssoner, og bare tillater krypterte HTTPS-forbindelser med RSA-kryptering og en nøkkellengde på 2 048 bit.
Pålogging til LDB skjer med brukerautentisering med brukernavn, passord og en ekstra sikkerhetsfaktor (MFA – flerfaktorautentisering) via autentiseringsapper som Google Authenticator, Microsoft Authenticator, Authy, KeePassXC osv., eller med sikkerhetsnøkler som YubiKeys, SoloKeys, Google Titan osv. Passordene hashes med algoritmen Argon2id, som med dagens teknologi ikke er knekt.
LDB støtter pålogging med tilgangsnøkkel (passkey). Tilgangsnøkler er en ny måte å logge på uten passord på, med høyere sikkerhet enn passord kombinert med MFA og raskere og enklere pålogging.
LDB støtter også enkel pålogging (SSO). Da skjer påloggingen via en identitetsleverandør som Microsoft Azure AD, Okta eller lignende. Dermed kan brukerne logge på LDB raskere og sikkert med sin eksisterende bedriftskonto.
Hvert påloggingsforsøk loggføres med IP-adresse og klokkeslett. Hvis noen forsøker å logge på med feil passord flere ganger på rad, sperres påloggingen til LDB i et definert tidsrom.
Dataene lagres kryptert i LDB-skyen i en MySQL-kompatibel database (Aurora). Hver LDB-instans bruker sin egen database med separate databasekontoer for hver instans, slik at tilgang til andre LDB-kunders data er teknisk utelukket.
Alle databaser lagres kryptert. Dette hindrer uvedkommende i å lese dataene eller endre dem uten at det oppdages (endring av enkeltbyte ville gjøre hele databasen uleselig).
Databasene krypteres med AES-256-GCM, en symmetrisk algoritme basert på Advanced Encryption Standard (AES-256) og Galois Counter Mode (GCM) med en 256-bits nøkkel.
LDB sikkerhetskopieres løpende og fullstendig til Amazon S3. For å gi kundene våre full sikkerhet oppretter LDB en inkrementell sikkerhetskopi hvert sekund. I tillegg opprettes en fullstendig sikkerhetskopi hver dag.
Alle daglige sikkerhetskopier beholdes i én uke. Etter én uke beholdes én fullstendig sikkerhetskopi per uke inntil videre, i minst de neste 10 årene.
Sikkerhetskopieringen er utformet for en datavarighet på 99,999999999 % over ett år. Dette pålitelighetsnivået tilsvarer et forventet årlig datatap på 0,000000001 %. Denne datavarigheten oppnås ved at hver sikkerhetskopi fordeles redundant på tre uavhengige datasentre.
Alle sikkerhetskopier lagres kryptert, og hver sikkerhetskopi krypteres med sin egen nøkkel (alle nøklene krypteres med en egen hovednøkkel som endres løpende). Sikkerhetskopiene krypteres også med 256-bits Advanced Encryption Standard (AES-256). Det finnes ingen kjente, praktisk gjennomførbare angrep mot denne metoden.
LDB-skyen er fordelt på tre uavhengige tilgjengelighetssoner og utformet for en tilgjengelighet på > 99,95 %. Dette tilsvarer mindre enn 5 timers nedetid per år.
Tilgjengelighetssoner (Availability Zones) er selvstendige datasentre som ligger mange kilometer fra hverandre, med redundant strømforsyning, nettverk og tilkobling. De er utformet slik at feil i andre tilgjengelighetssoner ikke påvirker dem.
LDB-skyen kjører i Amazon AWS’ datasenter i Frankfurt og er der fordelt parallelt på tilgjengelighetssonene eu-central-1a, eu-central-1b og eu-central-1c. LDB-skyen er bygget for å tåle at to tilgjengelighetssoner svikter samtidig, og fortsatt være tilgjengelig.
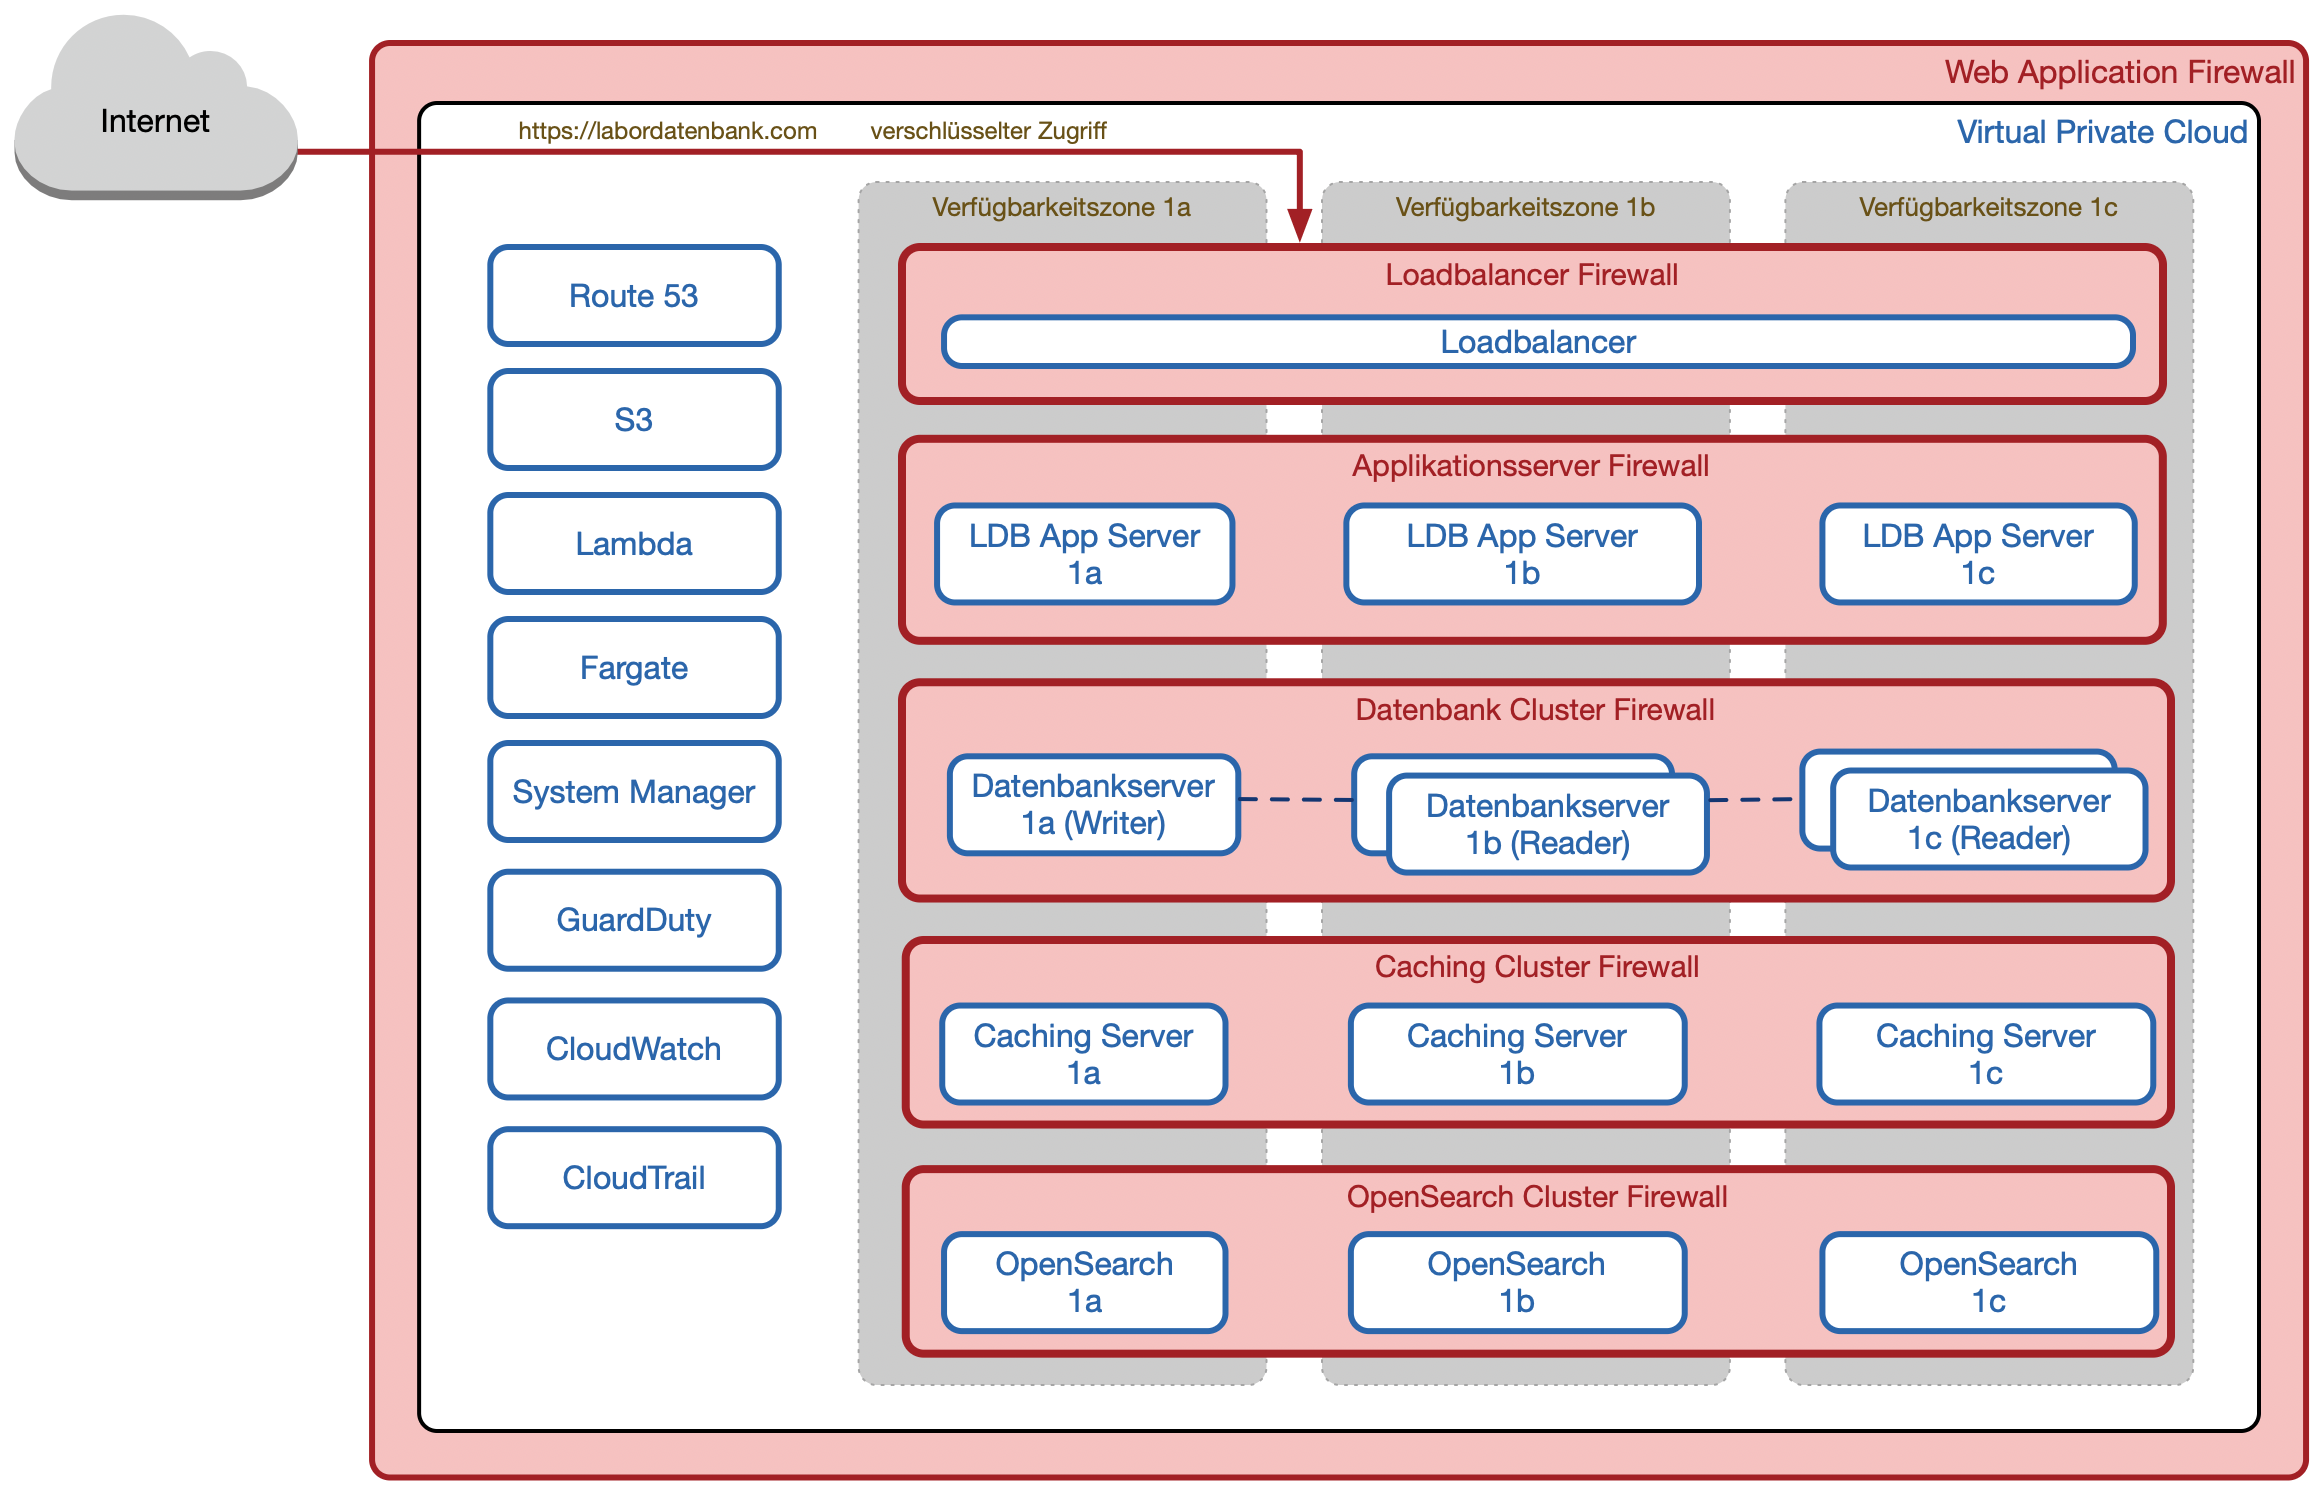
Laboratorieprogramvare behandler sensitive data – i Labordatenbank er sikkerhet derfor ikke en tilleggsfunksjon, men en integrert del av arkitekturen.
Tysk-østerriksk selskap underlagt europeisk lovgivning.
Tre uavhengige tilgjengelighetssoner i Frankfurt.
Alle data er kryptert – både ved lagring og overføring, med tydelig regulert tilgang.
MFA, SSO og tilgangsnøkler for sikker autentisering.
Regelmessige interne og eksterne sikkerhetsrevisjoner samt penetrasjonstester.
Alle aktiviteter dokumenteres fullstendig med bruker og tidsstempel.
Som LIMS-leverandør er vi sertifisert i henhold til gjeldende ISO 27001 for datasikkerhet, tilgjengelighet, behandlingsintegritet, konfidensialitet og personvern – og oppfyller også kravene i NIS2-direktivet.