IT-säkerhet

Säkerhet för era mest känsliga data

LDB LIMS IT-säkerhet: skydd mot obehörig åtkomst | Säkerhetskopiering | Tillgänglighet

Skydd mot obehörig åtkomst

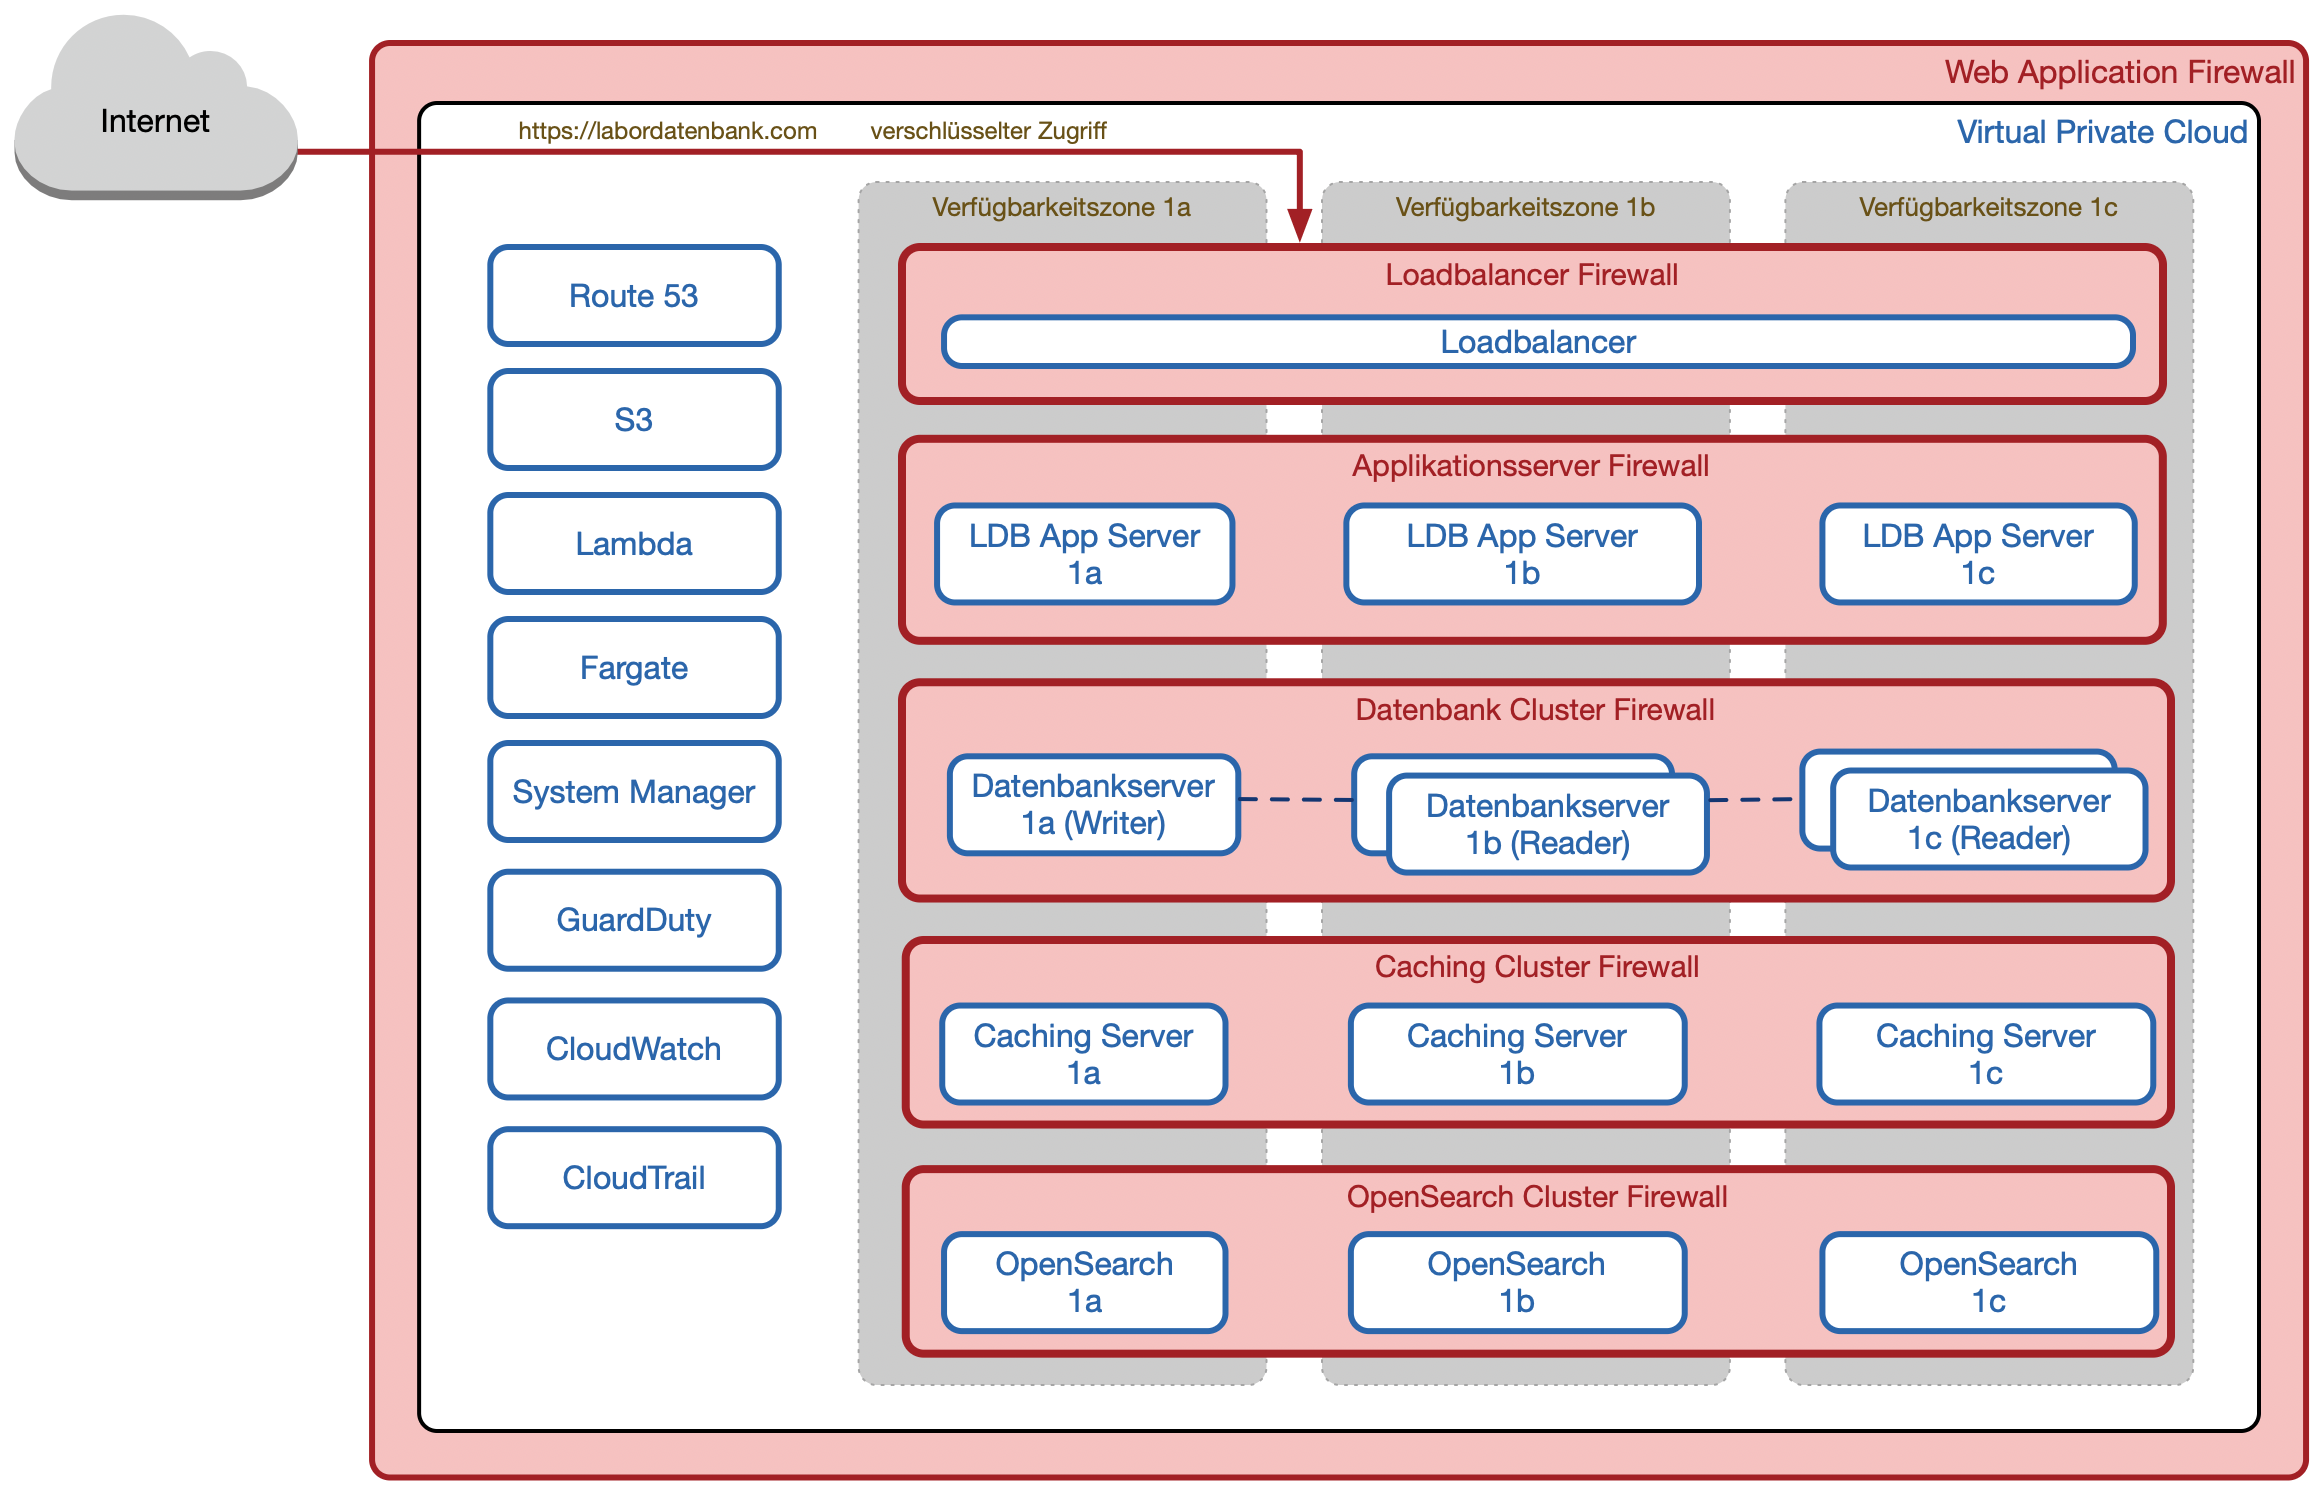
En brandvägg för webbapplikationer (WAF) runt LDB-molnet säkerställer att endast krypterad åtkomst till LDB är möjlig. Åtkomsten till brandväggen styrs av en lastbalanserare som fördelar förfrågningarna över flera applikationsservrar i olika tillgänglighetszoner och endast tillåter krypterade anslutningar via HTTPS med RSA-kryptering och en nyckellängd på 2 048 bitar.

Inloggningen till LDB sker via användarautentisering med inloggningsnamn, lösenord och ytterligare en säkerhetsfaktor (MFA – multifaktorautentisering) med autentiseringsappar som Google Authenticator, Microsoft Authenticator, Authy, KeePassXC etc. eller med säkerhetsnycklar som YubiKeys, SoloKeys, Google Titan etc. Hashningen av lösenord sker med hjälp av algoritmen Argon2id, som enligt den senaste tekniska utvecklingen är obruten.

LDB stöder inloggning med passkey. Passkey är ett nytt sätt att logga in utan lösenord med högre säkerhet än lösenord + MFA, och ger en snabbare och smidigare inloggning.

Dessutom stöder LDB Single Sign-On (SSO). I detta fall sker inloggningen via en identitetsleverantör som t.ex. Microsoft Azure AD, Okta osv. Därmed kan användarna logga in snabbare och säkrare i LDB med sitt befintliga företagskonto.

Varje inloggningsförsök loggas med IP-adress och tidpunkt. Om någon upprepade gånger försöker logga in med fel lösenord spärras inloggningen till LDB under en definierad tidsperiod.

Data lagras krypterat i LDB-molnet i en MySQL-kompatibel databas (Aurora). Varje LDB-instans använder en egen databas med separata databaskonton för varje instans, vilket tekniskt utesluter åtkomst till en annan LDB-kunds data.

Alla databaser lagras krypterade. Detta förhindrar obehöriga parter från att läsa eller obemärkt manipulera data (en ändring av enstaka byte skulle göra hela databasen oläsbar).

För kryptering av databaserna används AES-256-GCM, en symmetrisk algoritm baserad på Advanced Encryption Standard (AES-256) och Galois Counter Mode (GCM) med en 256-bitars nyckel.


Säkerhetskopiering

  • Redundant databascluster över 3 tillgänglighetszoner
  • Inkrementella säkerhetskopior varje sekund i 3 dagar
  • Dagliga fullständiga säkerhetskopior på S3 i 7 dagar
  • Veckovisa säkerhetskopior på S3 på obestämd tid
  • Ytterligare säkerhetskopior i ett AWS-oberoende backupsystem i Nederländerna med Object Locking Compliance Mode i 90 dagar
  • Tillval: automatiserad daglig säkerhetskopiering lokalt hos kunden

En fullständig säkerhetskopiering av LDB sker löpande till Amazon S3. För att garantera våra kunder fullständig säkerhet skapas en inkrementell säkerhetskopia varje sekund i LDB. Dessutom skapas en fullständig säkerhetskopia dagligen.

Alla dagliga säkerhetskopior sparas i en vecka. Efter en vecka sparas en fullständig säkerhetskopia per vecka tills vidare, i minst de kommande 10 åren.

Säkerhetskopieringen är dimensionerad för en databeständighet på 99,999999999 % under ett år. Denna tillförlitlighetsnivå motsvarar en förväntad årlig dataförlust på 0,000000001 %. Denna databeständighet uppnås genom att varje säkerhetskopia fördelas redundant över tre oberoende datacenter.

Alla säkerhetskopior lagras krypterade, där varje säkerhetskopia krypteras med en egen nyckel (alla nycklar krypteras i sin tur med en egen huvudnyckel som ändras löpande). För krypteringen av säkerhetskopiorna används också 256-bitars Advanced Encryption Standard (AES-256). Det finns inga kända praktiskt genomförbara attacker mot denna metod.


LDB-molnets tillgänglighet under de senaste åren:
  • 2025 - 99,99 %
  • 2024 - 100%
  • 2023 - 99,99 %
  • 2022 - 100%
  • 2021 - 99,99 %
  • 2020 - 100%

Tillgänglighet

LDB-molnet är fördelat över tre oberoende tillgänglighetszoner och dimensionerat för en tillgänglighet på > 99,95 %. Det motsvarar ett driftstopp på mindre än 5 timmar per år.

Tillgänglighetszoner (Availability Zones) är fristående datacenter med flera kilometers avstånd från varandra, utrustade med redundant strömförsörjning, nätverk och anslutning, och utformade för att vara isolerade från avbrott i andra tillgänglighetszoner.

LDB-molnet driftas i Amazon AWS datacenter i Frankfurt och är där fördelat parallellt över tillgänglighetszonerna eu-central-1a, eu-central-1b och eu-central-1c. LDB-molnet är uppbyggt för att klara ett samtidigt bortfall av två tillgänglighetszoner och fortsätta att vara tillgängligt.
Arkitektur

Användarträff om datasäkerhet
Allmänna riktlinjer för datasäkerhet (ADSR)
NIS2 – bilaga 3
TÜV-certifierad säkerhet för ert LIMS

Säkerhet är en del av vårt LIMS.

Laboratorieprogramvara hanterar känsliga data – i LDB LIMS är säkerhet därför ingen tilläggsfunktion, utan en integrerad del av arkitekturen.

EU-datasuveränitet TLS 1.3 + AES-256 SSO & MFA ingår 99,99 % drifttid Säkerhetskopiering varje sekund

Europeisk leverantör

Tysk-österrikiskt företag under europeisk lagstiftning.

Redundant molninfrastruktur

Tre oberoende tillgänglighetszoner i Frankfurt.

Kryptering & behörighetsskydd

All data krypteras – at rest och in transit, med strikt reglerad åtkomst.

Säker inloggning

MFA, SSO och passkeys för säker autentisering.

Audits & penetrationstester

Regelbundna interna och externa säkerhetsrevisioner samt penetrationstester.

Fullständig audit trail

Alla aktiviteter dokumenteras fullständigt med användar- och tidsstämpel.

Som LIMS-leverantör är vi certifierade enligt gällande ISO 27001 – för datasäkerhet, tillgänglighet, bearbetningsintegritet, konfidentialitet och dataskydd – samt uppfyller kraven i NIS2-direktivet.
Frequently asked questions

Vi driver er LDB-instans i Amazon AWS datacenter i Frankfurt. Genom fördelningen över tillgänglighetszonerna (AZ) eu-central-1a, eu-central-1b och eu-central-1c tillhandahåller vi en redundant och säker miljö för mycket känsliga data. I den MySQL-kompatibla databasen (Aurora) lagras era data krypterade och åtskilda från andra kunder via separata konton. Era filer lagras krypterade på Amazon S3. Krypteringen sker at-rest och in-transit med Advanced Encryption Standard (AES-256). Data residency för samtliga data är EU.
Säkerhetskopieringen av era data sker enligt följande backup-rutin: inkrementella säkerhetskopior varje sekund i 3 dagar, dagliga fullständiga säkerhetskopior på S3 i 7 dagar, dagliga fullständiga säkerhetskopior på Wasabi med Object Locking Compliance Mode i 90 dagar, veckovisa fullständiga säkerhetskopior på S3 på obestämd tid. Eftersom denna rutin gäller för var och en av de två tillgänglighetszonerna utförs dessa fyra säkerhetskopieringar dubbelt.
Vi rekommenderar att ni, utöver vår omfattande backup-rutin, även säkerhetskopierar alla data lokalt på er egen infrastruktur. För detta erbjuder vi följande ytterligare backup-alternativ: Manuell backup: Behöriga användare kan när som helst initiera och ladda ner en fullständig säkerhetskopia. Extern tilläggsbackup: Här skapas en fullständig säkerhetskopia dagligen vid en bestämd tidpunkt och överförs till ett system som tillhandahålls av er IT-avdelning.
Offboarding av kunder sker enligt en etablerad och regelbundet externt certifierad checklista. I detta ingår både ett säkert tillhandahållande av alla era data och fullständig radering av era data från våra system. I detta fall kan ni – precis som vid vilken annan tidpunkt som helst – ladda ner en fullständig säkerhetskopia inklusive alla uppladdningar och skapade dokument. När vi har fått er bekräftelse på att ni framgångsrikt har laddat ner denna (av erfarenhet stora) säkerhetskopia raderar vi alla data oåterkalleligen från våra system 90 dagar efter avslutad LDB-användning. Ni får ett protokoll över den genomförda raderingen för er dokumentation.
Labordatenbank är certifierad av TÜV Rheinland enligt ISO 27001, ISO 9001 och TISAX.
Ja. Du hittar vår NIS2-guide på https://lims.eu/en/nis2 samt utförlig dokumentation på https://labordatenbank.com/crm/documents/public/185/e850146a55
Ja. LDB Labordatenbank GmbH är i enlighet med GDPR och den österrikiska dataskyddslagen personuppgiftsbiträde för era data och förbinder sig att följa alla tillämpliga nationella och europeiska dataskyddsbestämmelser.
Nej, LDB erbjuds uteslutande som en molnbaserad SaaS-lösning – driftad på AWS i Frankfurt, fördelad över tre tillgänglighetszoner. Det befriar er helt från driftsarbetet med uppdateringar, säkerhetskopiering och säkerhet.
Vi driver ett certifierat ISMS med en egen informationssäkerhetsansvarig, årliga riskworkshops, externa penetrationstester minst en gång om året, obligatorisk multifaktorautentisering för säkerhetskritiska system och en dokumenterad leverantörshanteringsprocess – dokumentationen tillhandahåller vi för kunder som omfattas av NIS2.
Åtkomst sker uteslutande enligt need-to-know-principen, loggas fullständigt (audit trail) och ingår i regelbundna interna och externa säkerhetsrevisioner inom ramen för ISO 27001-certifieringen.
Nej. Vi använder endast AI-modeller som avtalsmässigt garanterar att kunddata inte används för träning, att data krypteras i vila och under överföring samt att de själva är certifierade enligt ISO 27001 eller SOC 2 Typ 2. I Query Explorer överförs dessutom aldrig själva datan, utan enbart datastrukturen och frågan.
LDB-molnet är dimensionerat för >99,95 % tillgänglighet (mindre än 5 timmars driftstopp per år) och kontrolleras automatiskt för funktionalitet var 10:e minut. De faktiska värdena låg mellan 99,99 % och 100 % under 2020–2025.
Minst en gång om året, av en extern leverantör. Resultaten vidarebefordras direkt till utvecklarna och sparas dokumenterade under ”Security Audits” i den interna kvalitetsledningskatalogen.
Varje uppdatering genomgår en ändringshantering med automatiserad validering mot definierade testfall före rollout. Högkritiska sårbarheter patchas skyndsamt och kritiska åtgärdas i nästa uppdatering; kunder informeras via uppdateringsinformation.
TLS 1.2/1.3 för överföring, AES-256-GCM för data i vila, RSA med minst 3 000 bitar för asymmetrisk kryptering och Argon2id för lösenord – i linje med den tekniska riktlinjen TR-02102 från tyska BSI.
För säkerhetskritiska applikationer är MFA obligatoriskt – via autentiseringsapp, säkerhetsnyckel (t.ex. YubiKey) eller passkey. Alternativt finns Single Sign-On via er befintliga identitetsleverantör tillgängligt.
Ja. Inloggningen kan ske via Single Sign-On med er befintliga identitetsleverantör – framför allt Microsoft Entra ID (tidigare Azure AD), och även Okta. Era användare loggar därmed in med sitt vanliga företagskonto, behörigheterna hanteras centralt av er egen IT-avdelning och om någon slutar på företaget förlorar personen automatiskt åtkomsten så snart företagskontot inaktiveras.
Identifierade incidenter rapporteras omedelbart till ledningen och informationssäkerhetsansvarig, hanteras enligt en fastställd incidenthanteringsplan och dokumenteras samt utvärderas avslutningsvis i en 8D-rapport.
Ja. Alla medarbetare genomgår en säkerhetsutbildning under onboardingen och deltar minst en gång om året i en cybersäkerhetsutbildning. Vid akuta hot informeras dessutom samtliga medarbetare omgående.
Genom en dokumenterad process för leverantörshantering inklusive sekretessavtal (NDA), avtalsgranskning och riskklassificering. För den externa IT-/molntjänstleverantören gäller dessutom att dennas egen ISO 27001-certifiering uppfyller motsvarande ISO/IEC 17025-krav på externt tillhandahållna tjänster.
Ja, som standard sker alla interna och externa överföringar krypterade via HTTPS. Ett undantag är endast möjligt på uttrycklig begäran från kunden.
Ja. Fasta riktlinjer för säker kodning gäller (bland annat Prepared Statements mot SQL-injektion, säkra hashfunktioner för lösenord, CSRF-skydd) samt regelbundna kodgranskningar och automatiserad kontroll av alla beroenden avseende kända säkerhetsluckor.
Vi. Ansvaret för drift, uppdateringar, säkerhetskopiering och säkerhet vilar helt på Labordatenbank – inte på er egen IT-avdelning. Detta är verifierbart dokumenterat genom en egen informationssäkerhetsansvarig, årliga externa revisioner och en kontinuerlig ISO 27001-certifiering sedan 2023, inte bara ett påstående.
Eftersom informationssäkerhet är kärnverksamheten här och inte ett sidoprojekt vid sidan av laboratorievardagen: över 15 års kontinuerlig drift, certifierad enligt ISO 27001, ISO 9001 och TISAX, årliga externa penetrationstester och en infrastruktur som klarar ett samtidigt bortfall av två av de tre tillgänglighetszonerna – en insats som ett enskilt laboratoriums IT-avdelning realistiskt sett inte kan klara av vid sidan om.
Genom eftervisbarhet i stället för självdeklaration: TÜV Rheinland-certifiering enligt ISO 27001 och ISO 9001, godkänd TISAX-bedömning, allmänt tillgängliga riktlinjer för datasäkerhet (ADSR) och en NIS2-guide med konkreta, verifierbara åtgärder i stället för allmänna påståenden.

Våra kunder

Certifierad enligt

LDB LIMS är en ISO 27001-certifierad laboratorieprogramvara

Föredragen LIMS-partner

VUP - Verband unabhängiger Prüflabore

Wir verwenden unsere eigenen Cookies und Cookies von Drittanbietern, damit wir Ihnen die Website anzeigen und besser verstehen können, wie Sie diese nutzen, um unsere angebotenen Dienste zu verbessern.