LDB LIMS -tietoturva: Suojaus luvatonta pääsyä vastaan | Varmuuskopiointi | Käytettävyys
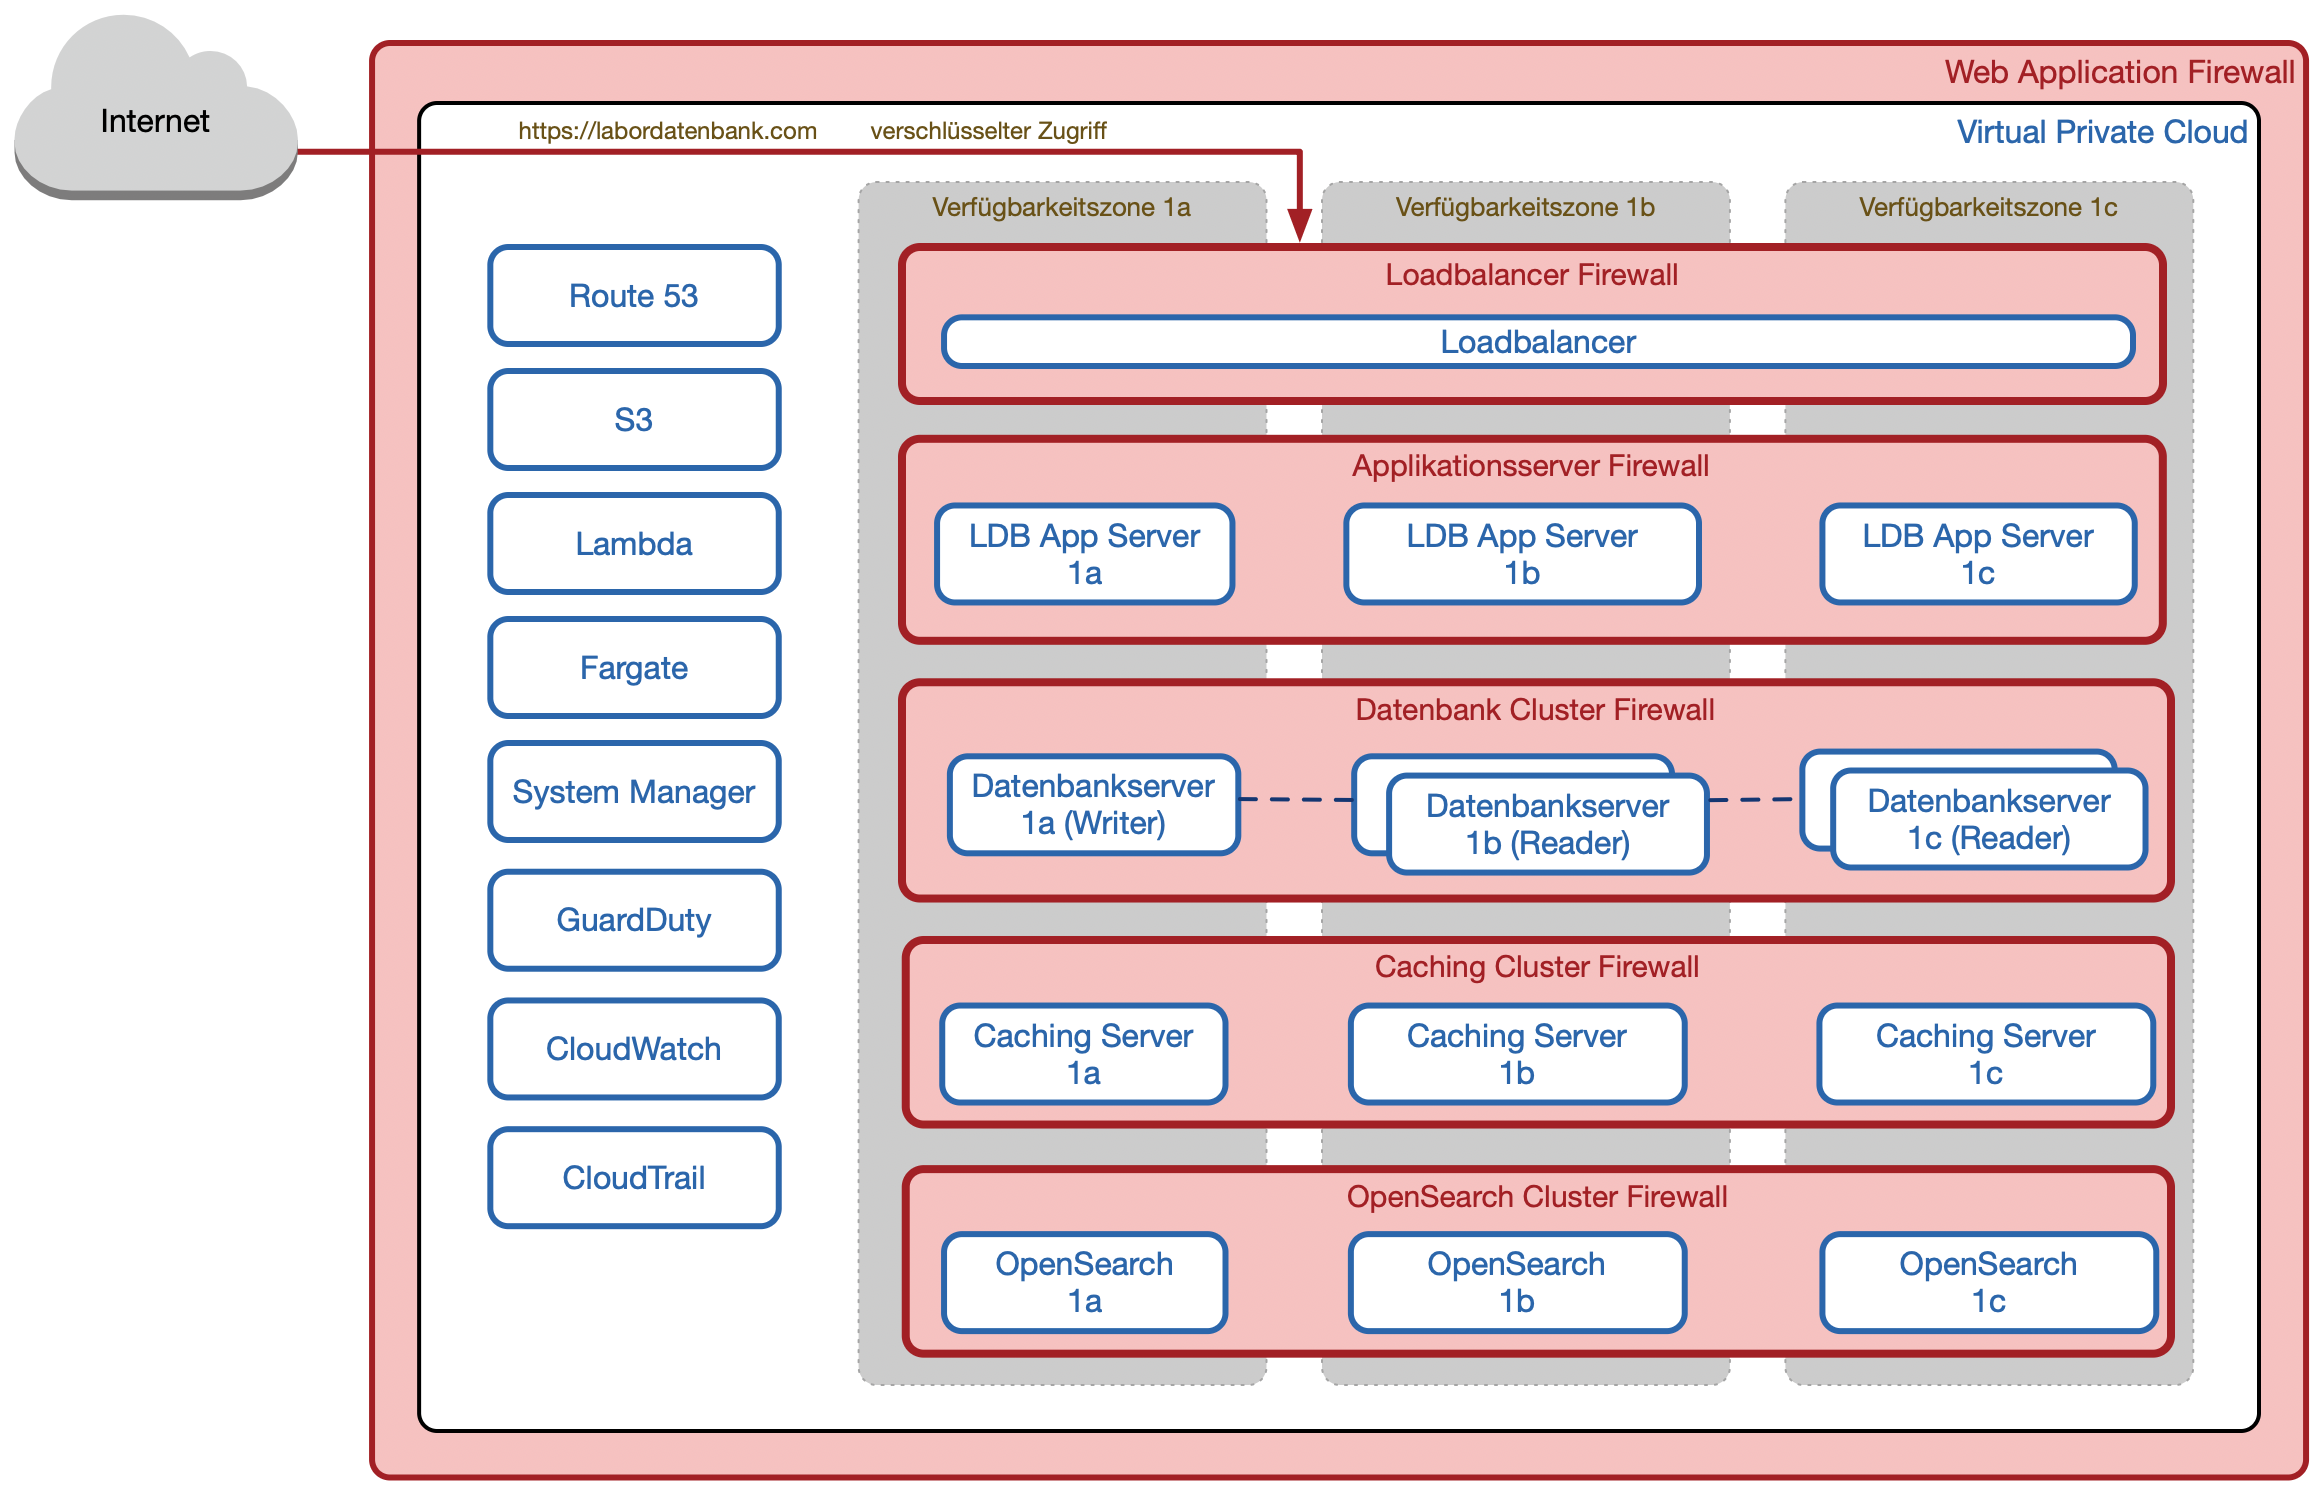
LDB-pilveä suojaava sovelluspalomuuri (WAF) varmistaa, että LDB-järjestelmään on mahdollista ottaa ainoastaan suojattuja yhteyksiä. Pääsyä palomuuriin ohjaa kuormantasaaja, joka jakaa saapuvat pyynnöt useille eri saatavuusalueilla sijaitseville sovelluspalvelimille ja sallii vain salatut HTTPS-yhteydet 2 048-bittisellä RSA-salauksella.
Kirjautuminen LDB-järjestelmään tapahtuu käyttäjätunnuksella, salasanalla ja lisäturvatekijällä (MFA, monivaiheinen todennus) käyttäen todennussovelluksia, kuten Google Authenticator, Microsoft Authenticator, Authy, KeePassXC jne., tai suojausavaimia, kuten YubiKey, SoloKeys, Google Titan jne. Salasanojen tiivistämiseen (hashing) käytetään Argon2id-algoritmia, jota pidetään nykytekniikan valossa murtamattomana.
LDB tukee kirjautumista pääsyavaimella (passkey). Pääsyavain on uusi salasanaton kirjautumismuoto, joka tarjoaa korkeamman tietoturvan kuin salasana ja MFA yhdessä, mahdollistaen samalla nopeamman ja vaivattomamman kirjautumisen.
Lisäksi LDB tukee kertakirjautumista (SSO). Tällöin todennuksesta vastaa identiteetintarjoaja, kuten Microsoft Azure AD, Okta jne. Näin käyttäjät voivat kirjautua LDB-järjestelmään nopeasti ja turvallisesti nykyisillä yritystunnuksillaan.
Jokainen kirjautumisyritys kirjataan lokiin IP-osoitteen ja aikaleiman kera. Mikäli järjestelmään yritetään kirjautua toistuvasti väärällä salasanalla, LDB-kirjautuminen estetään määrätyksi ajaksi.
Tiedot tallennetaan LDB-pilvessä salattuina MySQL-yhteensopivaan tietokantaan (Aurora). Jokainen LDB-instanssi käyttää omaa tietokantaa ja erillisiä tietokantatilejä, mikä tekee muiden LDB-asiakkaiden tietojen käytöstä teknisesti mahdotonta.
Kaikki tietokannat tallennetaan salattuina. Tämä estää asiattomia tahoja lukemasta tietoja tai muuttamasta niitä huomaamatta (yksittäistenkin tavujen muuttaminen tekisi koko tietokannasta lukukelvottoman).
Tietokantojen salaamiseen käytetään AES-256-GCM-salausta, joka on symmetrinen algoritmi perustuen Advanced Encryption Standardiin (AES-256) ja Galois Counter Modeen (GCM) 256-bittisellä avaimella.
LDB:n täydellinen varmuuskopiointi tehdään jatkuvasti Amazon S3 -palveluun. Asiakkaidemme täydellisen turvallisuuden takaamiseksi LDB luo inkrementaalisen varmuuskopion joka sekunti. Tämän lisäksi joka päivä luodaan täydellinen varmuuskopio.
Kaikki päivittäiset varmuuskopiot säilytetään yhden viikon ajan. Viikon jälkeen säilytetään yksi täydellinen viikkovarmuuskopio toistaiseksi, vähintään seuraavat 10 vuotta.
Varmuuskopiointi on suunniteltu takaamaan 99,999999999 %:n tietojen säilyvyys yhden vuoden aikana. Tämä luotettavuustaso vastaa 0,000000001 %:n vuotuista odotettua tietojen häviämistä. Tämä kestävyys saavutetaan hajauttamalla jokainen varmuuskopio kahdennetusti kolmeen toisistaan riippumattomaan konesaliin.
Kaikki varmuuskopiot tallennetaan salattuina, ja jokainen varmuuskopio salataan omalla avaimellaan (kaikki avaimet salataan omalla pääavaimellaan, jota vaihdetaan jatkuvasti). Varmuuskopioiden salaukseen käytetään niin ikään 256-bittistä Advanced Encryption Standardia (AES-256). Tätä menetelmää vastaan ei tunneta mitään käytännössä toteutettavissa olevaa hyökkäystä.
LDB-pilvi on hajautettu kolmelle riippumattomalle saatavuusalueelle ja suunniteltu yli 99,95 %:n käytettävyydelle. Tämä vastaa alle 5 tunnin käyttökatkoa vuodessa.
Saatavuusalueet (Availability Zones) ovat itsenäisiä konesaleja, jotka sijaitsevat useiden kilometrien etäisyydellä toisistaan ja joissa on kahdennettu virransyöttö, verkotus ja liitettävyys. Ne on suunniteltu siten, että muiden saatavuusalueiden häiriöt eivät vaikuta niihin.
LDB-pilvi toimii Amazon AWS:n konesalissa Frankfurtissa ja jakautuu siellä rinnakkain saatavuusalueille eu-central-1a, eu-central-1b ja eu-central-1c. LDB-pilvirakenne kestää kahden saatavuusalueen samanaikaisen vikaantumisen pysyen toiminnassa.
Laboratorio-ohjelmistot käsittelevät arkaluonteisia tietoja – siksi tietoturva ei ole Labordatenbankille mikään lisäominaisuus, vaan kiinteä osa arkkitehtuuria.
Saksalais-itävaltalainen yritys, joka noudattaa EU-lainsäädäntöä.
Kolme toisistaan riippumatonta saatavuusvyöhykettä Frankfurtissa.
Kaikki tiedot on salattu – levossa ja siirron aikana – selkeästi määritellyin käyttöoikeuksin.
MFA, SSO ja pääsyavaimet turvalliseen todennukseen.
Säännölliset sisäiset ja ulkoiset tietoturva-auditoinnit sekä penetraatiotestit.
Kaikki toiminnot dokumentoidaan aukottomasti käyttäjä- ja aikaleimoilla.
LIMS-toimittajana meidät on sertifioitu uusimman ISO 27001 -standardin mukaisesti (tietoturva, käytettävyys, käsittelyn eheys, luottamuksellisuus ja tietosuoja), ja täytämme lisäksi NIS2-direktiivin vaatimukset.