Sécurité informatique du LIMS LDB : protection contre les accès de tiers | Sauvegardes | Disponibilité
Un pare-feu applicatif web (WAF) protège le cloud LDB et garantit que seuls les accès chiffrés sont possibles. Un répartiteur de charge contrôle l’accès au pare-feu, répartit les requêtes entre plusieurs serveurs applicatifs dans différentes zones de disponibilité et n’autorise que les connexions HTTPS chiffrées avec un chiffrement RSA et une clé de 2 048 bits.
La connexion à LDB utilise un identifiant, un mot de passe et un facteur de sécurité supplémentaire (MFA, authentification multifacteur), avec des applications comme Google Authenticator, Microsoft Authenticator, Authy ou KeePassXC, ou des clés de sécurité comme YubiKeys, SoloKeys ou Google Titan. Les mots de passe sont hachés à l’aide de l’algorithme Argon2id, qui reste inviolé selon l’état actuel de la technique.
LDB prend en charge la connexion par clé d’accès (passkey). Cette nouvelle méthode sans mot de passe offre une sécurité supérieure à la combinaison mot de passe et MFA, tout en permettant une connexion plus rapide et plus pratique.
LDB prend également en charge l’authentification unique (SSO). L’authentification est alors assurée par un fournisseur d’identité comme Microsoft Azure AD ou Okta. Les utilisateurs peuvent ainsi se connecter rapidement et en toute sécurité avec leur compte professionnel existant.
Chaque tentative de connexion est enregistrée avec l’adresse IP et l’heure. Après plusieurs tentatives consécutives avec un mot de passe incorrect, LDB bloque la connexion pendant une durée définie.
Les données sont stockées chiffrées dans le cloud LDB, dans une base de données compatible MySQL (Aurora). Chaque instance LDB utilise sa propre base et des comptes de base de données distincts, ce qui exclut techniquement l’accès aux données d’un autre client LDB.
Toutes les bases de données sont stockées chiffrées. Cela empêche une partie non autorisée de lire les données ou de les modifier sans détection : la modification de quelques octets rendrait toute la base illisible.
Les bases de données sont chiffrées avec AES-256-GCM, un algorithme symétrique fondé sur l’Advanced Encryption Standard (AES-256) et le mode Galois/Counter (GCM), avec une clé de 256 bits.
LDB fait l’objet de sauvegardes complètes régulières sur Amazon S3. Pour garantir une sécurité totale à nos clients, une sauvegarde incrémentale est créée chaque seconde. Une sauvegarde complète est également créée chaque jour.
Toutes les sauvegardes quotidiennes sont conservées pendant une semaine. Ensuite, une sauvegarde complète par semaine est conservée jusqu’à nouvel ordre, pendant au moins les dix années suivantes.
Le système de sauvegarde est conçu pour une durabilité des données de 99,999999999 % sur un an. Ce niveau de fiabilité correspond à une perte de données annuelle attendue de 0,000000001 %. Cette durabilité est obtenue en répartissant chaque sauvegarde de manière redondante entre trois centres de données indépendants.
Toutes les sauvegardes sont stockées chiffrées, chacune avec sa propre clé. Toutes les clés sont chiffrées avec une clé maîtresse dédiée, régulièrement renouvelée. Les sauvegardes utilisent également l’Advanced Encryption Standard à 256 bits (AES-256). Aucune attaque réalisable en pratique contre cette méthode n’est connue.
Le cloud LDB est réparti sur trois zones de disponibilité indépendantes et conçu pour une disponibilité supérieure à 99,95 %, soit moins de cinq heures d’indisponibilité par an.
Les zones de disponibilité sont des centres de données indépendants, séparés par plusieurs kilomètres et dotés d’une alimentation électrique, de réseaux et de connexions redondants. Elles sont conçues pour être isolées des défaillances des autres zones.
Le cloud LDB fonctionne dans la région Amazon AWS de Francfort, réparti en parallèle sur les zones de disponibilité eu-central-1a, eu-central-1b et eu-central-1c. Il est conçu pour résister à la défaillance simultanée de deux zones tout en restant disponible.
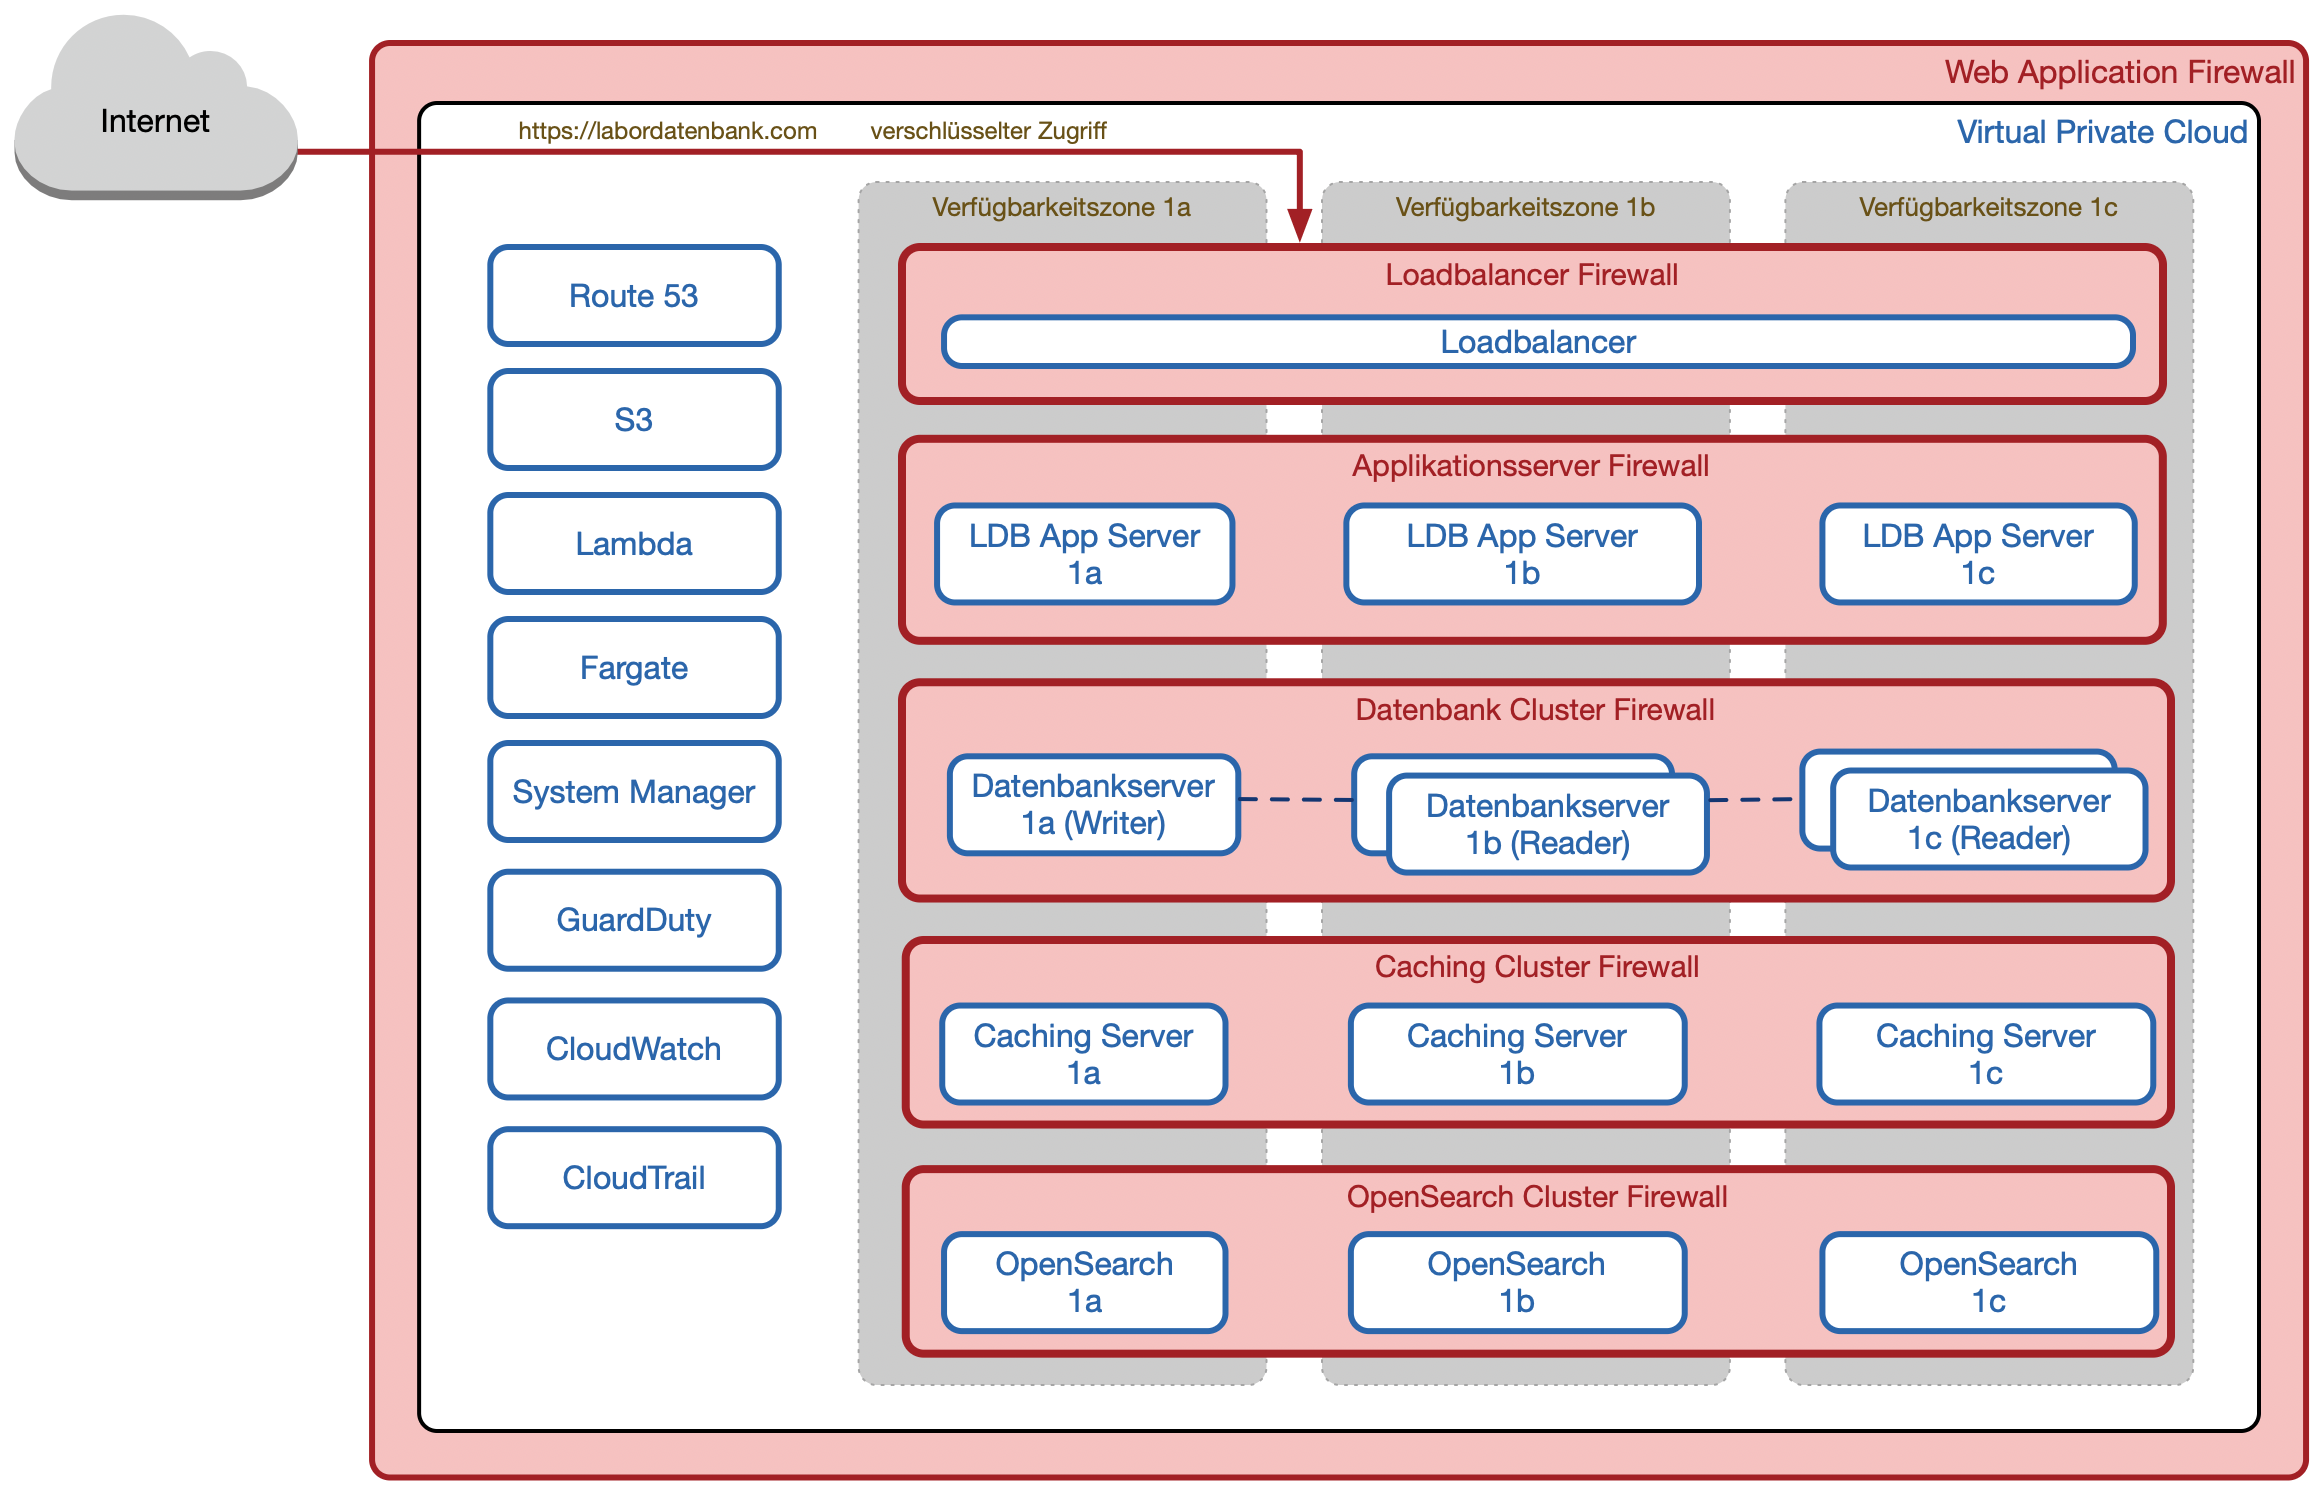
Les logiciels de laboratoire traitent des données sensibles. Chez Labordatenbank, la sécurité fait donc partie intégrante de l’architecture.
Entreprise germano-autrichienne soumise au droit européen.
Trois zones de disponibilité indépendantes à Francfort.
Toutes les données sont chiffrées, au repos comme en transit, avec des accès clairement définis.
MFA, SSO et clés d’accès pour une authentification sécurisée.
Audits de sécurité internes et externes et tests d’intrusion réguliers.
Toutes les activités sont documentées sans lacune, avec l’utilisateur et l’horodatage.
En tant que fournisseur de LIMS, nous sommes certifiés selon la version actuelle de la norme ISO 27001 pour la sécurité des données, la disponibilité, l’intégrité du traitement, la confidentialité et la protection des données. Nous répondons également aux exigences de la directive NIS2.