Bezpieczeństwo IT LIMS LDB: ochrona przed dostępem osób trzecich | Kopie zapasowe | Dostępność
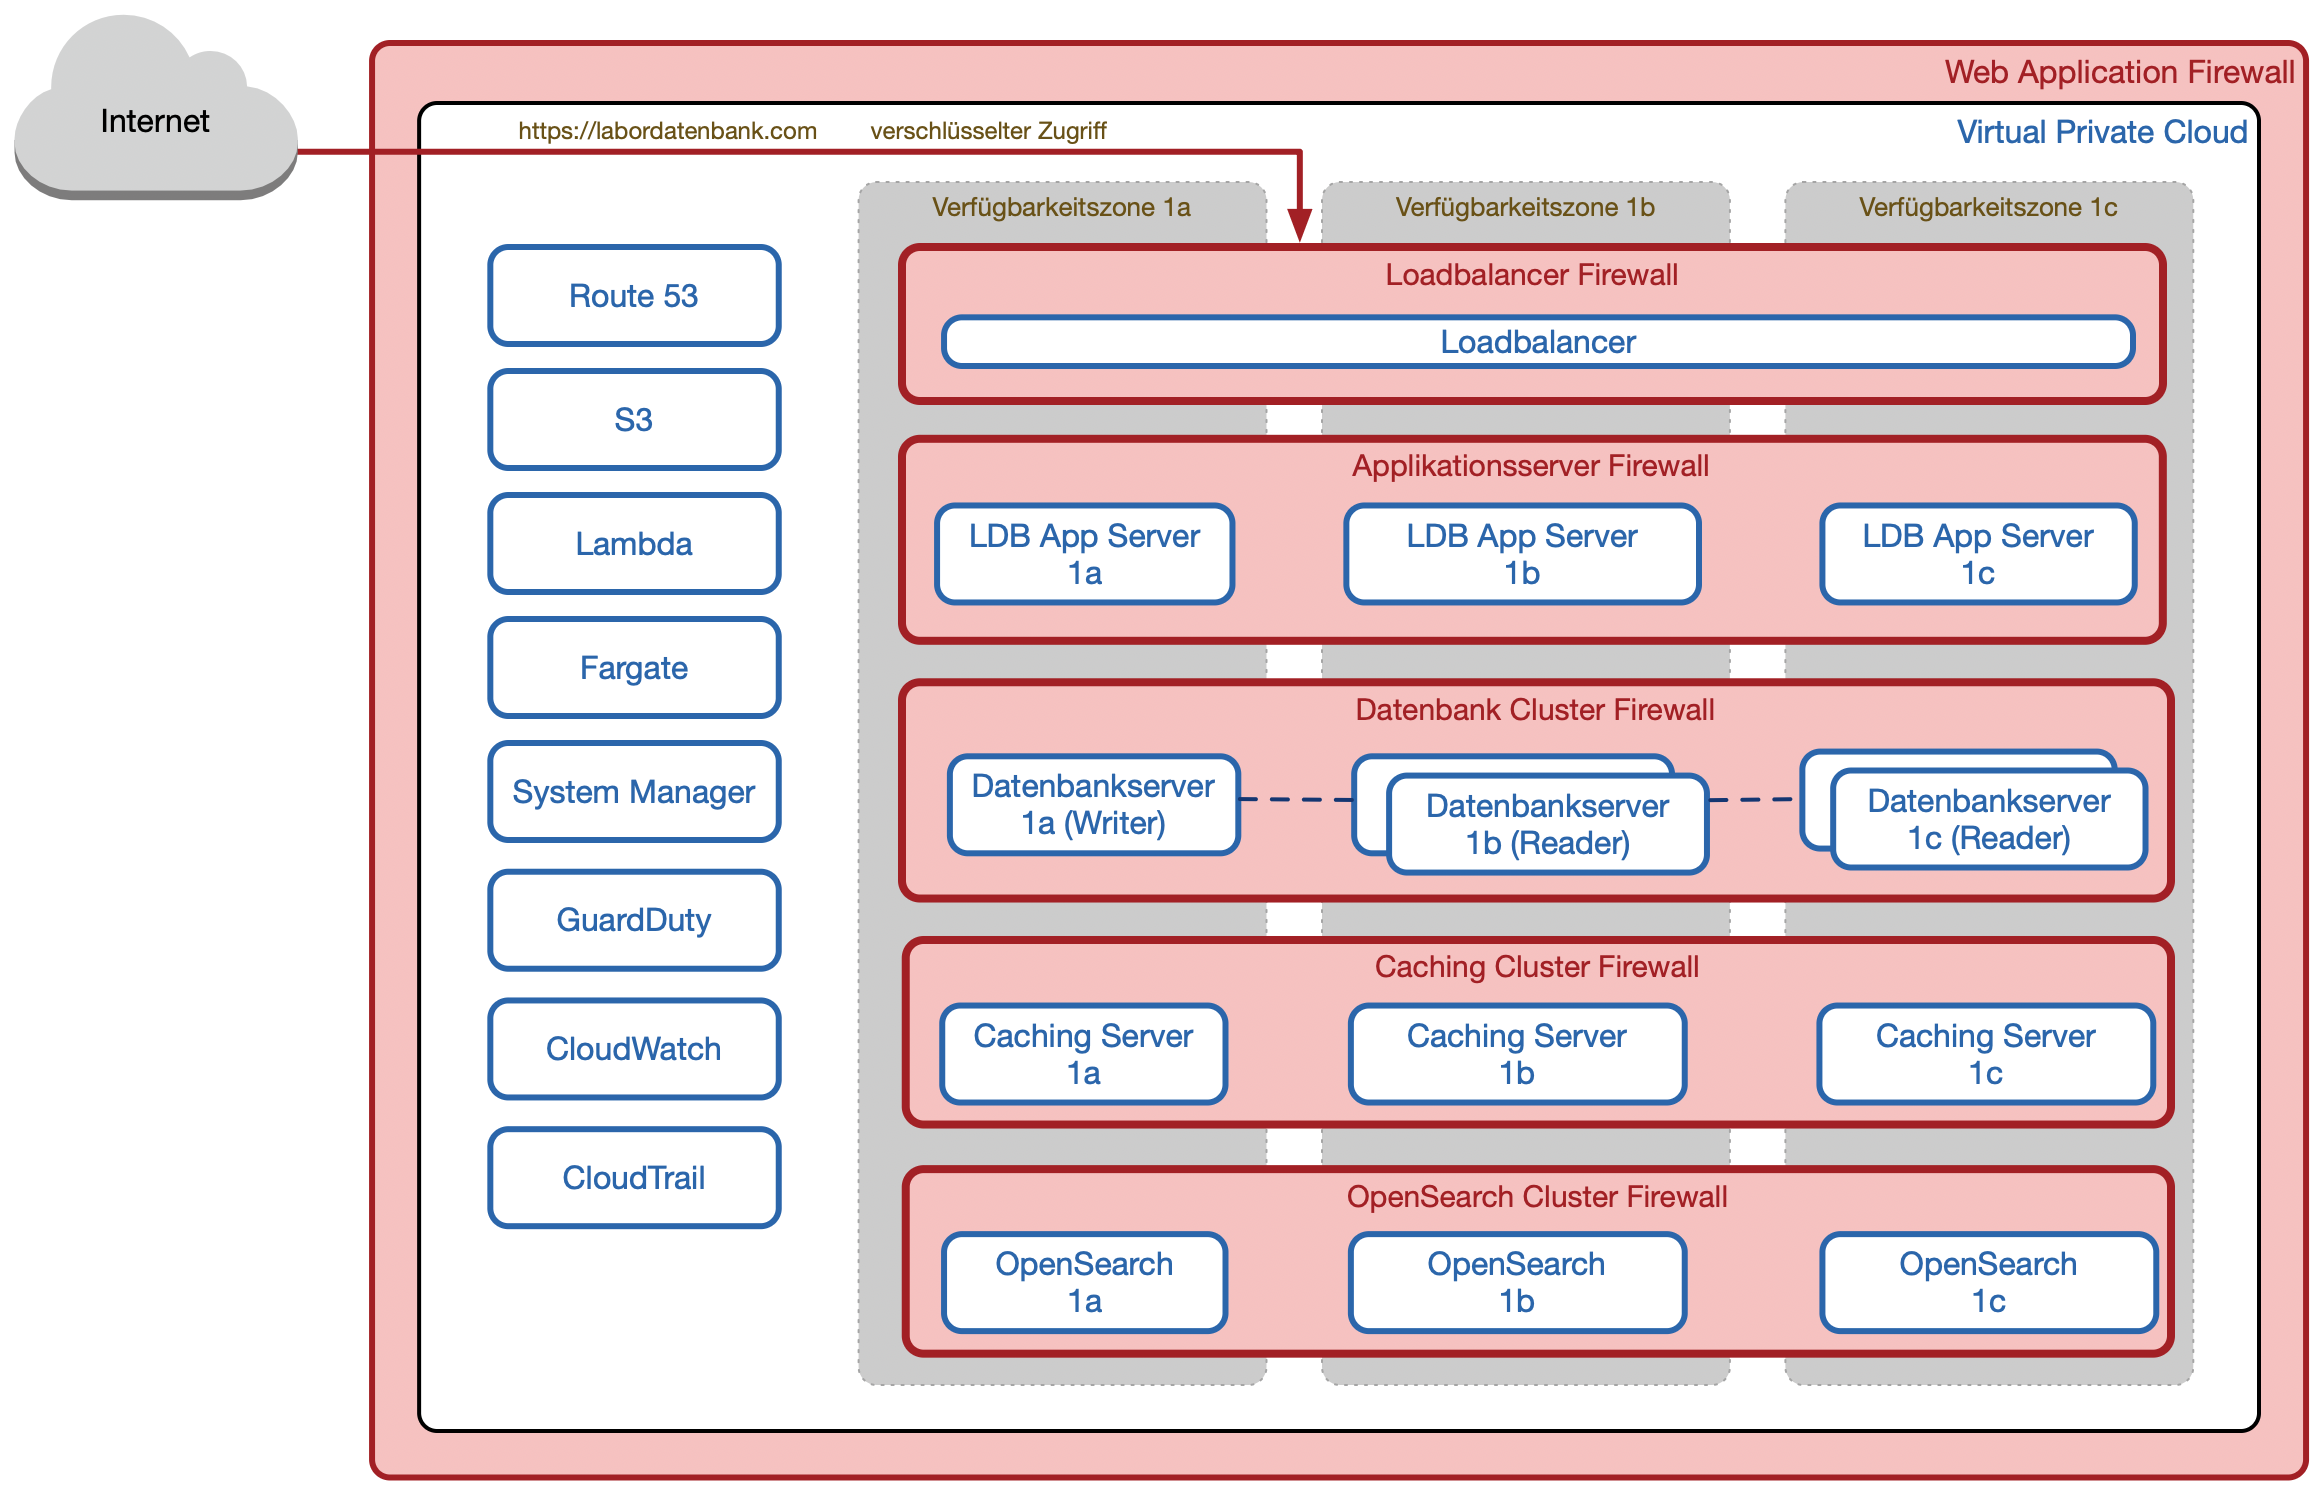
Zapora aplikacji internetowych (WAF) chroniąca chmurę LDB zapewnia dostęp wyłącznie przez szyfrowane połączenia. Dostęp do zapory jest kontrolowany przez moduł równoważenia obciążenia, który rozdziela żądania między serwery aplikacyjne w różnych strefach dostępności i zezwala jedynie na szyfrowane połączenia HTTPS z szyfrowaniem RSA oraz kluczem o długości 2048 bitów.
Logowanie do LDB odbywa się za pomocą identyfikatora, hasła i dodatkowego czynnika bezpieczeństwa (MFA — uwierzytelnianie wieloskładnikowe), z użyciem aplikacji takich jak Google Authenticator, Microsoft Authenticator, Authy lub KeePassXC, albo kluczy bezpieczeństwa takich jak YubiKeys, SoloKeys czy Google Titan. Hasła są haszowane algorytmem Argon2id, który według obecnego stanu techniki pozostaje nieprzełamany.
LDB obsługuje logowanie za pomocą klucza dostępu (passkey). Jest to nowa metoda logowania bez hasła, oferująca wyższy poziom bezpieczeństwa niż hasło z MFA oraz szybsze i wygodniejsze logowanie.
LDB obsługuje również logowanie jednokrotne (SSO). Uwierzytelnianie realizuje wówczas dostawca tożsamości, np. Microsoft Azure AD lub Okta. Użytkownicy mogą szybko i bezpiecznie zalogować się do LDB za pomocą istniejącego konta firmowego.
Każda próba logowania jest rejestrowana wraz z adresem IP i czasem. Po kilku kolejnych próbach z nieprawidłowym hasłem logowanie do LDB zostaje zablokowane na określony czas.
Dane są przechowywane w chmurze LDB w zaszyfrowanej bazie zgodnej z MySQL (Aurora). Każda instancja LDB korzysta z własnej bazy i oddzielnych kont bazy danych, co technicznie wyklucza dostęp do danych innego klienta LDB.
Wszystkie bazy danych są przechowywane w postaci zaszyfrowanej. Uniemożliwia to osobom nieuprawnionym odczyt danych lub ich niezauważoną zmianę — modyfikacja pojedynczych bajtów spowodowałaby nieczytelność całej bazy.
Bazy danych są szyfrowane za pomocą AES-256-GCM, algorytmu symetrycznego opartego na Advanced Encryption Standard (AES-256) i trybie Galois/Counter (GCM), z kluczem 256-bitowym.
Pełne kopie zapasowe LDB są regularnie zapisywane w Amazon S3. Aby zapewnić klientom pełne bezpieczeństwo, co sekundę tworzona jest kopia przyrostowa. Ponadto codziennie wykonywana jest pełna kopia zapasowa.
Wszystkie dzienne kopie zapasowe są przechowywane przez tydzień. Następnie jedna pełna kopia tygodniowo jest zachowywana do odwołania, przez co najmniej kolejne 10 lat.
System kopii zapasowych zaprojektowano z myślą o trwałości danych na poziomie 99,999999999% w ciągu roku. Ten poziom niezawodności odpowiada oczekiwanej rocznej utracie danych wynoszącej 0,000000001%. Osiąga się go przez redundantne rozmieszczenie każdej kopii w trzech niezależnych centrach danych.
Wszystkie kopie zapasowe są przechowywane w postaci zaszyfrowanej, każda z własnym kluczem. Wszystkie klucze są szyfrowane odrębnym kluczem głównym, który jest regularnie zmieniany. Kopie są również szyfrowane przy użyciu 256-bitowego Advanced Encryption Standard (AES-256). Nie jest znany praktycznie wykonalny atak na tę metodę.
Chmura LDB jest rozłożona na trzy niezależne strefy dostępności i zaprojektowana dla dostępności powyżej 99,95%. Odpowiada to mniej niż 5 godzinom niedostępności rocznie.
Strefy dostępności to niezależne centra danych oddalone od siebie o wiele kilometrów, z redundantnym zasilaniem, siecią i łącznością. Zaprojektowano je tak, aby były odizolowane od awarii w innych strefach.
Chmura LDB działa w regionie Amazon AWS we Frankfurcie, równolegle w strefach dostępności eu-central-1a, eu-central-1b i eu-central-1c. Zaprojektowano ją tak, aby pozostawała dostępna nawet przy jednoczesnej awarii dwóch stref.
Oprogramowanie laboratoryjne przetwarza dane wrażliwe. Dlatego w Labordatenbank bezpieczeństwo stanowi integralną część architektury.
Niemiecko-austriacka firma podlegająca prawu europejskiemu.
Trzy niezależne strefy dostępności we Frankfurcie.
Wszystkie dane są szyfrowane podczas przechowywania i przesyłania, a dostęp do nich jest jasno określony.
MFA, SSO i klucze dostępu zapewniają bezpieczne uwierzytelnianie.
Regularne wewnętrzne i zewnętrzne audyty bezpieczeństwa oraz testy penetracyjne.
Wszystkie działania są dokumentowane bez luk, z oznaczeniem użytkownika i czasu.
Jako dostawca LIMS posiadamy certyfikację zgodnie z aktualną normą ISO 27001 w zakresie bezpieczeństwa danych, dostępności, integralności przetwarzania, poufności i ochrony danych. Spełniamy również wymagania dyrektywy NIS2.