Informatikai biztonság

Legérzékenyebb adatainak biztonsága

Az LDB LIMS informatikai biztonsága: védelem harmadik felek hozzáférésével szemben | Biztonsági mentés | Rendelkezésre állás

Védelem harmadik felek hozzáférésével szemben

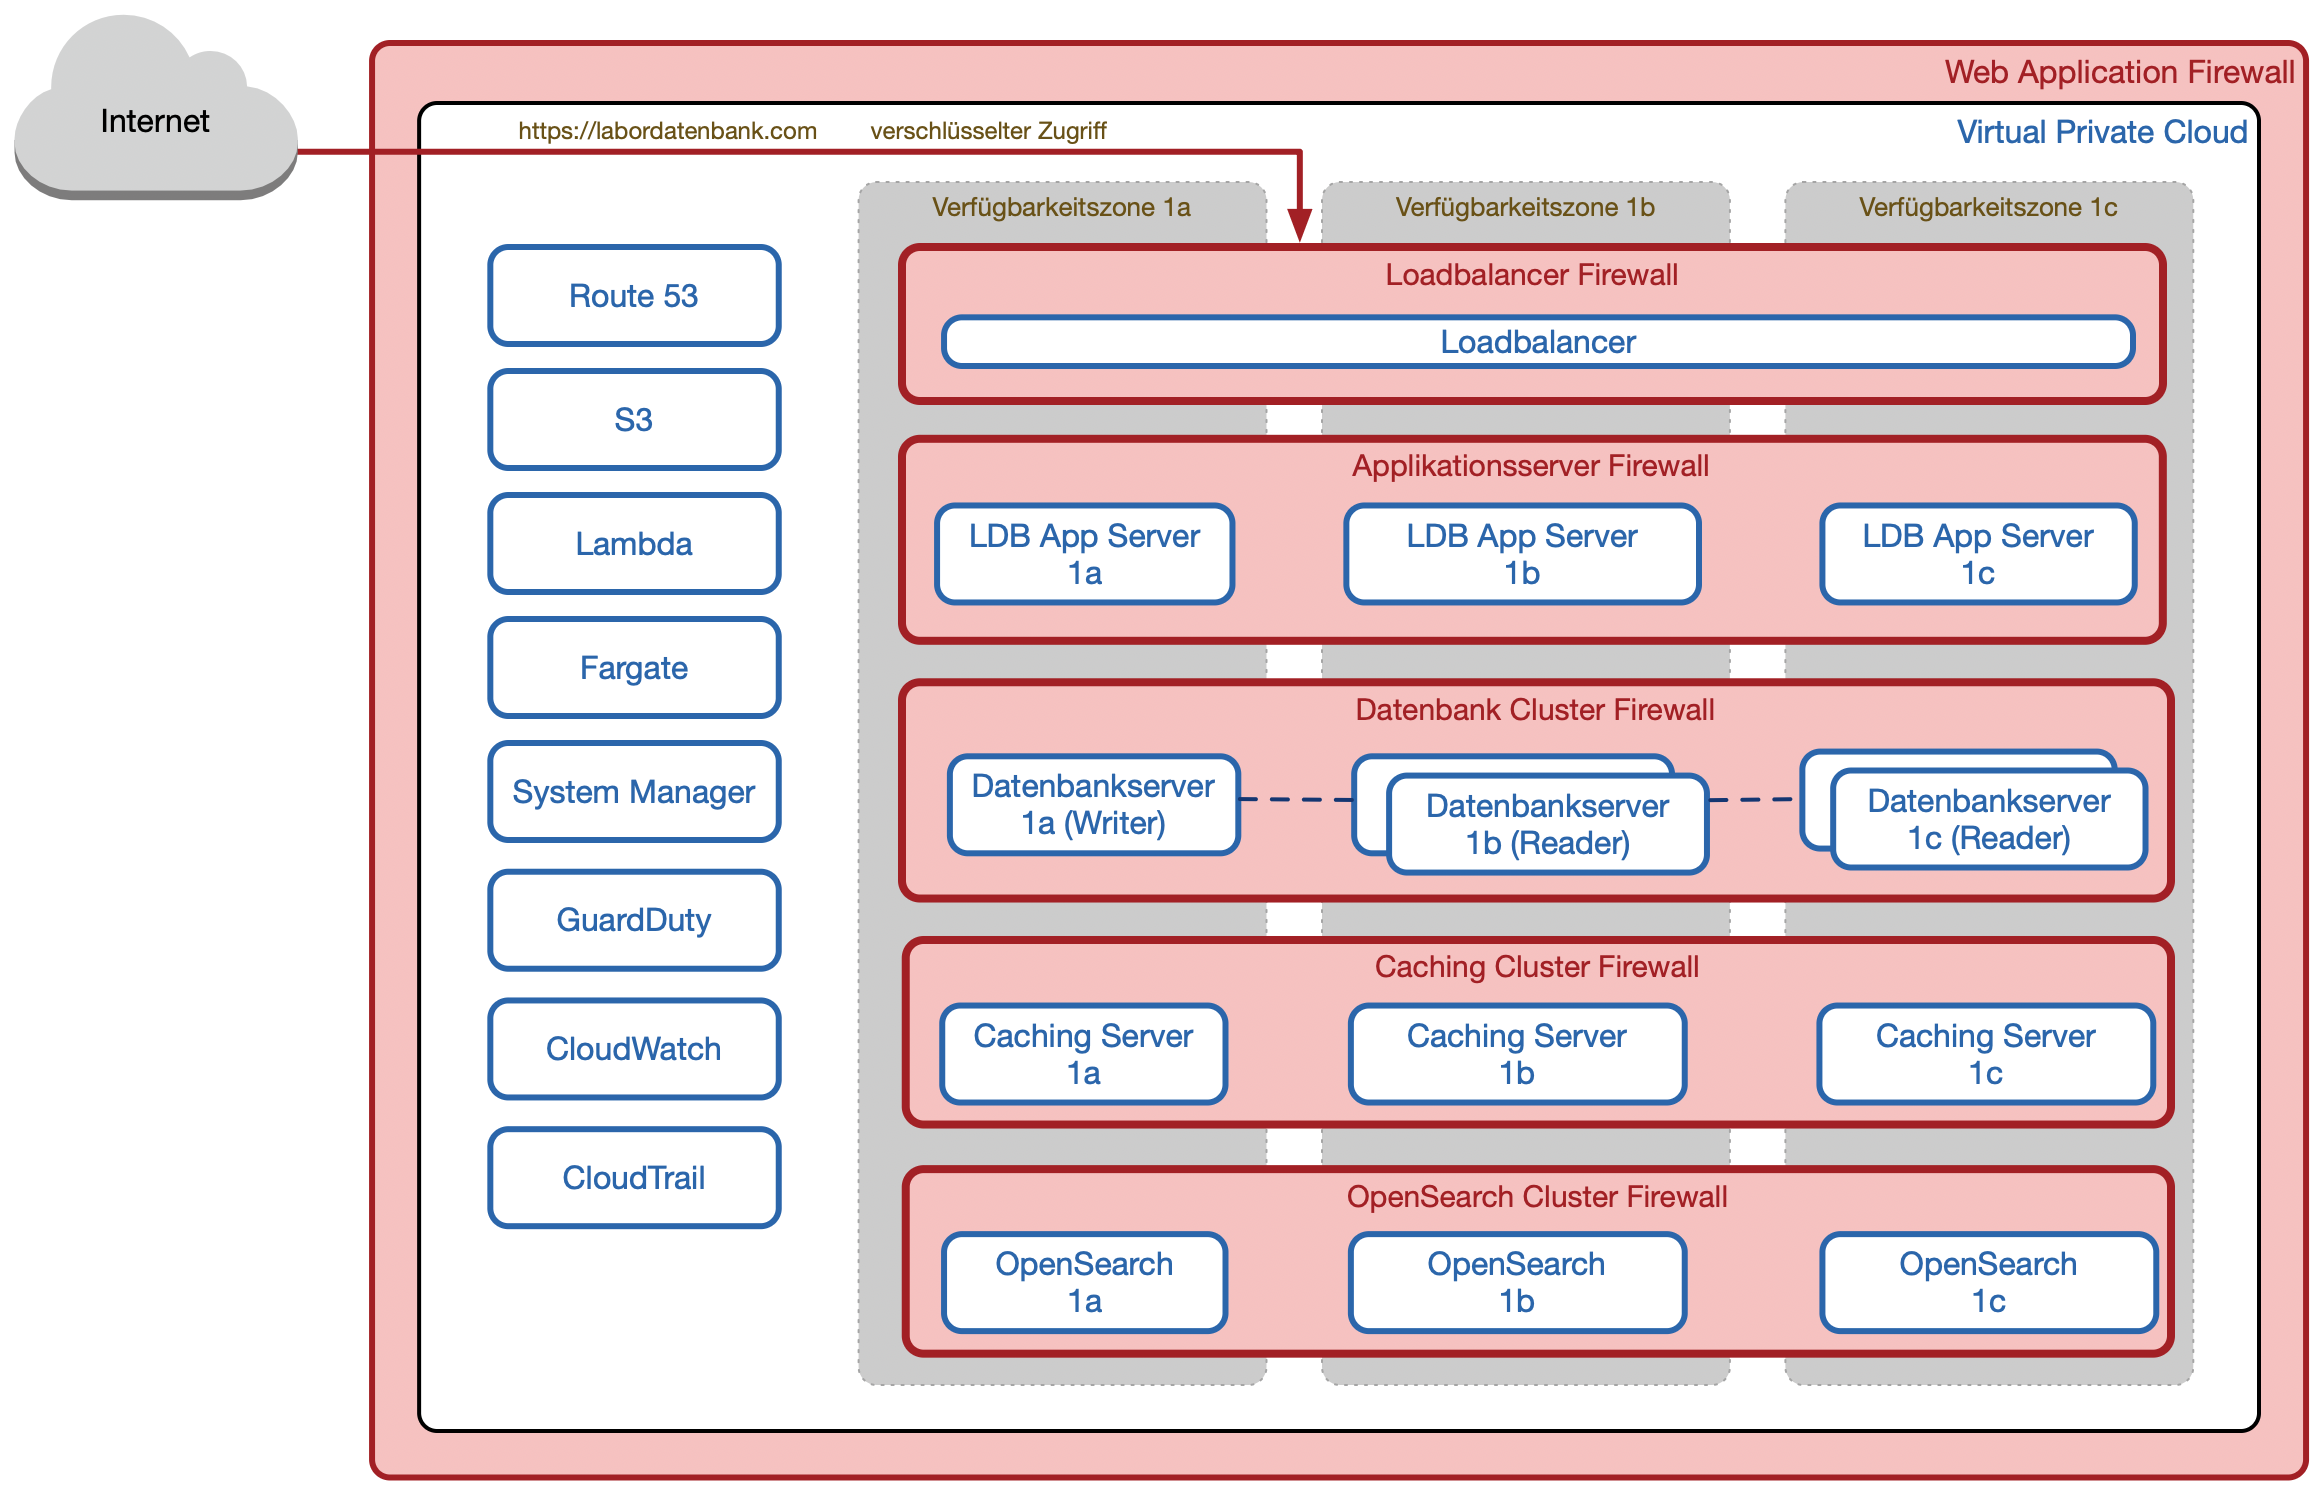
Az LDB-felhőt körülvevő webalkalmazás-tűzfal (WAF) biztosítja, hogy az LDB kizárólag titkosított kapcsolaton keresztül legyen elérhető. A tűzfalhoz való hozzáférést terheléselosztó vezérli, amely a kéréseket különböző rendelkezésre állási zónákban működő alkalmazásszerverek között osztja el, és kizárólag HTTPS-en keresztüli, 2 048 bites kulcshosszúságú RSA-titkosítást használó kapcsolatokat engedélyez.

Az LDB-be felhasználói hitelesítéssel lehet bejelentkezni: bejelentkezési azonosítóval, jelszóval és egy további biztonsági tényezővel (MFA – többtényezős hitelesítés). Ehhez hitelesítő alkalmazások, például a Google Authenticator, Microsoft Authenticator, Authy, KeePassXC stb., illetve biztonsági kulcsok, például YubiKeys, SoloKeys, Google Titan stb. használhatók. A jelszavakból az Argon2id algoritmus készít hashértéket, amelyet a technika jelenlegi állása szerint még nem törtek fel.

Az LDB támogatja a hozzáférési kulccsal (Passkey) történő bejelentkezést. Ez az új, jelszó nélküli bejelentkezési mód a jelszó és az MFA együttes használatánál is nagyobb biztonságot kínál, miközben gyorsabb és kényelmesebb bejelentkezést tesz lehetővé.

Az LDB támogatja az egyszeri bejelentkezést (SSO) is. Ebben az esetben a bejelentkezés identitásszolgáltatón, például a Microsoft Azure AD-n vagy az Oktán keresztül történik. Így a felhasználók meglévő vállalati fiókjukkal gyorsan és biztonságosan jelentkezhetnek be az LDB-be.

Minden bejelentkezési kísérletet IP-címmel és időponttal együtt naplózunk. Ha valaki egymás után többször hibás jelszóval próbál bejelentkezni, az LDB meghatározott időre letiltja a bejelentkezést.

Az adatokat az LDB-felhőben titkosítva, MySQL-kompatibilis adatbázisban (Aurora) tároljuk. Minden LDB-példány saját adatbázissal és külön adatbázis-fiókokkal rendelkezik, így technikailag kizárt, hogy egy másik LDB-ügyfél adataihoz hozzáférjen.

Minden adatbázist titkosítva tárolunk. Ez megakadályozza, hogy illetéktelen fél elolvassa vagy észrevétlenül módosítsa az adatokat: akár egyes bájtok megváltoztatása is olvashatatlanná tenné az egész adatbázist.

Az adatbázisok titkosításához AES-256-GCM-et használunk. Ez az Advanced Encryption Standardra (AES-256) és a Galois Counter Mode-ra (GCM) épülő szimmetrikus algoritmus, 256 bites kulccsal.


Biztonsági mentés

  • Redundáns adatbázisklaszter 3 rendelkezésre állási zónában
  • Másodpercenkénti növekményes mentések 3 napos megőrzéssel
  • Napi teljes mentések az S3-ra, 7 napos megőrzéssel
  • Heti mentések az S3-ra, korlátlan megőrzési idővel
  • További mentések egy AWS-től független hollandiai mentési rendszerben, 90 napos megőrzéssel, Object Locking Compliance Mode használatával
  • Opcionálisan: automatikus napi mentés az ügyfél telephelyén

Az LDB-ről folyamatosan teljes biztonsági mentés készül az Amazon S3 szolgáltatásba. Ügyfeleink teljes biztonsága érdekében az LDB másodpercenként növekményes mentést, ezenfelül naponta teljes mentést készít.

Valamennyi napi mentést egy hétig őrizzük meg. Egy hét után heti egy teljes mentést visszavonásig, de legalább a következő 10 évben megőrzünk.

A biztonsági mentési rendszer éves adattartóssága 99,999999999%-ra van tervezve. Ez a megbízhatósági szint évente várhatóan 0,000000001%-os adatvesztésnek felel meg. Ezt az adattartósságot az biztosítja, hogy minden mentést redundánsan, három egymástól független adatközpontban tárolunk.

Minden biztonsági mentést titkosítva tárolunk, és mindegyiket saját kulccsal titkosítjuk. A kulcsokat külön mesterkulcs titkosítja, amelyet rendszeresen cserélünk. A mentések titkosításához szintén a 256 bites Advanced Encryption Standardot (AES-256) használjuk. Ezzel az eljárással szemben nem ismert gyakorlatban kivitelezhető támadás.


Az LDB-felhő rendelkezésre állása az elmúlt években:
  • 2025 - 99,99%
  • 2024 - 100%
  • 2023 - 99,99%
  • 2022 - 100%
  • 2021 - 99,99%
  • 2020 - 100%

Rendelkezésre állás

Az LDB-felhő három független rendelkezésre állási zónában működik, és > 99,95%-os rendelkezésre állásra terveztük. Ez évi 5 óránál kevesebb kiesési időnek felel meg.

A rendelkezésre állási zónák (Availability Zones) egymástól több kilométerre található, önálló adatközpontok, redundáns áramellátással, hálózattal és összeköttetésekkel. Kialakításuk elszigeteli őket a más rendelkezésre állási zónákban bekövetkező hibáktól.

Az LDB-felhő az Amazon AWS frankfurti adatközpontjában működik, párhuzamosan az eu-central-1a, eu-central-1b és eu-central-1c rendelkezésre állási zónákban. Az LDB-felhőt úgy alakítottuk ki, hogy két zóna egyidejű kiesését is elviselje, és továbbra is elérhető maradjon.
Architektúra

Felhasználói találkozó az adatbiztonságról
Általános adatbiztonsági irányelvek (ADSR)
NIS 2 – 3. melléklet
TÜV által tanúsított biztonság LIMS-rendszerének

A biztonság LIMS-rendszerünk része.

A laboratóriumi szoftver érzékeny adatokat kezel, ezért az LDB-ben a biztonság az architektúra szerves része, nem kiegészítő funkció.

EU-s adatszuverenitás TLS 1.3 + AES-256 SSO és MFA a csomag részeként 99,99%-os üzemidő Biztonsági mentés minden másodpercben

Európai szolgáltató

Német–osztrák vállalat, az európai jog szerint.

Redundáns felhőinfrastruktúra

Három független rendelkezésre állási zóna Frankfurtban.

Titkosítás és hozzáférés-védelem

Minden adat titkosítva, tárolás és továbbítás során is, egyértelműen szabályozott hozzáférésekkel.

Biztonságos bejelentkezés

MFA, SSO és hozzáférési kulcsok a biztonságos hitelesítéshez.

Auditok és behatolási tesztek

Rendszeres belső és külső biztonsági auditok és behatolási tesztek.

Teljes körű auditnapló

Minden tevékenység hiánytalanul dokumentálva, felhasználóval és időbélyeggel.

LIMS-szolgáltatóként a hatályos ISO 27001 szerinti tanúsítvánnyal rendelkezünk az adatbiztonság, rendelkezésre állás, feldolgozási integritás, bizalmasság és adatvédelem terén, és megfelelünk a következő követelményeinek is: NIS2 irányelv.

Gyakori kérdések

Az Ön LDB-példányát az Amazon AWS frankfurti adatközpontjában üzemeltetjük. Az eu-central-1a, eu-central-1b és eu-central-1c rendelkezésre állási zónákban (AZ) történő elosztással redundáns és biztonságos környezetet biztosítunk legérzékenyebb adatainak. A MySQL-kompatibilis adatbázisban (Aurora) adatait titkosítva, külön fiókokkal, más ügyfelektől elkülönítve tároljuk. Fájljait az Amazon S3-on titkosítva tároljuk. A tárolás és továbbítás során alkalmazott titkosítás az Advanced Encryption Standardon (AES-256) alapul. Valamennyi adat az EU-ban található.
Adatairól a következő rend szerint készül mentés: másodpercenkénti növekményes mentések 3 napos megőrzéssel; napi teljes mentések az S3-ra 7 napos megőrzéssel; napi teljes mentések a Wasabira Object Locking Compliance Mode használatával, 90 napos megőrzéssel; heti teljes mentések az S3-ra korlátlan megőrzéssel. Mivel ez a rend mindkét rendelkezésre állási zónára érvényes, mind a négy mentés kétszer készül el.
Átfogó mentési rendünk mellett azt javasoljuk, hogy valamennyi adatát helyben, saját infrastruktúráján is mentse. Ehhez az alábbi további lehetőségeket kínáljuk: Kézi mentés: a jogosult felhasználók bármikor elindíthatnak és letölthetnek egy teljes mentést. További külső mentés: naponta, meghatározott időpontban teljes mentés készül, amelyet az Ön informatikai részlege által biztosított rendszerre továbbítunk.
Az ügyfélkapcsolat lezárása bevált, rendszeresen külső fél által tanúsított ellenőrzőlista alapján történik. Ennek része valamennyi adatának biztonságos átadása és teljes törlése rendszereinkből. Ebben az esetben – ahogy egyébként bármikor – letölthet egy teljes mentést, valamennyi feltöltött fájllal és elkészített dokumentummal együtt. Miután visszaigazolta, hogy ezt a tapasztalataink szerint nagy méretű mentést sikeresen letöltötte, az LDB használatának végétől számított 90 nap múlva visszavonhatatlanul töröljük összes adatát rendszereinkből. A törlésről jegyzőkönyvet kap dokumentációja számára.
Az LDB-t a TÜV Rheinland az ISO 27001, az ISO 9001 és a TISAX szerint tanúsította.
Igen. NIS-2 útmutatónk itt található: https://lims.eu/hu/nis2 és a részletes dokumentáció itt: https://labordatenbank.com/crm/documents/public/185/e850146a55
Igen. Az LDB LIMS GmbH a GDPR és az osztrák adatvédelmi törvény értelmében az Ön adatainak adatfeldolgozója, és vállalja valamennyi hatályos nemzeti és európai adatvédelmi rendelkezés betartását.
Nem, az LDB kizárólag felhőalapú SaaS-megoldásként érhető el, az AWS frankfurti infrastruktúráján, három rendelkezésre állási zónában elosztva. Így teljesen átvállaljuk a frissítések, mentések és biztonság üzemeltetési feladatait.
Tanúsított információbiztonsági irányítási rendszert (ISMS) működtetünk saját információbiztonsági felelőssel, éves kockázati workshopokkal, legalább évente végzett külső behatolási tesztekkel, a biztonságkritikus rendszereknél kötelező többtényezős hitelesítéssel és dokumentált beszállítókezelési folyamattal. Az igazolásokat rendelkezésre bocsátjuk a NIS-2 által érintett ügyfeleknek.
Hozzáférés kizárólag a szükséges ismeret elve alapján történik, hiánytalan naplózással (Audit Trail), és az ISO 27001 tanúsítás keretében rendszeres belső és külső biztonsági auditok vizsgálják.
Nem. Kizárólag olyan MI-modelleket alkalmazunk, amelyek szerződésben garantálják, hogy nem használják az ügyféladatokat tanításra, titkosítják az adatokat tárolás és továbbítás során, és ISO 27001 vagy SOC 2 Type 2 tanúsítvánnyal rendelkeznek. A Query Explorer emellett soha nem magukat az adatokat, csak az adatstruktúrát és a kérdést továbbítja.
Az LDB-felhőt >99,95%-os rendelkezésre állásra terveztük, ami évi 5 óránál kevesebb kiesést jelent. Működését 10 percenként automatikusan ellenőrizzük. A tényleges értékek 2020–2025 között 99,99% és 100% között voltak.
Legalább évente, külső szolgáltató bevonásával. Az eredményeket közvetlenül a fejlesztőknek továbbítjuk, és a belső minőségirányítási könyvtár „Security Audits” részében dokumentálva tároljuk.
Minden frissítés változáskezelési folyamaton és a kiadás előtt meghatározott tesztesetekkel végzett automatikus validáláson megy át. A rendkívül kritikus sérülékenységeket rövid időn belül javítjuk, a kritikusakat a következő frissítésben. Ügyfeleinket frissítési tájékoztatóban értesítjük.
TLS 1.2/1.3 az adatátvitelhez, AES-256-GCM a tárolt adatokhoz, legalább 3 000 bites RSA az aszimmetrikus titkosításhoz és Argon2id a jelszavakhoz, a BSI TR-02102 műszaki irányelvéhez igazodva.
A biztonságkritikus alkalmazásoknál kötelező az MFA: hitelesítő alkalmazással, biztonsági kulccsal, például YubiKey-jel, vagy hozzáférési kulccsal. Alternatívaként egyszeri bejelentkezés is elérhető a meglévő identitásszolgáltatón keresztül.
Igen. A bejelentkezés történhet a meglévő identitásszolgáltatón keresztül, SSO-val: elsősorban Microsoft Entra ID-val, korábban Azure AD-val, illetve Oktával is. Felhasználói így megszokott vállalati fiókjukkal jelentkeznek be, a hozzáféréseket pedig saját informatikai részlegük kezeli központilag. Ha valaki távozik a cégtől, vállalati fiókja deaktiválásakor automatikusan elveszíti a hozzáférést.
Az észlelt incidenseket haladéktalanul jelentjük az ügyvezetésnek és az információbiztonsági felelősnek, meghatározott incidenskezelési terv szerint kezeljük, végül 8D-jelentésben dokumentáljuk és értékeljük.
Igen. Belépéskor valamennyi munkatárs biztonsági oktatáson vesz részt, majd legalább évente kiberbiztonsági képzést kap. Közvetlen fenyegetés esetén minden munkatársat ezenfelül haladéktalanul tájékoztatunk.
Dokumentált beszállítókezelési folyamattal, amely titoktartási megállapodást, szerződésvizsgálatot és kockázati besorolást is tartalmaz. A külső informatikai vagy felhőszolgáltatónál emellett saját ISO 27001 tanúsítványa teljesíti az ISO 17025 külső szolgáltatásokra vonatkozó megfelelő követelményét.
Igen, alapértelmezés szerint minden belső és külső adatátvitel titkosítva, HTTPS-en keresztül történik. Kivétel csak az ügyfél kifejezett kérésére lehetséges.
Igen. Rögzített biztonságos kódolási irányelveket alkalmazunk, többek között előkészített utasításokat az SQL-injektálás ellen, biztonságos jelszóhash-függvényeket és CSRF-védelmet. Ezt rendszeres kódfelülvizsgálat és az összes függőség ismert sérülékenységeinek automatikus ellenőrzése egészíti ki.
Mi. Az üzemeltetésért, frissítésekért, mentésekért és biztonságért teljes egészében az LDB felel, nem az Ön saját informatikai részlege. Ezt saját információbiztonsági felelősünk, az éves külső auditok és a 2023 óta folyamatos ISO 27001 tanúsítás ellenőrizhetően dokumentálják; ez nem puszta állítás.
Mert nálunk az információbiztonság alaptevékenység, nem a napi laboratóriumi munka melletti kiegészítő feladat. Több mint 15 év folyamatos működés, ISO 27001, ISO 9001 és TISAX tanúsítás, éves külső behatolási tesztek, valamint a három rendelkezésre állási zónából kettő egyidejű kiesését is elviselő infrastruktúra áll mögöttünk. Ezt egyetlen laboratórium informatikája reálisan nem tudja mellékfeladatként biztosítani.
Az igazolhatóságban, saját nyilatkozat helyett: TÜV Rheinland tanúsítás az ISO 27001 és ISO 9001 szerint, sikeres TISAX-értékelés, nyilvánosan elérhető általános adatbiztonsági irányelvek (ADSR), valamint NIS-2 útmutató konkrét, ellenőrizhető intézkedésekkel az általános kijelentések helyett.