Seguridad informática

Seguridad para sus datos más sensibles

Seguridad informática de LDB LIMS: protección frente al acceso de terceros | Copias de seguridad | Disponibilidad

Protección frente al acceso de terceros

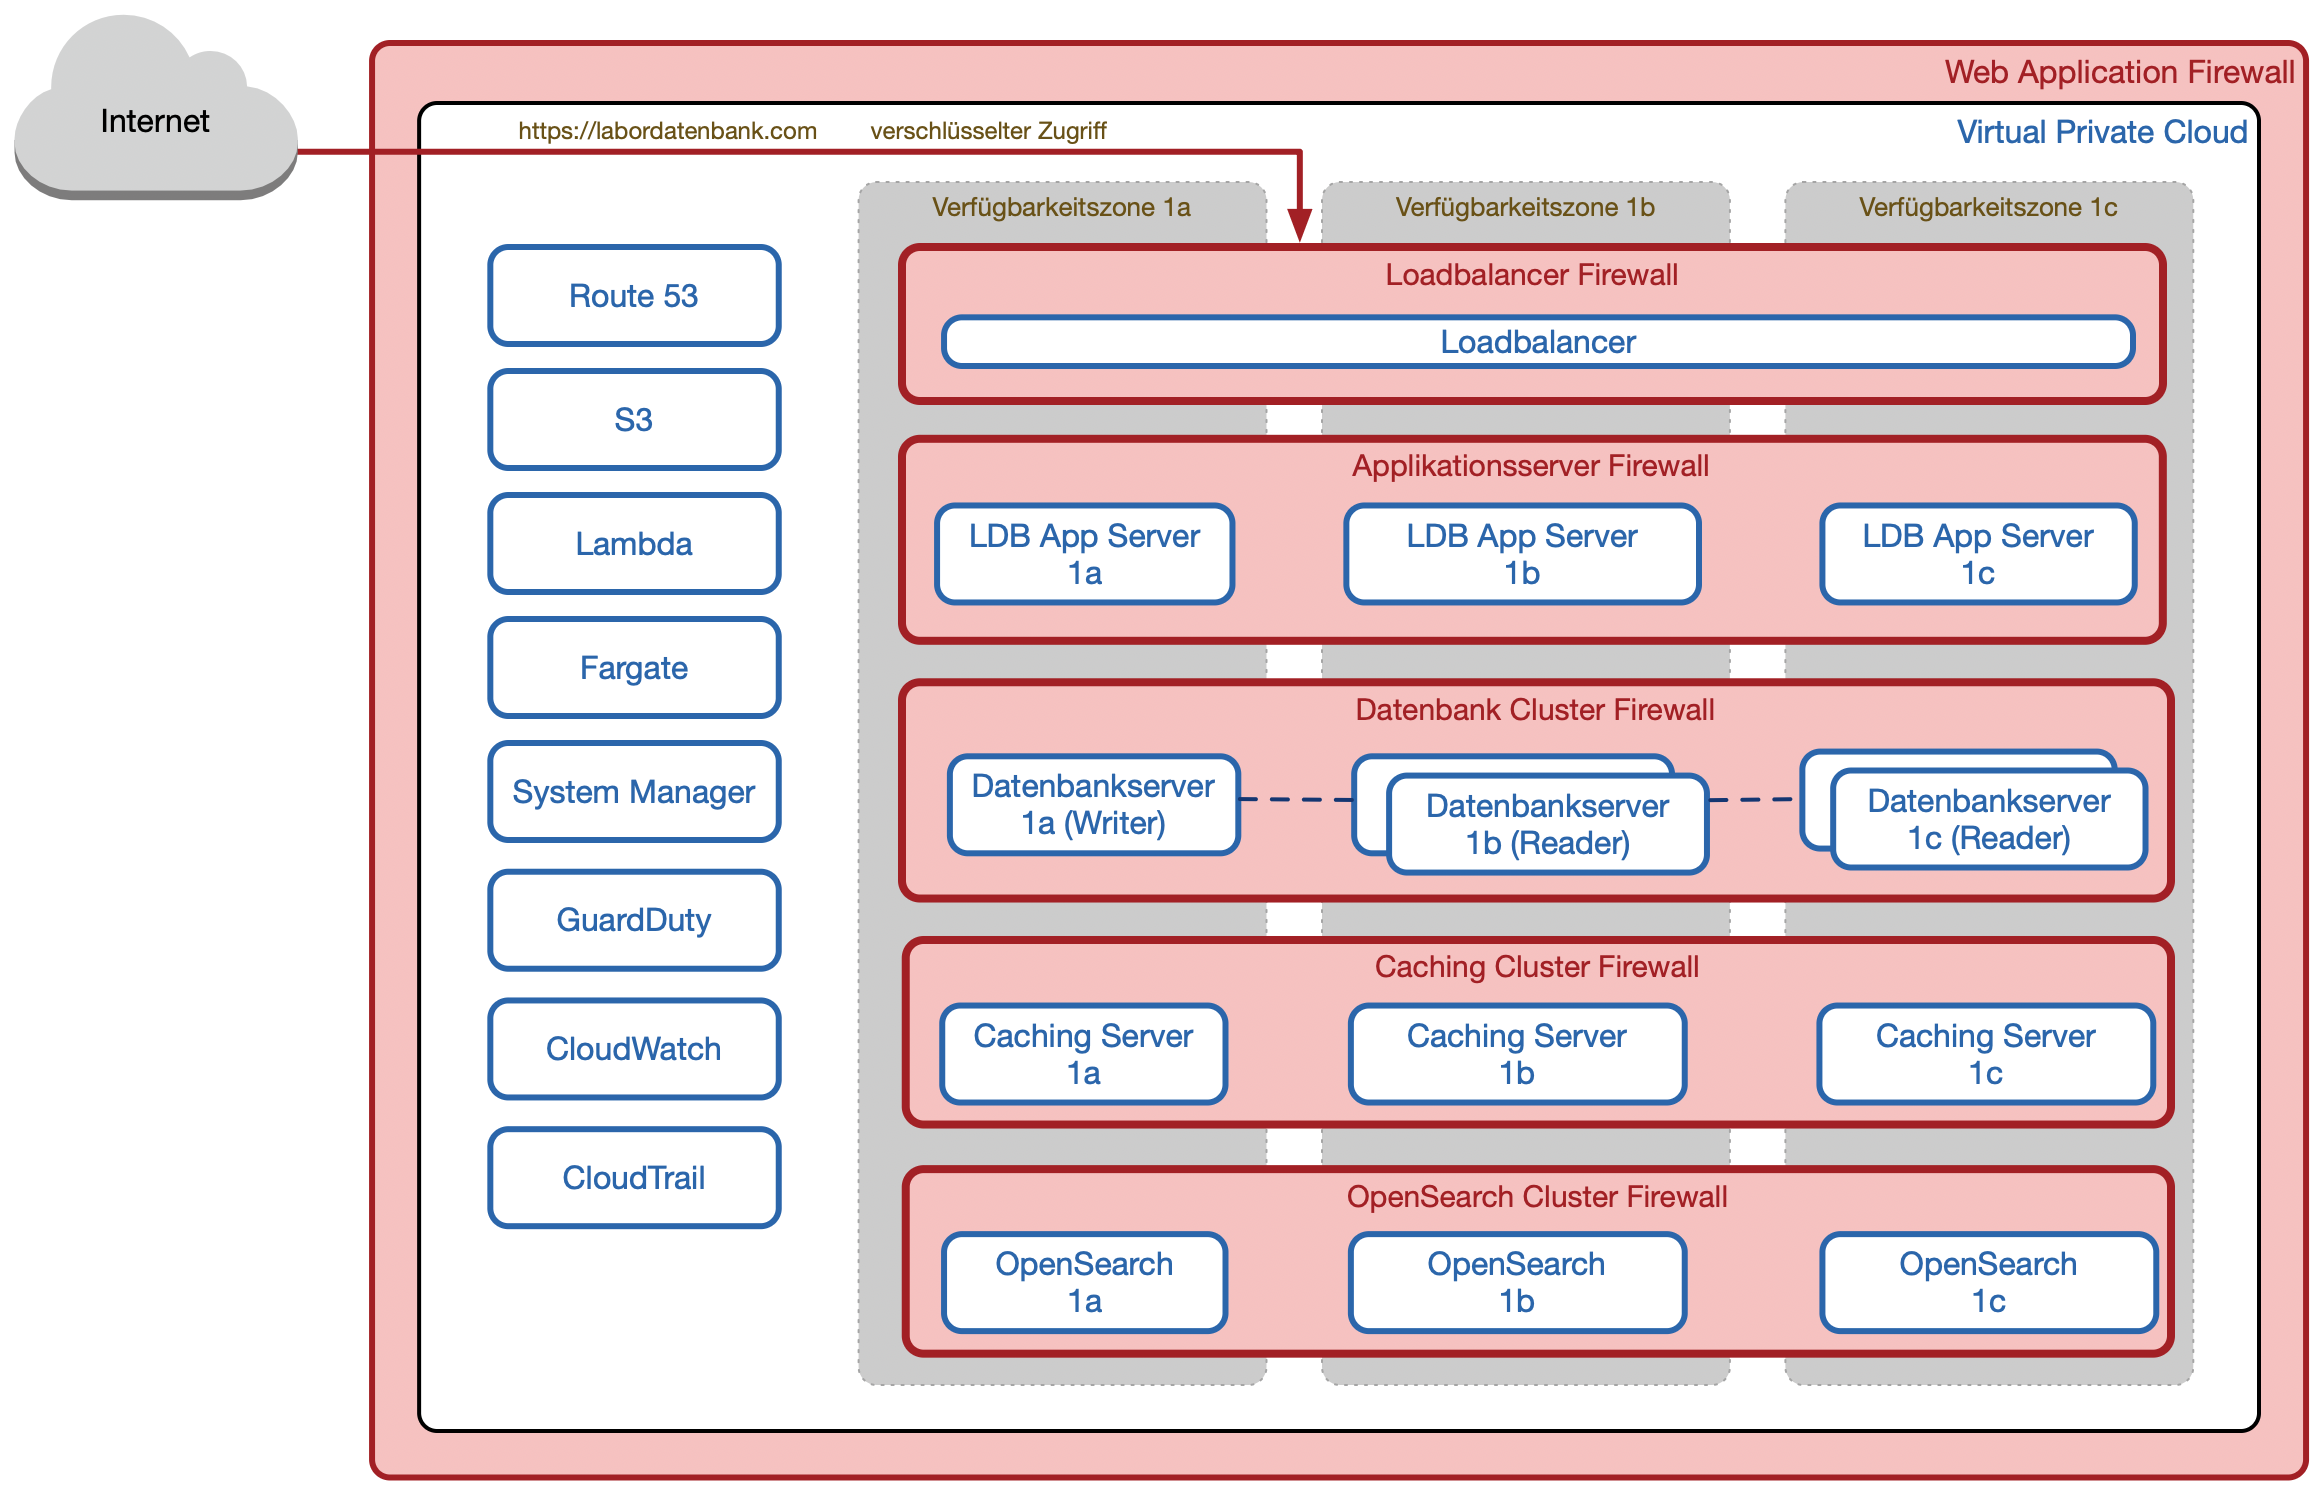
Un cortafuegos de aplicaciones web (WAF) protege la nube de LDB y garantiza que solo se pueda acceder a LDB mediante conexiones cifradas. El acceso al cortafuegos está controlado por un equilibrador de carga que distribuye las solicitudes entre varios servidores de aplicaciones en distintas zonas de disponibilidad y solo permite conexiones cifradas por HTTPS con cifrado RSA y una longitud de clave de 2.048 bits.

El inicio de sesión en LDB requiere autenticación de usuario con identificador, contraseña y un factor de seguridad adicional (MFA: autenticación multifactor), mediante aplicaciones de autenticación como Google Authenticator, Microsoft Authenticator, Authy, KeePassXC, etc., o llaves de seguridad como YubiKeys, SoloKeys, Google Titan, etc. Las contraseñas se procesan mediante el algoritmo hash Argon2id, que no ha sido vulnerado según el estado actual de la técnica.

LDB admite el inicio de sesión con Passkey. Passkey es una nueva forma de iniciar sesión sin contraseña que ofrece mayor seguridad que la combinación de contraseña y MFA, además de un acceso más rápido y cómodo.

LDB también admite el inicio de sesión único (SSO). En este caso, el inicio de sesión se realiza a través de un proveedor de identidad como Microsoft Azure AD, Okta, etc. Así, los usuarios pueden acceder a LDB de forma más rápida y segura con su cuenta corporativa habitual.

Cada intento de inicio de sesión se registra con la dirección IP y la hora. Si alguien intenta acceder varias veces seguidas con una contraseña incorrecta, el inicio de sesión en LDB se bloquea durante un período definido.

Los datos se almacenan cifrados en la nube de LDB en una base de datos compatible con MySQL (Aurora). Cada instancia de LDB utiliza su propia base de datos con cuentas independientes, de modo que técnicamente se impide el acceso a los datos de otros clientes de LDB.

Todas las bases de datos se almacenan cifradas. Esto impide que una parte no autorizada pueda leer los datos o modificarlos sin ser detectada: la alteración de bytes individuales haría ilegible toda la base de datos.

Las bases de datos se cifran con AES-256-GCM, un algoritmo simétrico basado en Advanced Encryption Standard (AES-256) y Galois Counter Mode (GCM), con una clave de 256 bits.


Copias de seguridad

  • Clúster redundante de bases de datos en 3 zonas de disponibilidad
  • Copias de seguridad incrementales cada segundo durante 3 días
  • Copias de seguridad completas diarias en S3 durante 7 días
  • Copias de seguridad semanales en S3 por tiempo ilimitado
  • Copias de seguridad adicionales en un sistema independiente de AWS en los Países Bajos, con Object Locking en modo de cumplimiento durante 90 días
  • Opcional: copia de seguridad diaria automatizada en las instalaciones del cliente

LDB realiza copias de seguridad completas de forma continua en Amazon S3. Para ofrecer a nuestros clientes la máxima seguridad, LDB crea una copia incremental cada segundo. Además, se genera una copia completa diariamente.

Todas las copias diarias se conservan durante una semana. Transcurrida esa semana, se conserva una copia completa por semana hasta nuevo aviso, durante al menos los próximos 10 años.

El sistema de copias de seguridad está diseñado para ofrecer una durabilidad de los datos del 99,999999999% durante un año. Este nivel de fiabilidad equivale a una pérdida anual prevista del 0,000000001%. Esta durabilidad se consigue distribuyendo cada copia de forma redundante entre tres centros de datos independientes.

Todas las copias de seguridad se almacenan cifradas, cada una con su propia clave. Todas las claves se cifran a su vez con una clave maestra independiente que se cambia periódicamente. Las copias también utilizan Advanced Encryption Standard de 256 bits (AES-256). No se conoce ningún ataque viable en la práctica contra este procedimiento.


Disponibilidad de la nube de LDB en los últimos años:
  • 2025 - 99,99%
  • 2024 - 100%
  • 2023 - 99,99%
  • 2022 - 100%
  • 2021 - 99,99%
  • 2020 - 100%

Disponibilidad

La nube de LDB está distribuida entre tres zonas de disponibilidad independientes y diseñada para una disponibilidad superior al 99,95%. Esto equivale a menos de 5 horas de inactividad al año.

Las zonas de disponibilidad (Availability Zones) son centros de datos independientes, separados por muchos kilómetros, con suministro eléctrico, redes y conectividad redundantes. Están diseñadas para aislarse de los fallos de otras zonas de disponibilidad.

La nube de LDB funciona en el centro de datos de Amazon AWS en Fráncfort y se distribuye en paralelo entre las zonas de disponibilidad eu-central-1a, eu-central-1b y eu-central-1c. Su arquitectura permite soportar el fallo simultáneo de dos zonas de disponibilidad y seguir operativa.
Arquitectura

Encuentro de usuarios sobre seguridad de los datos
Directrices generales de seguridad de los datos (ADSR)
NIS 2: anexo 3
Seguridad certificada por TÜV para su LIMS

La seguridad forma parte de nuestro LIMS.

El software de laboratorio procesa datos sensibles. Por eso, en LDB LIMS la seguridad es una parte integral de la arquitectura.

Soberanía de los datos en la UE TLS 1.3 + AES-256 SSO y MFA incluidos 99,99 % de disponibilidad Copias de seguridad cada segundo

Proveedor europeo

Empresa germano-austriaca sujeta al derecho europeo.

Infraestructura de nube redundante

Tres zonas de disponibilidad independientes en Fráncfort.

Cifrado y protección del acceso

Todos los datos cifrados, en reposo y en tránsito, con accesos claramente regulados.

Inicio de sesión seguro

MFA, SSO y passkeys para una autenticación segura.

Auditorías y pruebas de penetración

Auditorías internas y externas de seguridad y pruebas de penetración periódicas.

Registro de auditoría completo

Todas las actividades documentadas sin lagunas, con usuario y marca de tiempo.

Como proveedor de LIMS, contamos con certificación conforme a la versión vigente de ISO 27001 en seguridad de los datos, disponibilidad, integridad del procesamiento, confidencialidad y protección de datos, y también cumplimos los requisitos de Directiva NIS 2.

Preguntas frecuentes

Operamos su instancia de LDB en el centro de datos de Amazon AWS en Fráncfort. Al distribuirla entre las zonas de disponibilidad eu-central-1a, eu-central-1b y eu-central-1c, le ofrecemos un entorno redundante y seguro para sus datos más sensibles. Sus datos se almacenan cifrados en una base de datos compatible con MySQL (Aurora), separados de otros clientes mediante cuentas independientes. Sus archivos se almacenan cifrados en Amazon S3. Se utiliza cifrado en reposo y en tránsito mediante Advanced Encryption Standard (AES-256). Todos los datos residen en la UE.
Sus datos se protegen con la siguiente rutina: copias incrementales cada segundo durante 3 días, copias completas diarias en S3 durante 7 días, copias completas diarias en Wasabi con Object Locking en modo de cumplimiento durante 90 días y copias completas semanales en S3 por tiempo ilimitado. Como esta rutina se aplica a cada una de las dos zonas de disponibilidad, las cuatro copias se realizan por duplicado.
Además de nuestra amplia rutina de copias de seguridad, recomendamos guardar todos los datos localmente en su propia infraestructura. Para ello ofrecemos estas opciones adicionales: Copia manual: los usuarios autorizados pueden iniciar y descargar una copia completa en cualquier momento. Copia externa adicional: cada día, a una hora definida, se crea una copia completa y se transfiere a un sistema proporcionado por su departamento de TI.
La baja de clientes se realiza siguiendo una lista de comprobación establecida y certificada externamente de forma periódica. Incluye la entrega segura de todos sus datos y su eliminación completa de nuestros sistemas. En ese momento, al igual que en cualquier otro, puede descargar una copia de seguridad completa con todos los archivos subidos y documentos generados. Una vez que confirme que ha descargado correctamente esta copia, que suele ser voluminosa, eliminaremos todos los datos de nuestros sistemas de forma irreversible a los 90 días de finalizar el uso de LDB. Recibirá un acta de eliminación para su documentación.
LDB LIMS está certificado por TÜV Rheinland conforme a ISO 27001, ISO 9001 y TISAX.
Sí. Encontrará nuestra guía NIS 2 en https://lims.eu/es/nis2 y documentación detallada en https://labordatenbank.com/crm/documents/public/185/e850146a55
Sí. LDB LIMS GmbH actúa como encargado del tratamiento de sus datos conforme al RGPD y a la Ley austriaca de protección de datos, y se compromete a cumplir todas las disposiciones nacionales y europeas aplicables en materia de protección de datos.
No. LDB se ofrece exclusivamente como solución SaaS en la nube, alojada en AWS en Fráncfort y distribuida entre tres zonas de disponibilidad. Así le liberamos por completo de la gestión de actualizaciones, copias de seguridad y seguridad.
Operamos un sistema de gestión de seguridad de la información certificado, con una responsable propia de seguridad de la información, talleres anuales de riesgos, pruebas de penetración externas al menos anuales, autenticación multifactor obligatoria para sistemas críticos y un proceso documentado de gestión de proveedores. Facilitamos las pruebas de cumplimiento a los clientes afectados por NIS 2.
Los accesos se conceden únicamente según el principio de necesidad de conocimiento, quedan registrados íntegramente en el registro de auditoría y forman parte de las auditorías periódicas internas y externas de seguridad dentro de la certificación ISO 27001.
No. Solo utilizamos modelos de IA cuyos proveedores garantizan por contrato que no usarán datos de clientes para entrenarlos, que cifrarán los datos en reposo y en tránsito y que cuentan con certificación ISO 27001 o SOC 2 de tipo 2. Además, Query Explorer nunca transmite los datos en sí, sino únicamente su estructura y la pregunta.
La nube de LDB está diseñada para una disponibilidad superior al 99,95 %, equivalente a menos de 5 horas de inactividad al año. Su funcionamiento se comprueba automáticamente cada 10 minutos. Los valores reales entre 2020 y 2025 oscilaron entre el 99,99 % y el 100 %.
Al menos una vez al año, a cargo de un proveedor externo. Los resultados se transmiten directamente a los desarrolladores y se archivan de forma documentada en el directorio interno de calidad, bajo «Security Audits».
Cada actualización pasa por un proceso de gestión de cambios con validación automatizada frente a casos de prueba definidos antes de su despliegue. Las vulnerabilidades de máxima gravedad se corrigen con prontitud y las críticas en la siguiente actualización. Los clientes reciben la información correspondiente en las notas de actualización.
TLS 1.2/1.3 para la transmisión, AES-256-GCM para datos en reposo, RSA con al menos 3.000 bits para cifrado asimétrico y Argon2id para contraseñas, siguiendo la directriz técnica TR-02102 del BSI.
La MFA es obligatoria para aplicaciones críticas para la seguridad, mediante aplicación de autenticación, llave de seguridad como YubiKey o passkey. También está disponible el inicio de sesión único a través de su proveedor de identidad actual.
Sí. Puede iniciar sesión mediante SSO con su proveedor de identidad actual, especialmente Microsoft Entra ID, antes Azure AD, y también Okta. Sus usuarios acceden con su cuenta corporativa habitual y su propio departamento de TI gestiona los accesos de forma centralizada. Cuando una persona deja la empresa, pierde automáticamente el acceso al desactivarse su cuenta corporativa.
Los incidentes detectados se comunican inmediatamente a la dirección y a la responsable de seguridad de la información, se gestionan según el plan de respuesta a incidentes establecido y, finalmente, se documentan y evalúan en un informe 8D.
Sí. Todo el personal recibe formación en seguridad al incorporarse y participa en una formación de ciberseguridad al menos una vez al año. Ante amenazas urgentes, se informa además a todo el personal con prontitud.
Mediante un proceso documentado de gestión de proveedores que incluye acuerdos de confidencialidad, revisión de contratos y clasificación de riesgos. Para el proveedor externo de servicios de TI o nube, su propia certificación ISO 27001 satisface además el requisito correspondiente de ISO 17025 para los servicios suministrados externamente.
Sí. De forma predeterminada, todas las transmisiones internas y externas están cifradas mediante HTTPS. Solo se permite una excepción a petición expresa del cliente.
Sí. Aplicamos directrices de programación segura, entre ellas consultas preparadas frente a inyección SQL, funciones seguras de hash de contraseñas y protección CSRF, además de revisiones periódicas de código y comprobaciones automatizadas de vulnerabilidades conocidas en todas las dependencias.
Nosotros. LDB LIMS asume por completo la responsabilidad del funcionamiento, las actualizaciones, las copias de seguridad y la seguridad, liberando a su departamento de TI. Esto está documentado de forma verificable mediante una responsable propia de seguridad de la información, auditorías externas anuales y una certificación ISO 27001 mantenida sin interrupción desde 2023.
Porque aquí la seguridad de la información es una actividad principal: más de 15 años de funcionamiento continuo, certificaciones ISO 27001, ISO 9001 y TISAX, pruebas de penetración externas anuales e infraestructura capaz de soportar el fallo simultáneo de dos de sus tres zonas de disponibilidad. Es una dedicación que, en la práctica, el equipo de TI de un solo laboratorio difícilmente puede asumir como tarea adicional.
En pruebas verificables: certificaciones de TÜV Rheinland conforme a ISO 27001 e ISO 9001, evaluación TISAX superada, directrices de seguridad de los datos (ADSR) de consulta pública y una guía NIS 2 con medidas concretas y comprobables.

Nuestros clientes

Certificado según

LDB LIMS es un software de laboratorio con certificación ISO 27001

Socio preferente de LIMS

VUP - Verband unabhängiger Prüflabore