Sicurezza informatica LDB LIMS: protezione dall’accesso di terzi | Backup | Disponibilità
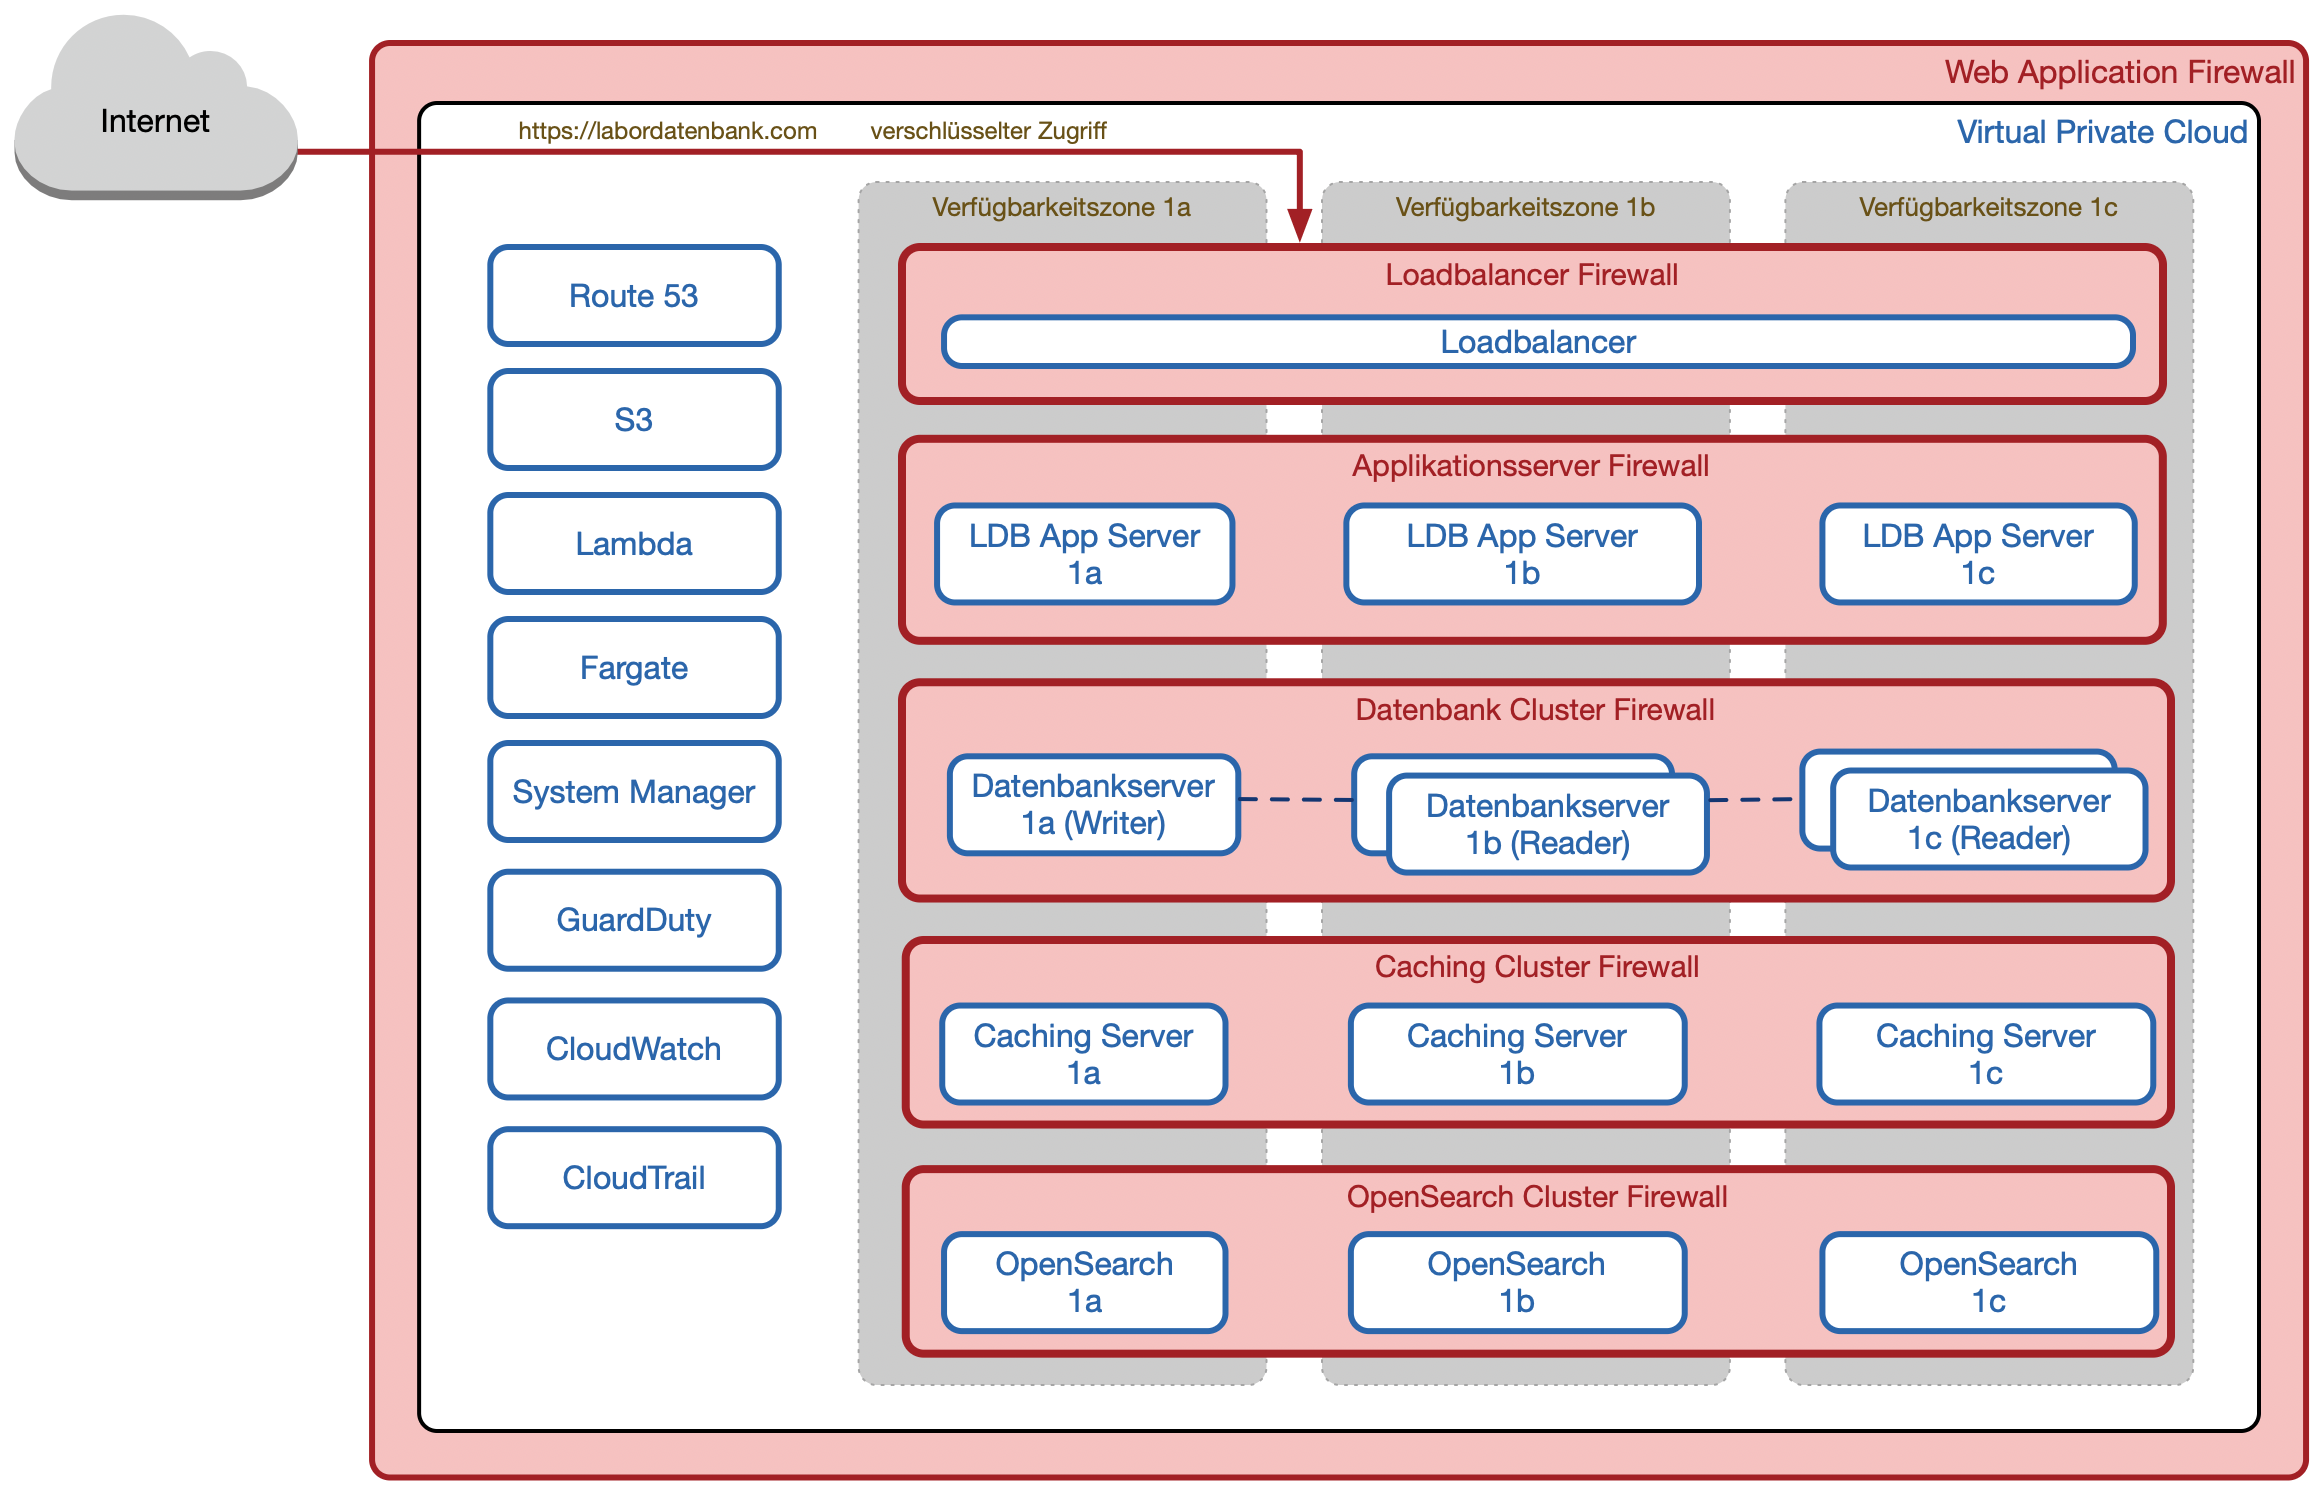
Un Web Application Firewall (WAF) a protezione del cloud LDB garantisce che l’accesso a LDB avvenga esclusivamente tramite connessioni crittografate. L’accesso al firewall è gestito da un bilanciatore di carico, che distribuisce le richieste su più server applicativi in diverse zone di disponibilità e consente soltanto connessioni HTTPS crittografate con crittografia RSA e chiavi di 2.048 bit.
L’accesso a LDB avviene tramite autenticazione dell’utente con nome utente, password e un ulteriore fattore di sicurezza (MFA, autenticazione a più fattori), utilizzando app di autenticazione come Google Authenticator, Microsoft Authenticator, Authy, KeePassXC, ecc., oppure chiavi di sicurezza come YubiKeys, SoloKeys, Google Titan, ecc. L’hashing delle password utilizza l’algoritmo Argon2id, che allo stato attuale della tecnica non risulta violato.
LDB supporta l’accesso con passkey. La passkey è una nuova modalità di accesso senza password, con una sicurezza superiore a password + MFA, che consente un accesso più rapido e comodo.
LDB supporta inoltre il Single Sign-On (SSO). In questo caso, l’autenticazione avviene tramite un provider di identità, ad esempio Microsoft Azure AD, Okta, ecc. Gli utenti possono così accedere a LDB in modo rapido e sicuro con il proprio account aziendale esistente.
Ogni tentativo di accesso viene registrato con indirizzo IP e ora. Se vengono effettuati più tentativi consecutivi con una password errata, l’accesso a LDB viene bloccato per un periodo definito.
I dati vengono archiviati in forma crittografata nel cloud LDB in un database compatibile con MySQL (Aurora). Ogni istanza LDB utilizza un proprio database con account separati, escludendo tecnicamente l’accesso ai dati di un altro cliente LDB.
Tutti i database sono archiviati in forma crittografata. Ciò impedisce a soggetti non autorizzati di leggere i dati o modificarli senza essere rilevati (la modifica di singoli byte renderebbe illeggibile l’intero database).
Per la crittografia dei database viene utilizzato AES-256-GCM, un algoritmo simmetrico basato su Advanced Encryption Standard (AES-256) e Galois Counter Mode (GCM), con una chiave a 256 bit.
Il backup completo di LDB viene eseguito continuamente su Amazon S3. Per garantire ai nostri clienti la massima sicurezza, LDB esegue un backup incrementale ogni secondo. Inoltre, ogni giorno viene creato un backup completo.
Tutti i backup giornalieri vengono conservati per una settimana. Dopo una settimana, viene conservato un backup completo alla settimana fino a revoca, per almeno i successivi 10 anni.
Il sistema di backup è progettato per una durabilità dei dati del 99,999999999% nell’arco di un anno. Questo livello di affidabilità corrisponde a una perdita di dati annua prevista dello 0,000000001%. Tale durabilità si ottiene distribuendo ogni backup in modo ridondante su tre centri dati indipendenti.
Tutti i backup sono archiviati in forma crittografata, ciascuno con una propria chiave (tutte le chiavi sono a loro volta crittografate con una chiave master dedicata, che viene cambiata regolarmente). Anche per i backup viene utilizzato l’Advanced Encryption Standard a 256 bit (AES-256). Non sono noti attacchi concretamente praticabili contro questo metodo.
Il cloud LDB è distribuito su tre zone di disponibilità indipendenti ed è progettato per una disponibilità > 99,95%. Ciò equivale a meno di 5 ore di interruzione all’anno.
Le zone di disponibilità (Availability Zones) sono centri dati autonomi, distanti molti chilometri l’uno dall’altro, con alimentazione, rete e connettività ridondanti, progettati per essere isolati dai guasti nelle altre zone di disponibilità.
Il cloud LDB opera nel centro dati Amazon AWS di Francoforte ed è distribuito in parallelo sulle zone di disponibilità eu-central-1a, eu-central-1b ed eu-central-1c. L’architettura del cloud LDB è progettata per resistere al guasto simultaneo di due zone di disponibilità e rimanere accessibile.
Il software di laboratorio tratta dati sensibili: per LDB la sicurezza è quindi parte integrante dell’architettura, non una funzionalità aggiuntiva.
Azienda tedesco-austriaca soggetta al diritto europeo.
Tre zone di disponibilità indipendenti a Francoforte.
Tutti i dati sono crittografati, a riposo e in transito, con accessi chiaramente regolati.
MFA, SSO e passkey per un’autenticazione sicura.
Audit di sicurezza interni ed esterni e penetration test periodici.
Tutte le attività sono documentate senza lacune, con utente e marcatura temporale.
Come fornitore LIMS siamo certificati secondo l’attuale ISO 27001 per sicurezza dei dati, disponibilità, integrità dell’elaborazione, riservatezza e protezione dei dati, e soddisfiamo inoltre i requisiti della direttiva NIS2.