IT-beveiliging

Beveiliging voor uw meest gevoelige gegevens

IT-beveiliging van LDB LIMS: bescherming tegen toegang door derden | Back-ups | Beschikbaarheid

Bescherming tegen toegang door derden

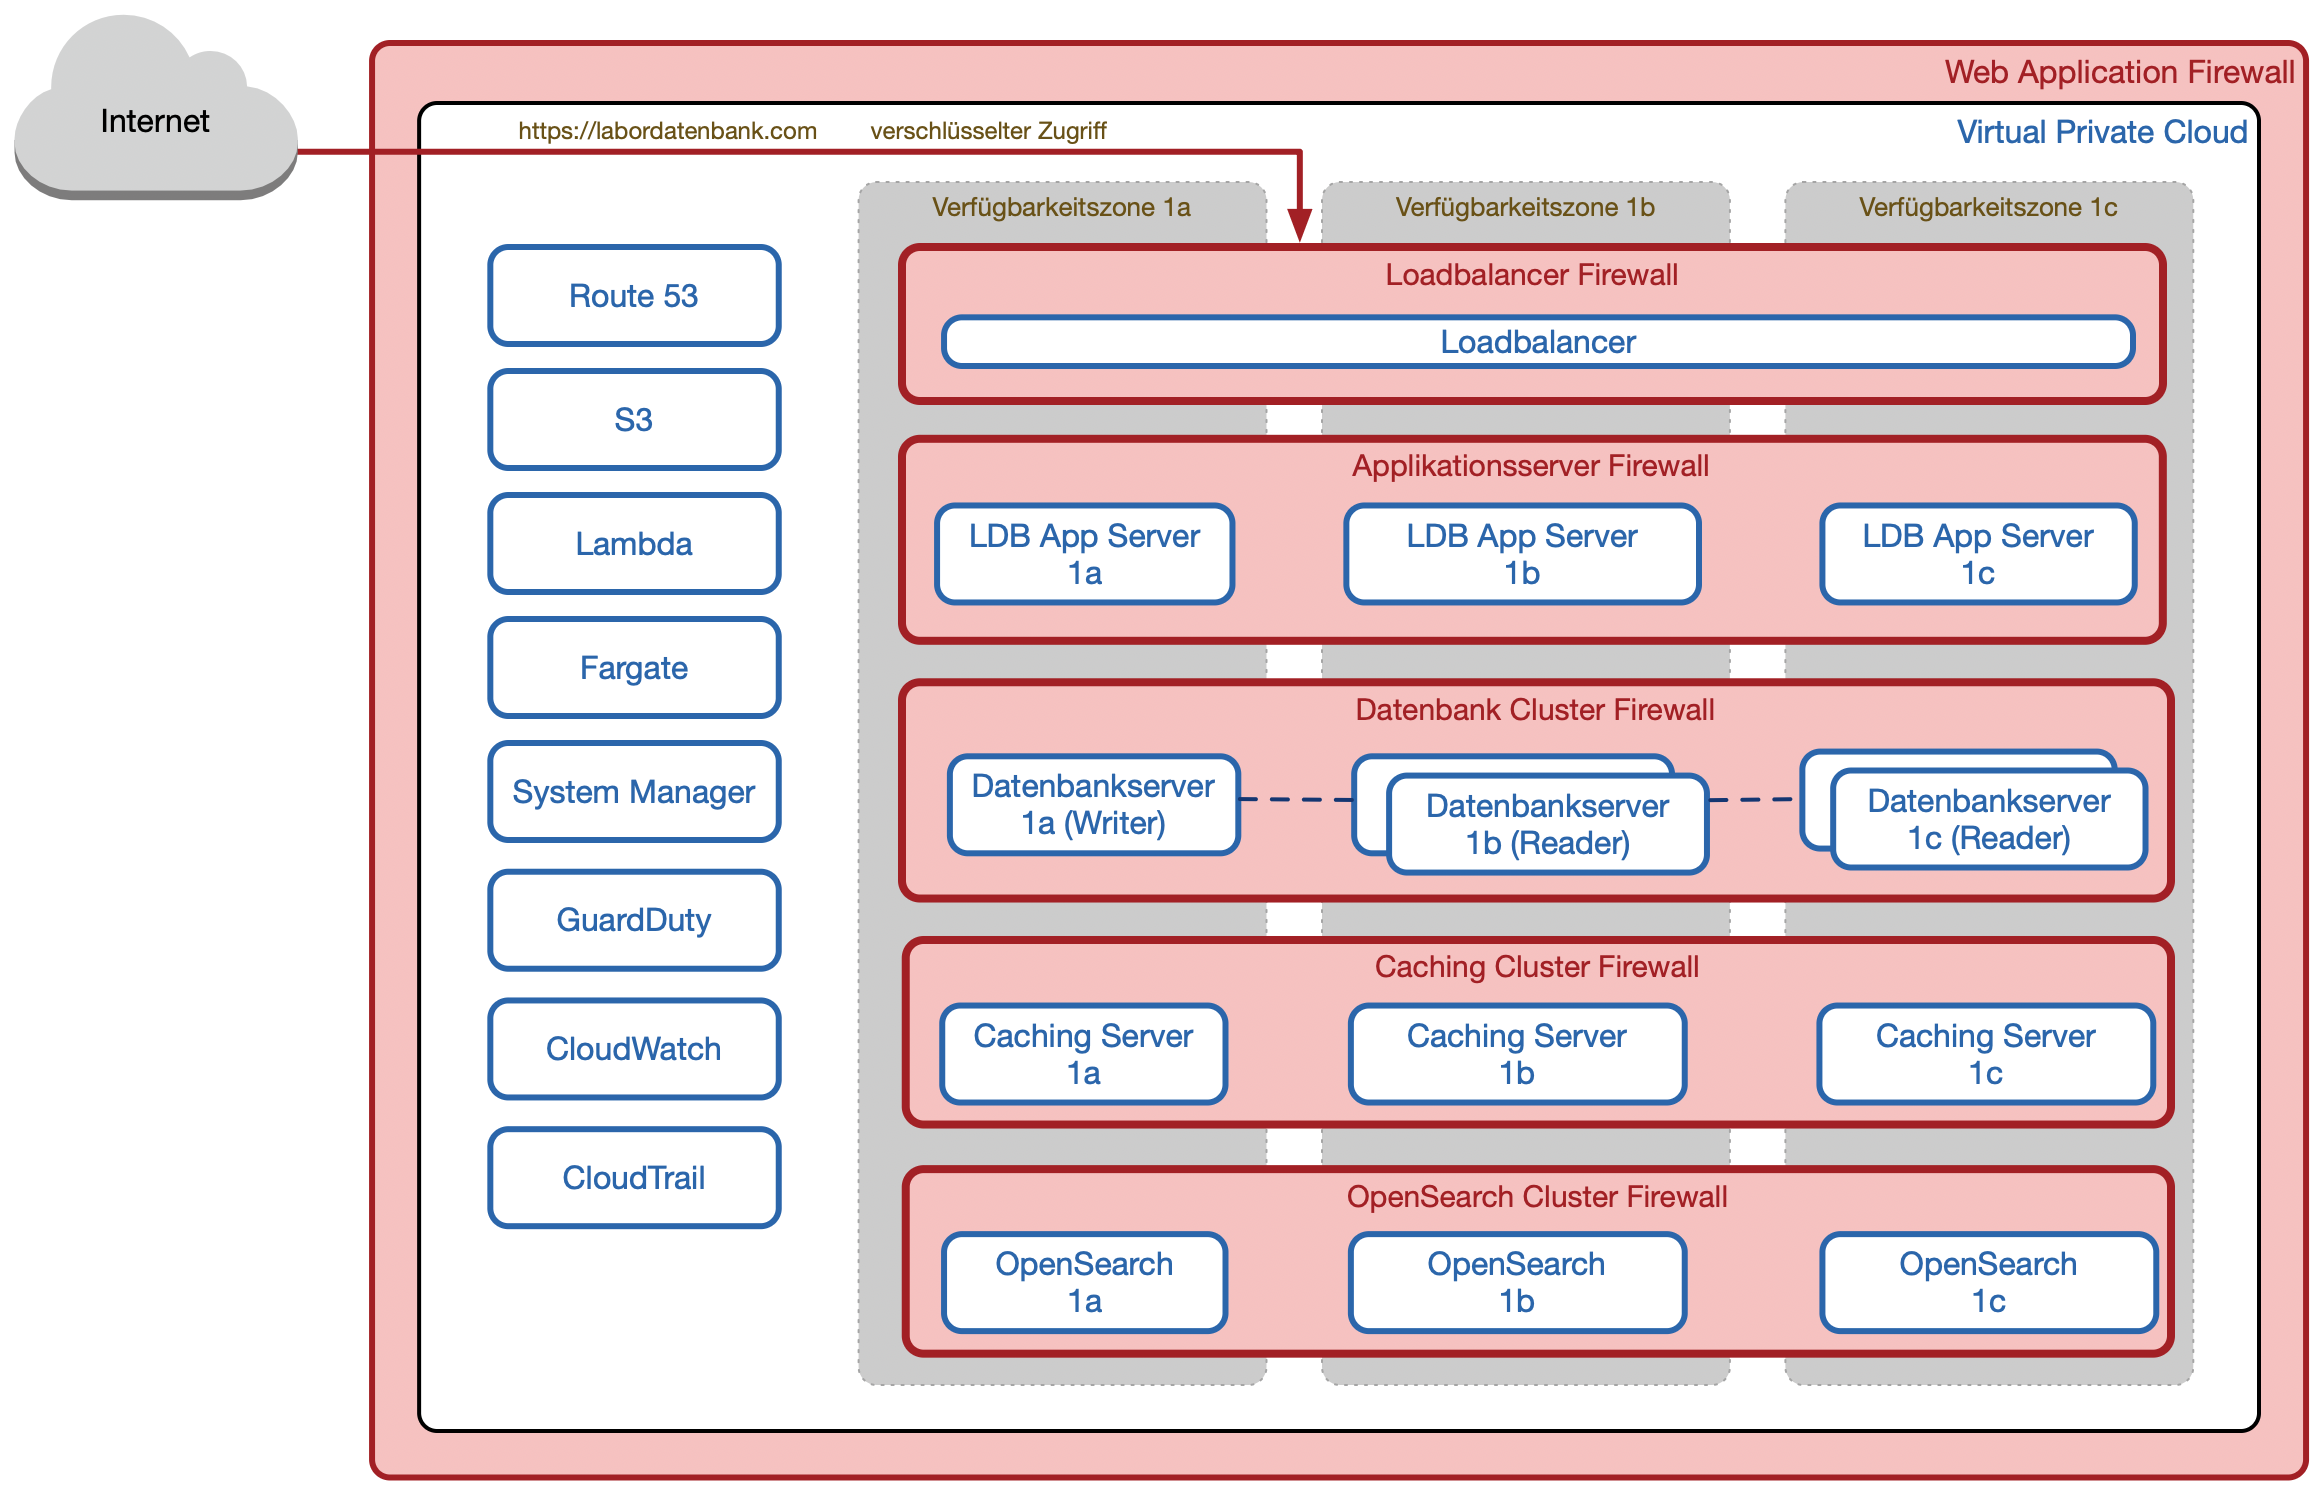
Een webapplicatiefirewall (WAF) beschermt de LDB-cloud en zorgt ervoor dat LDB alleen via versleutelde verbindingen toegankelijk is. De toegang tot de firewall wordt geregeld door een loadbalancer. Deze verdeelt inkomende verzoeken over meerdere applicatieservers in verschillende beschikbaarheidszones en staat alleen versleutelde HTTPS-verbindingen toe met RSA-versleuteling en een sleutellengte van 2.048 bits.

Gebruikers melden zich bij LDB aan met een gebruikersnaam, wachtwoord en een aanvullende beveiligingsfactor (MFA, multifactorauthenticatie), via authenticatie-apps zoals Google Authenticator, Microsoft Authenticator, Authy of KeePassXC, of beveiligingssleutels zoals YubiKeys, SoloKeys of Google Titan. Wachtwoorden worden gehasht met het Argon2id-algoritme, dat volgens de huidige stand van de techniek niet is gekraakt.

LDB ondersteunt aanmelden met een passkey. Passkeys bieden een nieuwe manier om zonder wachtwoord in te loggen. Ze bieden meer veiligheid dan een wachtwoord met MFA en maken aanmelden sneller en eenvoudiger.

LDB ondersteunt ook single sign-on (SSO). Hierbij wordt de authenticatie afgehandeld door een identiteitsprovider zoals Microsoft Azure AD of Okta. Gebruikers kunnen zich snel en veilig bij LDB aanmelden met hun bestaande bedrijfsaccount.

Elke aanmeldpoging wordt vastgelegd met IP-adres en tijdstip. Als iemand herhaaldelijk probeert in te loggen met een onjuist wachtwoord, blokkeert LDB het aanmelden gedurende een vastgestelde periode.

Gegevens worden versleuteld opgeslagen in de LDB-cloud in een MySQL-compatibele database (Aurora). Elke LDB-omgeving gebruikt een eigen database en afzonderlijke databaseaccounts, waardoor toegang tot gegevens van andere LDB-klanten technisch wordt voorkomen.

Alle databases worden versleuteld opgeslagen. Dit voorkomt dat onbevoegden de gegevens lezen of ongemerkt wijzigen; het wijzigen van afzonderlijke bytes zou de hele database onleesbaar maken.

Databases worden versleuteld met AES-256-GCM, een symmetrisch algoritme op basis van de Advanced Encryption Standard (AES-256) en Galois/Counter Mode (GCM), met een sleutel van 256 bits.


Back-ups

  • Redundant databasecluster verdeeld over 3 beschikbaarheidszones
  • Elke seconde een incrementele back-up, 3 dagen bewaard
  • Dagelijkse volledige back-ups op S3, 7 dagen bewaard
  • Wekelijkse back-ups op S3, onbeperkt bewaard
  • Aanvullende back-ups in een van AWS onafhankelijk back-upsysteem in Nederland, met Object Lock in Compliance-modus gedurende 90 dagen
  • Optioneel: geautomatiseerde dagelijkse back-ups op de locatie van de klant

Van LDB worden doorlopend volledige back-ups gemaakt op Amazon S3. Om onze klanten volledige zekerheid te bieden, maakt LDB elke seconde een incrementele back-up. Daarnaast wordt elke dag een volledige back-up gemaakt.

Alle dagelijkse back-ups worden één week bewaard. Na die week wordt tot nader order één volledige back-up per week bewaard, ten minste voor de komende 10 jaar.

Het back-upsysteem is ontworpen voor een duurzaamheid van gegevens van 99,999999999% over één jaar. Dit betrouwbaarheidsniveau komt overeen met een verwacht jaarlijks gegevensverlies van 0,000000001%. Deze duurzaamheid wordt bereikt door elke back-up redundant over drie onafhankelijke datacenters te verdelen.

Alle back-ups worden versleuteld opgeslagen, met een afzonderlijke sleutel voor elke back-up. Alle sleutels worden versleuteld met een speciale hoofdsleutel die regelmatig wordt gewijzigd. Ook de back-ups worden versleuteld met de 256-bits Advanced Encryption Standard (AES-256). Er is geen praktisch uitvoerbare aanval op deze methode bekend.


Beschikbaarheid van de LDB-cloud in de afgelopen jaren:
  • 2025 - 99,99%
  • 2024 - 100%
  • 2023 - 99,99%
  • 2022 - 100%
  • 2021 - 99,99%
  • 2020 - 100%

Beschikbaarheid

De LDB-cloud is verdeeld over drie onafhankelijke beschikbaarheidszones en ontworpen voor een beschikbaarheid van meer dan 99,95%. Dit komt overeen met minder dan 5 uur uitval per jaar.

Beschikbaarheidszones zijn onafhankelijke datacenters die vele kilometers van elkaar liggen, met redundante stroomvoorziening, netwerken en verbindingen. Ze zijn zo ontworpen dat storingen in andere beschikbaarheidszones geen invloed hebben.

De LDB-cloud draait in de datacenterregio Frankfurt van Amazon AWS en is parallel verdeeld over de beschikbaarheidszones eu-central-1a, eu-central-1b en eu-central-1c. De cloud is ontworpen om ook bij gelijktijdige uitval van twee beschikbaarheidszones beschikbaar te blijven.
Architectuur

Gebruikerssessie over gegevensbeveiliging
Algemene richtlijnen voor gegevensbeveiliging (ADSR)
NIS2 – Bijlage 3
TÜV-gecertificeerde beveiliging voor uw LIMS

Beveiliging maakt deel uit van onze bedrijfsvoering.

Laboratoriumsoftware verwerkt gevoelige gegevens. Bij LDB is beveiliging daarom een integraal onderdeel van de architectuur.

Datasoevereiniteit binnen de EU TLS 1.3 + AES-256 SSO en MFA inbegrepen 99,99% beschikbaarheid Elke seconde een back-up

Europese aanbieder

Een Duits-Oostenrijks bedrijf onder Europees recht.

Redundante cloudinfrastructuur

Drie onafhankelijke beschikbaarheidszones in Frankfurt.

Versleuteling en toegangsbeveiliging

Alle gegevens worden versleuteld opgeslagen en verzonden, met duidelijk vastgelegde toegangsrechten.

Veilig aanmelden

MFA, SSO en passkeys voor veilige authenticatie.

Audits en penetratietests

Regelmatige interne en externe beveiligingsaudits en penetratietests.

Volledige audittrail

Alle activiteiten worden volledig vastgelegd met gebruikersgegevens en een tijdstempel.

Als LIMS-aanbieder zijn wij gecertificeerd volgens de actuele ISO 27001 norm voor gegevensbeveiliging, beschikbaarheid, verwerkingsintegriteit, vertrouwelijkheid en gegevensbescherming. Daarnaast voldoen wij aan de eisen van de NIS2-richtlijn.
Veelgestelde vragen

Wij beheren uw LDB-omgeving in het datacenter van Amazon AWS in Frankfurt. De verdeling over de beschikbaarheidszones eu-central-1a, eu-central-1b en eu-central-1c biedt een redundante, veilige omgeving voor zeer gevoelige gegevens. Uw gegevens worden versleuteld opgeslagen in de MySQL-compatibele Aurora-database en door afzonderlijke accounts gescheiden van die van andere klanten. Uw bestanden worden versleuteld opgeslagen op Amazon S3. Voor versleuteling tijdens opslag en overdracht wordt de Advanced Encryption Standard (AES-256) gebruikt. Alle gegevens blijven binnen de EU.
Uw gegevens worden beschermd door de volgende back-uproutine: elke seconde incrementele back-ups die 3 dagen worden bewaard, dagelijkse volledige back-ups op S3 die 7 dagen worden bewaard, dagelijkse volledige back-ups op Wasabi met Object Lock in Compliance-modus die 90 dagen worden bewaard, en wekelijkse volledige back-ups op S3 die onbeperkt worden bewaard. Omdat deze routine voor elk van de twee beschikbaarheidszones geldt, wordt elk van deze vier back-ups tweemaal uitgevoerd.
Naast onze uitgebreide back-uproutine raden wij aan alle gegevens lokaal op uw eigen infrastructuur te bewaren. Wij bieden de volgende aanvullende back-upmogelijkheden: Handmatige back-up: bevoegde gebruikers kunnen op elk moment een volledige back-up starten en downloaden. Aanvullende externe back-up: dagelijks wordt op een vastgesteld tijdstip een volledige back-up gemaakt en overgedragen aan een systeem dat uw IT-afdeling beschikbaar stelt.
Bij het beëindigen van de dienstverlening volgen wij een vaste checklist die regelmatig extern wordt gecertificeerd. Dit omvat het veilig beschikbaar stellen van al uw gegevens en het volledig verwijderen ervan uit onze systemen. In deze situatie kunt u, net als op elk ander moment, een volledige back-up downloaden, inclusief alle uploads en gegenereerde documenten. Nadat u heeft bevestigd dat u deze doorgaans grote back-up succesvol heeft gedownload, verwijderen wij alle gegevens 90 dagen na het einde van uw gebruik van LDB definitief uit onze systemen. U ontvangt een verwijderingsrapport voor uw administratie.
LDB is door TÜV Rheinland gecertificeerd volgens ISO 27001, ISO 9001 en TISAX.
Ja. U vindt onze NIS2-handleiding op /nl/nis2 en gedetailleerde documentatie op https://labordatenbank.com/crm/documents/public/185/e850146a55
Ja. LDB Labordatenbank GmbH treedt op als verwerker van uw gegevens volgens de AVG en de Oostenrijkse wet inzake gegevensbescherming en verbindt zich ertoe alle toepasselijke nationale en Europese eisen voor gegevensbescherming na te leven.
Nee. LDB wordt uitsluitend aangeboden als SaaS-oplossing in de cloud, gehost op AWS in Frankfurt en verdeeld over drie beschikbaarheidszones. Hierdoor hoeft u zelf geen operationele werkzaamheden uit te voeren voor updates, back-ups en beveiliging.
Wij werken met een gecertificeerd managementsysteem voor informatiebeveiliging (ISMS), met een aangewezen informatiebeveiligingsfunctionaris, jaarlijkse risicoworkshops, ten minste jaarlijkse externe penetratietests, verplichte multifactorauthenticatie voor beveiligingskritieke systemen en een gedocumenteerd leveranciersbeheerproces. Wij verstrekken bewijs van deze maatregelen aan klanten die onder NIS2 vallen.
Toegang wordt uitsluitend verleend voor zover dit noodzakelijk is, volledig vastgelegd in de audittrail en meegenomen in regelmatige interne en externe beveiligingsaudits in het kader van de ISO 27001-certificering.
Nee. Wij gebruiken alleen AI-modellen waarvan de aanbieders contractueel toezeggen klantgegevens niet voor training te gebruiken, gegevens tijdens opslag en overdracht te versleutelen en zelf over een ISO 27001- of SOC 2 Type 2-certificering te beschikken. De Query Explorer verzendt bovendien nooit de gegevens zelf, maar alleen de gegevensstructuur en de vraag.
De LDB-cloud is ontworpen voor een beschikbaarheid van meer dan 99,95%, wat overeenkomt met minder dan 5 uur uitval per jaar. De werking wordt elke 10 minuten automatisch gecontroleerd. De werkelijke beschikbaarheid lag tussen 2020 en 2025 tussen 99,99% en 100%.
Ten minste jaarlijks, door een externe aanbieder. De resultaten worden rechtstreeks aan de ontwikkelaars doorgegeven en als gedocumenteerde registraties opgeslagen onder “Security Audits” in de interne QM-map.
Elke update doorloopt wijzigingsbeheer met geautomatiseerde validatie aan de hand van vastgestelde testgevallen vóór de uitrol. Zeer kritieke kwetsbaarheden worden direct verholpen; kritieke kwetsbaarheden worden in de volgende update opgelost. Klanten worden geïnformeerd via updateberichten.
TLS 1.2/1.3 voor gegevensoverdracht, AES-256-GCM voor opgeslagen gegevens, RSA met ten minste 3.000 bits voor asymmetrische versleuteling en Argon2id voor wachtwoorden, op basis van de technische BSI-richtlijn TR-02102.
MFA is verplicht voor beveiligingskritieke toepassingen, via een authenticatie-app, een beveiligingssleutel zoals een YubiKey of een passkey. Als alternatief is single sign-on via uw bestaande identiteitsprovider beschikbaar.
Ja. Gebruikers kunnen zich via single sign-on aanmelden met uw bestaande identiteitsprovider, met name Microsoft Entra ID (voorheen Azure AD) of Okta. Uw gebruikers melden zich aan met hun vertrouwde bedrijfsaccount en uw eigen IT-team beheert de toegang centraal. Wanneer een medewerker uit dienst gaat, wordt de toegang automatisch ingetrokken zodra het bedrijfsaccount wordt gedeactiveerd.
Vastgestelde incidenten worden onmiddellijk gemeld aan de directie en de informatiebeveiligingsfunctionaris, afgehandeld volgens een vastgesteld incidentresponsplan en vervolgens gedocumenteerd en geëvalueerd in een 8D-rapport.
Ja. Alle medewerkers krijgen tijdens hun onboarding beveiligingstraining en nemen ten minste jaarlijks deel aan een training in cyberbeveiliging. Bij acute dreigingen worden alle medewerkers bovendien direct geïnformeerd.
Via een gedocumenteerd leveranciersbeheerproces, inclusief geheimhoudingsovereenkomsten, contractbeoordelingen en risicoclassificatie. Voor externe IT- en clouddienstverleners voldoet hun eigen ISO 27001-certificering ook aan de betreffende ISO 17025-eis voor extern geleverde diensten.
Ja. Standaard worden alle interne en externe overdrachten versleuteld via HTTPS. Een uitzondering is alleen mogelijk op uitdrukkelijk verzoek van de klant.
Ja. Er gelden vastgestelde richtlijnen voor veilig programmeren, waaronder prepared statements om SQL-injectie te voorkomen, veilige wachtwoordhashing en CSRF-bescherming. Daarnaast vinden regelmatig codereviews en geautomatiseerde controles van alle afhankelijkheden op bekende kwetsbaarheden plaats.
Wij zijn verantwoordelijk. De verantwoordelijkheid voor het beheer, updates, back-ups en beveiliging ligt volledig bij LDB, in plaats van bij uw eigen IT-afdeling. Dit is aantoonbaar vastgelegd door een aangewezen informatiebeveiligingsfunctionaris, jaarlijkse externe audits en doorlopende ISO 27001-certificering sinds 2023.
Omdat informatiebeveiliging bij ons een kernactiviteit is, in plaats van een nevenproject naast het dagelijkse laboratoriumwerk: meer dan 15 jaar doorlopend beheer, ISO 27001-, ISO 9001- en TISAX-certificering, jaarlijkse externe penetratietests en infrastructuur die gelijktijdige uitval van twee van de drie beschikbaarheidszones opvangt. Dit vraagt een inspanning die het IT-team van één laboratorium naast zijn andere werk redelijkerwijs niet kan leveren.
Door aantoonbaar bewijs in plaats van een eigen verklaring: certificering door TÜV Rheinland volgens ISO 27001 en ISO 9001, een succesvol afgeronde TISAX-beoordeling, openbaar toegankelijke algemene richtlijnen voor gegevensbeveiliging (ADSR) en een NIS2-handleiding met concrete, verifieerbare maatregelen in plaats van algemene uitspraken.

Onze klanten

Gecertificeerd volgens

LDB LIMS is ISO 27001-gecertificeerde laboratoriumsoftware

Voorkeurspartner voor LIMS

VUP - Verband unabhängiger Prüflabore