LDB LIMS 信息安全:防止第三方访问 | 数据备份 | 可用性
LDB 云平台外围的 Web 应用防火墙(WAF)确保只能通过加密连接访问 LDB。负载均衡器控制对防火墙的访问,将请求分配到不同可用区的多个应用服务器,并仅允许通过 HTTPS 建立加密连接,采用密钥长度为 2,048 位的 RSA 加密。
登录 LDB 时,用户需提供登录名、密码及另一项安全验证因素(MFA,多因素身份验证)。可使用 Google Authenticator、 Microsoft Authenticator、 Authy、 KeePassXC 等身份验证应用,也可使用 YubiKeys、 SoloKeys、 Google Titan 等安全密钥。 密码使用 Argon2id 算法进行哈希处理;按照目前的技术水平,该算法尚未被破解。
LDB 支持使用通行密钥(Passkey)登录。这是一种无需密码的新型登录方式,比密码加 MFA 更安全,登录也更快捷方便。
LDB 还支持单点登录(SSO)。 在这种方式下,登录由 Microsoft Azure AD、Okta 等身份提供商完成。 用户可使用现有企业账户,更快捷、安全地登录 LDB。
每次登录尝试都会记录 IP 地址和时间。如果有人连续多次输入错误密码,系统将在预设时段内禁止其登录 LDB。
数据在 LDB 云平台中加密存储于兼容 MySQL 的数据库(Aurora)中。每个 LDB 实例均使用独立数据库及独立数据库账户,从技术上杜绝其他 LDB 客户访问其数据的可能。
所有数据库均以加密形式存储,防止未经授权的第三方读取数据或在不被察觉的情况下修改数据(修改单个字节就会使整个数据库无法读取)。
数据库使用 AES-256-GCM 进行加密。这是一种采用 256 位密钥的对称加密算法,基于高级加密标准(AES-256)和伽罗瓦计数器模式(GCM)。
LDB 持续在 Amazon S3 上执行完整数据备份。为向客户提供全面的安全保障,LDB 每秒创建一次增量备份,并且每天创建一次完整备份。
每日备份保留一周。一周后,每周保留一份完整备份,直至另行通知,且至少保留未来 10 年。
备份系统按一年内 99.999999999% 的数据持久性设计。该可靠性水平相当于每年预期 0.000000001% 的数据丢失率。为达到这一数据持久性,每份备份都以冗余方式分布在三个相互独立的数据中心。
所有备份均以加密形式存储,每份备份使用独立密钥。所有密钥又由一个定期更换的独立主密钥加密。备份同样采用 256 位高级加密标准(AES-256)加密。目前尚无已知可实际实施的攻击方法能够破解该加密方式。
LDB 云平台分布于三个独立可用区,设计可用性超过 99.95%,相当于每年停机时间少于 5 小时。
可用区(Availability Zones)是相距数公里的独立数据中心,配有冗余供电、网络和连接设施,其设计可隔离其他可用区故障的影响。
LDB 云平台运行于法兰克福的 Amazon AWS 数据中心,并同时部署在 eu-central-1a、eu-central-1b 和 eu-central-1c 三个可用区。其架构可在两个可用区同时发生故障时保持可用。
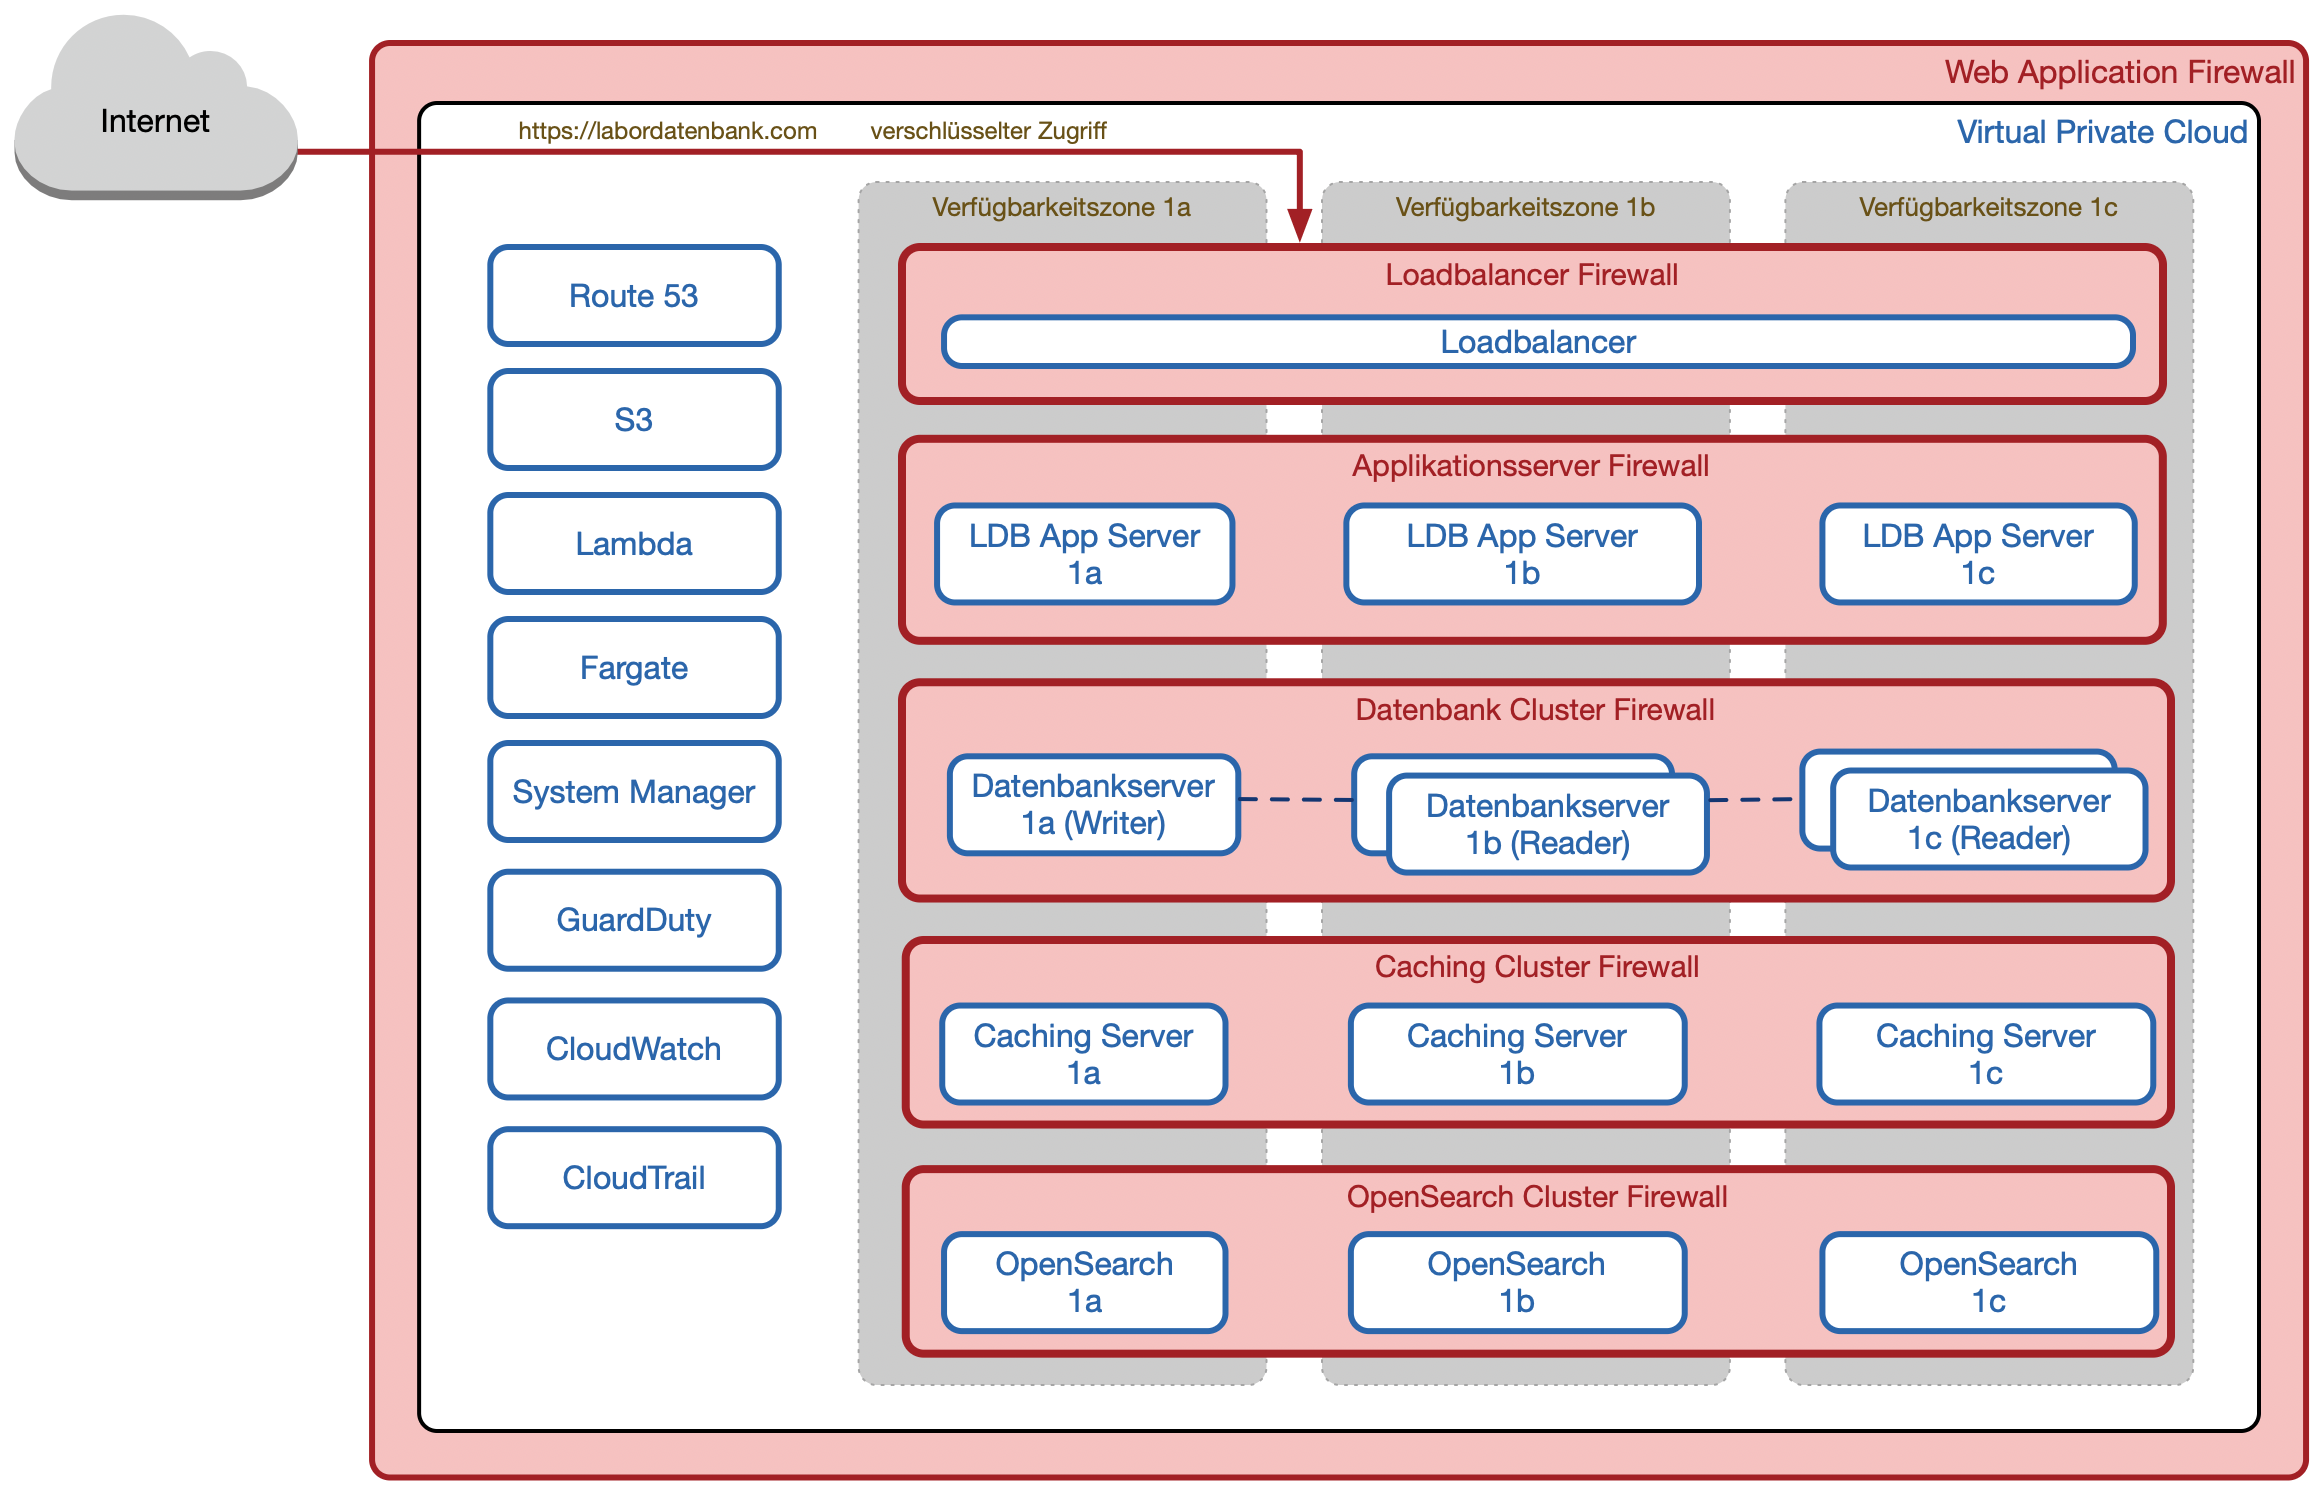
实验室软件处理敏感数据,因此在 LDB LIMS 中,安全并非附加功能,而是架构不可分割的一部分。
受欧洲法律管辖的德国与奥地利企业。
法兰克福的三个独立可用区。
所有数据在存储和传输时均加密,并实行明确的访问控制。
通过 MFA、SSO 和通行密钥实现安全身份验证。
定期开展内部和外部安全审核及渗透测试。
完整记录所有活动,并附上用户及时间戳。
作为 LIMS 供应商,我们已依据现行的 ISO 27001 获得认证,涵盖数据安全、可用性、处理完整性、保密性和数据保护,同时符合以下要求: NIS2 指令.