Securitate IT

Securitate pentru datele dumneavoastră cele mai sensibile

Securitate IT pentru LDB LIMS: protecție împotriva accesului terților | Copii de siguranță | Disponibilitate

Protecție împotriva accesului terților

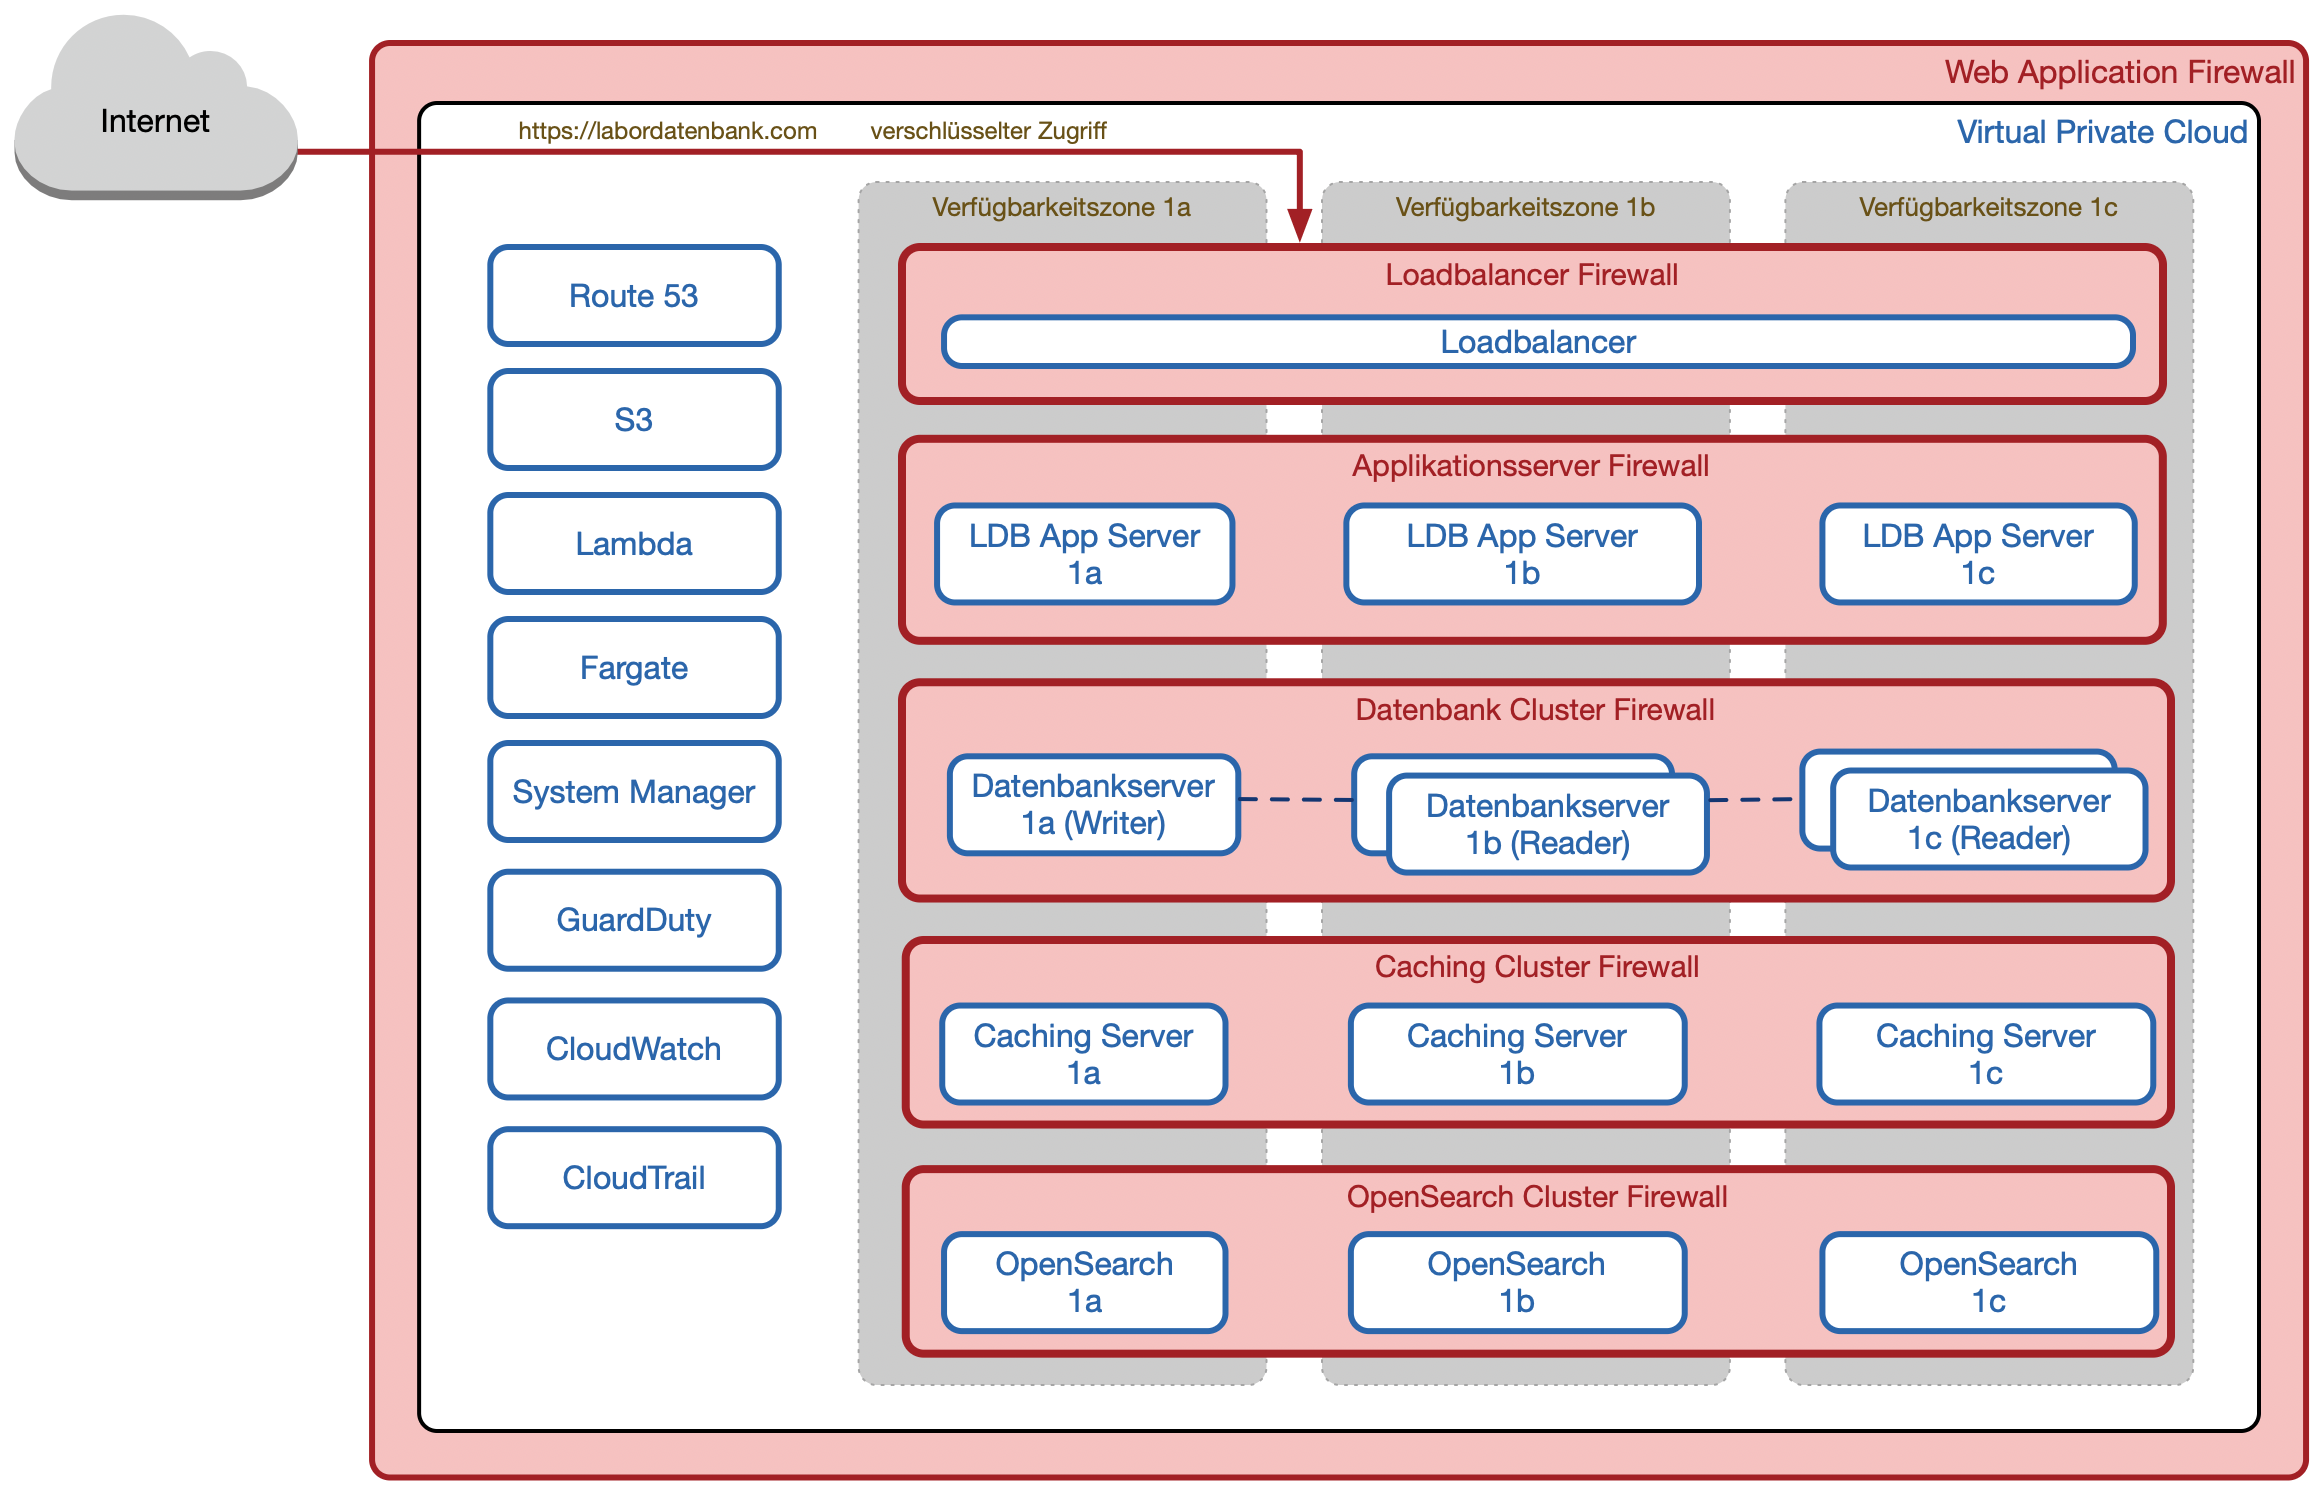
Un firewall pentru aplicații web (WAF) care protejează cloudul LDB asigură accesul la LDB exclusiv prin conexiuni criptate. Accesul la firewall este controlat de un distribuitor de sarcină (load balancer), care distribuie solicitările între mai multe servere de aplicații din zone de disponibilitate diferite și permite doar conexiuni HTTPS criptate prin criptare RSA, cu o cheie de 2.048 de biți.

Autentificarea în LDB se realizează cu un nume de utilizator, o parolă și un factor de securitate suplimentar (MFA – autentificare multifactor), prin aplicații de autentificare precum Google Authenticator, Microsoft Authenticator, Authy, KeePassXC etc. sau prin chei de securitate precum YubiKeys, SoloKeys, Google Titan etc. Pentru calcularea valorilor hash ale parolelor se utilizează algoritmul Argon2id, care, conform stadiului actual al tehnologiei, nu a fost compromis.

LDB acceptă autentificarea prin cheie de acces (passkey). Cheile de acces reprezintă o nouă modalitate de autentificare fără parolă, mai sigură decât combinația parolă + MFA, și permit o autentificare mai rapidă și mai comodă.

LDB acceptă și autentificarea unică (SSO). În acest caz, autentificarea se realizează printr-un furnizor de identitate, precum Microsoft Azure AD, Okta etc. Astfel, utilizatorii se pot autentifica în LDB mai rapid și în siguranță, folosind contul de companie existent.

Fiecare încercare de autentificare este înregistrată împreună cu adresa IP și ora. Dacă cineva încearcă de mai multe ori consecutiv să se autentifice cu o parolă incorectă, autentificarea în LDB este blocată pentru o perioadă definită.

Datele sunt stocate criptat în cloudul LDB, într-o bază de date compatibilă cu MySQL (Aurora). Fiecare instanță LDB utilizează o bază de date proprie, cu conturi de acces separate pentru fiecare instanță, astfel încât accesul la datele unui alt client LDB este exclus din punct de vedere tehnic.

Toate bazele de date sunt stocate criptat. Astfel, persoanele neautorizate nu pot citi datele sau modifica datele fără ca modificarea să fie detectată (modificarea unor octeți individuali ar face întreaga bază de date ilizibilă).

Pentru criptarea bazelor de date se utilizează AES-256-GCM, un algoritm simetric bazat pe Advanced Encryption Standard (AES-256) și Galois Counter Mode (GCM), cu o cheie de 256 de biți.


Copii de siguranță

  • Cluster redundant de baze de date în 3 zone de disponibilitate
  • Copii de siguranță incrementale la fiecare secundă, păstrate timp de 3 zile
  • Copii de siguranță complete zilnice pe S3, păstrate timp de 7 zile
  • Copii de siguranță săptămânale pe S3, păstrate pe termen nelimitat
  • Copii de siguranță suplimentare într-un sistem de backup independent de AWS, în Țările de Jos, cu Object Locking în modul Compliance timp de 90 de zile
  • Opțional: copie de siguranță zilnică automată pe infrastructura locală a clientului

Copiile de siguranță complete ale LDB sunt realizate permanent pe Amazon S3. Pentru a le asigura clienților noștri siguranță deplină, LDB creează o copie de siguranță incrementală la fiecare secundă. În plus, zilnic se creează o copie de siguranță completă.

Toate copiile de siguranță zilnice sunt păstrate timp de o săptămână. După o săptămână, se păstrează câte o copie completă pe săptămână până la noi dispoziții, pentru cel puțin următorii 10 ani.

Sistemul de backup este proiectat pentru o durabilitate a datelor de 99,999999999 % pe parcursul unui an. Acest nivel de fiabilitate corespunde unei pierderi anuale estimate de date de 0,000000001 %. Durabilitatea este obținută prin distribuirea redundantă a fiecărei copii de siguranță în trei centre de date independente.

Toate copiile de siguranță sunt stocate criptat, fiecare fiind criptată cu o cheie proprie (toate cheile sunt criptate cu o cheie principală dedicată, care este schimbată periodic). Pentru criptarea copiilor de siguranță se utilizează tot Advanced Encryption Standard pe 256 de biți (AES-256). Nu este cunoscut niciun atac fezabil în practică împotriva acestei metode.


Disponibilitatea cloudului LDB în ultimii ani:
  • 2025 - 99,99 %
  • 2024 - 100%
  • 2023 - 99,99 %
  • 2022 - 100%
  • 2021 - 99,99 %
  • 2020 - 100%

Disponibilitate

Cloudul LDB este distribuit în trei zone de disponibilitate independente și este proiectat pentru o disponibilitate de peste 99,95 %. Aceasta corespunde unui timp de indisponibilitate mai mic de 5 ore pe an.

Zonele de disponibilitate (Availability Zones) sunt centre de date independente, separate de distanțe de mai mulți kilometri, cu alimentare electrică, rețele și conectivitate redundante, concepute pentru a nu fi afectate de defecțiunile din alte zone de disponibilitate.

Cloudul LDB funcționează în centrul de date Amazon AWS din Frankfurt și este distribuit în paralel în zonele de disponibilitate eu-central-1a, eu-central-1b și eu-central-1c. Arhitectura cloudului LDB îi permite să reziste la indisponibilitatea simultană a două zone de disponibilitate și să rămână disponibil.
Arhitectură

Sesiune pentru utilizatori despre securitatea datelor
Norme generale de securitate a datelor (ADSR)
NIS2 – Anexa 3
Securitatea datelor, disponibilitate, integritatea prelucrării, confidențialitate și protecția datelor

Operare certificată TÜV

Software-ul de laborator prelucrează date sensibile – de aceea, în Labordatenbank, securitatea nu este o funcționalitate suplimentară, ci o parte integrantă a arhitecturii.

Suveranitatea datelor în UE TLS 1.3 + AES-256 SSO și MFA incluse Disponibilitate de 99,99 % Copii de siguranță în fiecare secundă

Furnizor european

Companie germano-austriacă supusă legislației europene.

Infrastructură cloud redundantă

Trei zone de disponibilitate independente în Frankfurt.

Criptare și controlul accesului

Toate datele sunt criptate – atât în repaus, cât și în tranzit, cu drepturi de acces clar definite.

Conectare securizată

MFA, SSO și chei de acces (passkeys) pentru autentificare securizată.

Audituri și teste de penetrare

Audituri de securitate interne și externe, precum și teste de penetrare, efectuate periodic.

Pistă de audit completă

Toate activitățile sunt documentate integral, cu identificarea utilizatorului și marcaj temporal.

Ca furnizor LIMS, suntem certificați conform versiunii actuale a standardului ISO 27001 pentru securitatea datelor, disponibilitate, integritatea prelucrării, confidențialitate și protecția datelor și îndeplinim, de asemenea, cerințele Directivei NIS2.
Frequently asked questions

Găzduim instanța dumneavoastră LDB în centrul de date Amazon AWS din Frankfurt. Distribuirea în zonele de disponibilitate (AZ) eu-central-1a, eu-central-1b și eu-central-1c asigură un mediu redundant și sigur pentru datele cele mai sensibile. În baza de date Aurora, compatibilă cu MySQL, datele dumneavoastră sunt stocate criptat, separat de cele ale altor clienți, prin conturi distincte. Fișierele dumneavoastră sunt stocate criptat pe Amazon S3. Criptarea datelor în repaus și în tranzit utilizează Advanced Encryption Standard (AES-256). Toate datele sunt păstrate în UE.
Datele dumneavoastră sunt protejate prin următoarea procedură de backup: copii incrementale realizate la fiecare secundă, păstrate timp de 3 zile; copii complete zilnice pe S3, păstrate timp de 7 zile; copii complete zilnice pe Wasabi cu Object Locking în modul Compliance, păstrate timp de 90 de zile; copii complete săptămânale pe S3, păstrate pe termen nelimitat. Deoarece această procedură se aplică fiecăreia dintre cele două zone de disponibilitate, fiecare dintre cele patru tipuri de backup este realizat în dublu exemplar.
Pe lângă procedura noastră amplă de backup, vă recomandăm să păstrați copii de siguranță ale tuturor datelor și local, pe infrastructura proprie. Vă oferim următoarele opțiuni suplimentare: Backup manual: utilizatorii autorizați pot iniția și descărca oricând o copie de siguranță completă. Backup extern suplimentar: zilnic, la o oră stabilită, se creează o copie de siguranță completă, care este transferată pe un sistem pus la dispoziție de departamentul dumneavoastră IT.
Încheierea colaborării cu un client urmează o listă de verificare bine stabilită, certificată periodic de un organism extern. Aceasta include punerea la dispoziție în siguranță a tuturor datelor dumneavoastră și ștergerea lor completă din sistemele noastre. În această situație, ca de altfel în orice alt moment, puteți descărca o copie de siguranță completă, care include toate fișierele încărcate și documentele generate. După ce confirmați că ați descărcat cu succes această copie de siguranță, de regulă voluminoasă, ștergem definitiv toate datele din sistemele noastre la 90 de zile de la încetarea utilizării LDB. Primiți un proces-verbal de ștergere pentru documentația dumneavoastră.
Labordatenbank este certificată de TÜV Rheinland conform ISO 27001, ISO 9001 și TISAX.
Da. Ghidul nostru NIS2 este disponibil la https://lims.eu/de/nis2, iar documentația detaliată la https://labordatenbank.com/crm/documents/public/185/e850146a55
Da. LDB Labordatenbank GmbH acționează ca persoană împuternicită de operator pentru prelucrarea datelor dumneavoastră în sensul RGPD și al Legii austriece privind protecția datelor și se angajează să respecte toate dispozițiile naționale și europene aplicabile în materie de protecție a datelor.
Nu, LDB este oferit exclusiv ca soluție SaaS în cloud, găzduită pe AWS în Frankfurt și distribuită în trei zone de disponibilitate. Astfel, preluăm integral sarcinile operaționale legate de actualizări, copii de siguranță și securitate.
Operăm un sistem certificat de management al securității informației (ISMS), cu o responsabilă dedicată pentru securitatea informației, ateliere anuale de evaluare a riscurilor, teste de penetrare externe cel puțin o dată pe an, autentificare multifactor obligatorie pentru sistemele critice din perspectiva securității și un proces documentat de gestionare a furnizorilor. Punem dovezile acestor măsuri la dispoziția clienților care intră sub incidența NIS2.
Accesul este permis exclusiv pe baza principiului necesității de a cunoaște, este înregistrat integral într-o pistă de audit (Audit Trail) și face obiectul auditurilor periodice de securitate interne și externe din cadrul certificării ISO 27001.
Nu. Utilizăm exclusiv modele de IA ai căror furnizori se angajează contractual să nu folosească datele clienților pentru antrenare, să cripteze datele în repaus și în tranzit și să dețină ei înșiși certificare ISO 27001 sau SOC 2 Type 2. În plus, Query Explorer nu transmite niciodată datele în sine, ci doar structura datelor și întrebarea.
Cloudul LDB este proiectat pentru o disponibilitate de peste 99,95 % (mai puțin de 5 ore de indisponibilitate pe an), iar funcționarea sa este verificată automat la fiecare 10 minute. Disponibilitatea efectivă în perioada 2020–2025 a fost între 99,99 % și 100 %.
Cel puțin anual, de către un furnizor extern. Rezultatele sunt transmise direct dezvoltatorilor și arhivate ca documente în directorul intern de management al calității, la secțiunea „Security Audits”.
Fiecare actualizare trece printr-un proces de gestionare a schimbărilor, cu validare automată pe baza unor cazuri de testare definite înainte de implementare. Vulnerabilitățile extrem de critice sunt remediate prompt prin patch-uri, iar cele critice sunt corectate în următoarea actualizare. Clienții sunt informați prin notificări privind actualizările.
TLS 1.2/1.3 pentru datele în tranzit, AES-256-GCM pentru datele în repaus, RSA cu minimum 3.000 de biți pentru criptarea asimetrică și Argon2id pentru parole — având ca reper ghidul tehnic TR-02102 al BSI.
Autentificarea multifactor (MFA) este obligatorie pentru aplicațiile critice din perspectiva securității — printr-o aplicație de autentificare, o cheie de securitate (de exemplu, YubiKey) sau o cheie de acces (passkey). Alternativ, este disponibilă autentificarea unică (Single Sign-On) prin furnizorul dumneavoastră de identitate existent.
Da. Autentificarea se poate realiza prin Single Sign-On cu furnizorul dumneavoastră de identitate existent — în special Microsoft Entra ID (fostul Azure AD), dar și Okta. Astfel, utilizatorii se autentifică folosind contul obișnuit al companiei, iar departamentul dumneavoastră IT gestionează centralizat accesul. Când o persoană părăsește compania, aceasta pierde automat accesul imediat ce contul său de companie este dezactivat.
Incidentele detectate sunt raportate imediat conducerii și responsabilei pentru securitatea informației, sunt gestionate conform unui plan de răspuns la incidente prestabilit, apoi sunt documentate și evaluate într-un raport 8D.
Da. Toți angajații beneficiază de instruire în domeniul securității la angajare și participă cel puțin anual la un curs de securitate cibernetică. În cazul unor amenințări imediate, toți angajații sunt informați suplimentar, în timp util.
Printr-un proces documentat de gestionare a furnizorilor, care include acorduri de confidențialitate (NDA), verificarea contractelor și clasificarea riscurilor. Pentru furnizorii externi de servicii IT și cloud, deținerea propriei certificări ISO 27001 îndeplinește și cerința corespunzătoare din ISO/IEC 17025 privind serviciile furnizate din exterior.
Da, în mod implicit, toate transferurile interne și externe sunt criptate prin HTTPS. O excepție este posibilă doar la cererea expresă a clientului.
Da. Se aplică reguli clare de programare securizată (inclusiv instrucțiuni pregătite pentru prevenirea injecțiilor SQL, funcții hash sigure pentru parole și protecție CSRF), alături de revizuiri periodice ale codului și verificarea automată a tuturor dependențelor pentru vulnerabilități de securitate cunoscute.
Noi. Responsabilitatea pentru operare, actualizări, copii de siguranță și securitate revine integral Labordatenbank, nu departamentului dumneavoastră IT. Nu este doar o afirmație, ci un fapt documentat și verificabil: avem o responsabilă dedicată pentru securitatea informației, audituri externe anuale și certificare ISO 27001 menținută fără întrerupere din 2023.
Pentru că, la noi, securitatea informației este o activitate de bază, nu un proiect secundar pe lângă activitatea zilnică a laboratorului: peste 15 ani de funcționare neîntreruptă, certificări ISO 27001, ISO 9001 și TISAX, teste de penetrare externe anuale și o infrastructură care rezistă la indisponibilitatea simultană a două dintre cele trei zone de disponibilitate. Este un efort pe care echipa IT a unui singur laborator nu îl poate susține în mod realist pe lângă celelalte sarcini.
Prin dovezi verificabile, nu prin simple declarații: certificare TÜV Rheinland conform ISO 27001 și ISO 9001, evaluare TISAX trecută cu succes, norme de securitate a datelor (ADSR) accesibile publicului și un ghid NIS2 cu măsuri concrete, verificabile, în locul unor afirmații generale.

Clienții noștri

Certificat conform

Sistemul LIMS de la Labordatenbank este un software de laborator certificat conform ISO 27001

Partener LIMS preferat

VUP - Verband unabhängiger Prüflabore

Utilizăm cookie-uri proprii și cookie-uri de la terți pentru a vă putea afișa site-ul și a înțelege mai bine cum îl utilizați, în scopul îmbunătățirii serviciilor pe care le oferim.