IT-sikkerhed

Sikkerhed for jeres mest følsomme data

LDB LIMS IT-sikkerhed: Beskyttelse mod tredjepartsadgang | Sikkerhedskopiering | Tilgængelighed

Beskyttelse mod tredjepartsadgang

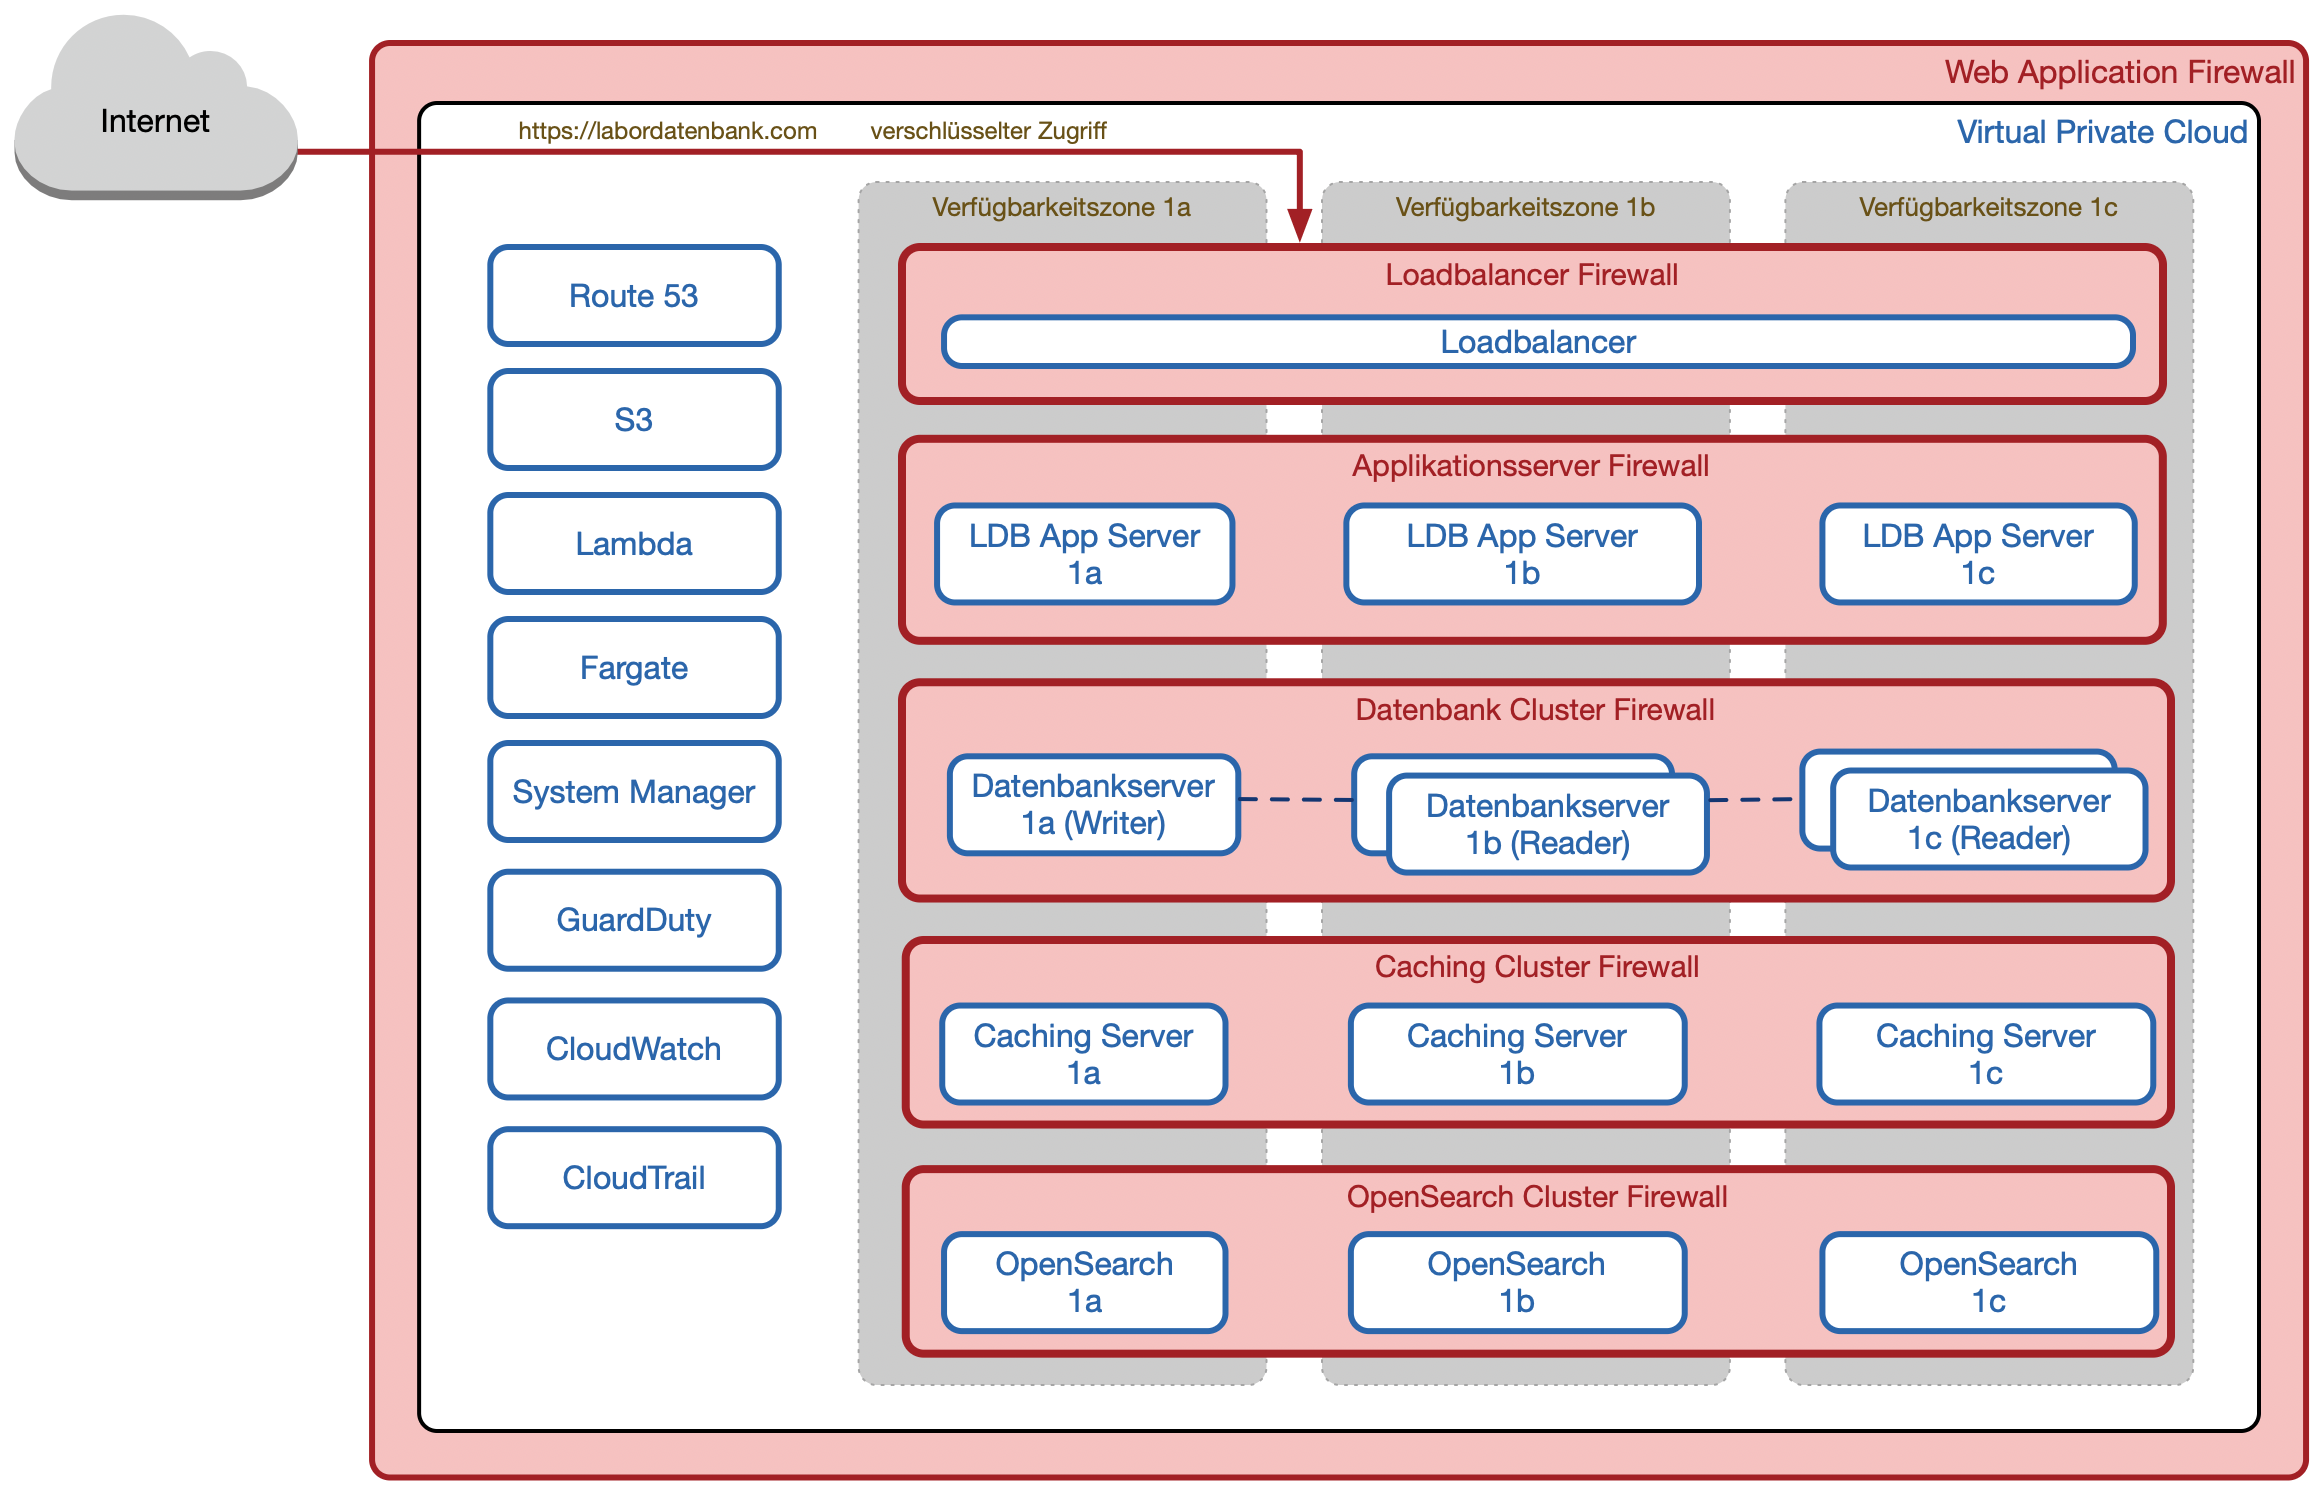
En web application firewall (WAF) omkring LDB-cloudmiljøet sikrer, at adgang til LDB kun er mulig via krypterede forbindelser. Adgangen til firewallen styres af en load balancer, der fordeler forespørgslerne på flere applikationsservere i forskellige tilgængelighedszoner og kun tillader krypterede forbindelser via HTTPS med RSA-kryptering og en nøglelængde på 2.048 bit.

Login i LDB sker med brugergodkendelse via login, adgangskode og en ekstra sikkerhedsfaktor (MFA – multifaktorgodkendelse) med godkendelsesapps som Google Authenticator, Microsoft Authenticator, Authy, KeePassXC m.fl. eller med sikkerhedsnøgler som YubiKeys, SoloKeys, Google Titan m.fl. Adgangskoder hashes med algoritmen Argon2id, som med den nuværende teknologi endnu ikke er brudt.

LDB understøtter login med passkey. Passkey er en ny mulighed for login uden adgangskode, som giver højere sikkerhed end adgangskode + MFA og gør det hurtigere og nemmere at logge ind.

LDB understøtter også single sign-on (SSO). Her sker login via en identitetsudbyder som f.eks. Microsoft Azure AD eller Okta. Dermed kan brugerne logge hurtigt og sikkert ind i LDB med deres eksisterende virksomhedskonto.

Hvert loginforsøg logges med IP-adresse og tidspunkt. Hvis nogen flere gange i træk forsøger at logge ind med en forkert adgangskode, blokeres login i LDB i et fastlagt tidsrum.

Data opbevares krypteret i LDB-cloudmiljøet i en MySQL-kompatibel database (Aurora). Hver LDB-instans bruger sin egen database med separate databasekonti, så adgang til andre LDB-kunders data er teknisk udelukket.

Alle databaser opbevares krypteret. Det forhindrer uvedkommende i at læse dataene eller ændre dem ubemærket (ændring af enkelte bytes ville gøre hele databasen ulæselig).

Databaserne krypteres med AES-256-GCM, en symmetrisk algoritme baseret på Advanced Encryption Standard (AES-256) og Galois Counter Mode (GCM) med en 256-bit nøgle.


Sikkerhedskopiering

  • Redundant databaseklynge fordelt på 3 tilgængelighedszoner
  • Inkrementelle backups hvert sekund, opbevaret i 3 dage
  • Daglige fulde backups på S3, opbevaret i 7 dage
  • Ugentlige backups på S3, opbevaret uden tidsbegrænsning
  • Ekstra backups i et AWS-uafhængigt backupsystem i Nederlandene med Object Locking Compliance Mode i 90 dage
  • Valgfrit: automatiseret daglig backup lokalt hos kunden

LDB sikkerhedskopieres løbende i sin helhed til Amazon S3. For at garantere vores kunder absolut sikkerhed oprettes der en inkrementel backup af LDB hvert sekund. Derudover oprettes der en fuld backup hver dag.

Alle daglige backups opbevares i en uge. Efter en uge opbevares én fuld backup pr. uge indtil videre, dog mindst i de næste 10 år.

Sikkerhedskopieringen er designet til en dataholdbarhed på 99,999999999 % over et år. Dette pålidelighedsniveau svarer til et forventet årligt datatab på 0,000000001 %. Dataholdbarheden opnås ved, at hver backup fordeles redundant på tre uafhængige datacentre.

Alle backups opbevares krypteret, og hver backup krypteres med sin egen nøgle (alle nøgler krypteres med en særskilt hovednøgle, som løbende ændres). Til kryptering af backups anvendes ligeledes 256-bit Advanced Encryption Standard (AES-256). Der kendes ingen praktisk gennemførlige angreb mod denne metode.


LDB-cloudmiljøets tilgængelighed i de seneste år:
  • 2025 - 99,99 %
  • 2024 - 100%
  • 2023 - 99,99 %
  • 2022 - 100%
  • 2021 - 99,99 %
  • 2020 - 100%

Tilgængelighed

LDB-cloudmiljøet er fordelt på tre uafhængige tilgængelighedszoner og designet til en tilgængelighed på > 99,95 %. Det svarer til mindre end 5 timers nedetid om året.

Tilgængelighedszoner (Availability Zones) er selvstændige datacentre, der ligger mange kilometer fra hinanden, med redundant strømforsyning, netværk og forbindelser. De er designet til at være isoleret fra driftsforstyrrelser i andre tilgængelighedszoner.

LDB-cloudmiljøet kører i Amazon AWS' datacenter i Frankfurt og er her fordelt parallelt på tilgængelighedszonerne eu-central-1a, eu-central-1b og eu-central-1c. LDB-cloudmiljøet er opbygget, så det kan modstå samtidige driftsudfald i to tilgængelighedszoner og fortsat være tilgængeligt.
Arkitektur

Brugermøde om datasikkerhed
Generelle retningslinjer for datasikkerhed (ADSR)
NIS2 – bilag 3
Datasikkerhed, tilgængelighed, behandlingsintegritet, fortrolighed og databeskyttelse

TÜV-certificeret drift

Laboratoriesoftware behandler følsomme data – derfor er sikkerhed i Labordatenbank ikke en tilvalgsfunktion, men en integreret del af arkitekturen.

Datasuverænitet i EU TLS 1.3 + AES-256 SSO og MFA inkluderet 99,99 % oppetid Backup hvert sekund

Europæisk leverandør

Tysk-østrigsk virksomhed underlagt europæisk lovgivning.

Redundant cloudinfrastruktur

Tre uafhængige tilgængelighedszoner i Frankfurt.

Kryptering og adgangsbeskyttelse

Alle data er krypterede – både under lagring og overførsel – med klart defineret adgangsstyring.

Sikkert login

MFA, SSO og passkeys til sikker autentificering.

Audits og penetrationstests

Regelmæssige interne og eksterne sikkerhedsaudits samt penetrationstests.

Komplet revisionsspor

Alle aktiviteter dokumenteres fuldstændigt med brugeroplysninger og tidsstempel.

Som LIMS-leverandør er vi certificeret efter den gældende ISO 27001 for datasikkerhed, tilgængelighed, behandlingsintegritet, fortrolighed og databeskyttelse – og opfylder desuden kravene i NIS2-direktivet.
Frequently asked questions

Vi driver jeres LDB-instans i Amazon AWS' datacenter i Frankfurt. Ved at fordele driften på tilgængelighedszonerne (AZ) eu-central-1a, eu-central-1b og eu-central-1c giver vi jer et redundant og sikkert miljø til selv de mest følsomme data. I den MySQL-kompatible database (Aurora) opbevares jeres data krypteret og adskilt fra andre kunders data via separate konti. Jeres filer opbevares krypteret på Amazon S3. Data krypteres i hvile og under overførsel med Advanced Encryption Standard (AES-256). Alle data forbliver i EU.
Jeres data sikres med følgende backuprutine: Inkrementelle backups hvert sekund opbevares i 3 dage, daglige fulde backups på S3 opbevares i 7 dage, daglige fulde backups på Wasabi med Object Locking Compliance Mode opbevares i 90 dage, og ugentlige fulde backups på S3 opbevares uden tidsbegrænsning. Da denne rutine gælder for hver af de to tilgængelighedszoner, udføres hver af de fire backups dobbelt.
Ud over vores omfattende backuprutine anbefaler vi, at I også sikkerhedskopierer alle data lokalt på jeres egen infrastruktur. Vi tilbyder følgende yderligere backupmuligheder: Manuel backup: Brugere med de rette rettigheder kan til enhver tid starte og downloade en fuld backup. Ekstra ekstern backup: Der oprettes dagligt en fuld backup på et fastlagt tidspunkt, som overføres til et system, jeres IT-afdeling stiller til rådighed.
Afviklingen af et kundeforhold følger en etableret tjekliste, som regelmæssigt certificeres eksternt. Det omfatter sikker udlevering af alle jeres data samt fuldstændig sletning af jeres data fra vores systemer. I kan i dette tilfælde – som på ethvert andet tidspunkt – downloade en fuld backup med alle uploadede filer og oprettede dokumenter. Når I har bekræftet, at I har downloadet denne erfaringsmæssigt store backup, sletter vi alle data uigenkaldeligt fra vores systemer 90 dage efter, at jeres brug af LDB er ophørt. I modtager en sletningsrapport til jeres dokumentation.
Labordatenbank er certificeret af TÜV Rheinland efter ISO 27001, ISO 9001 og TISAX.
Ja. I finder vores NIS2-vejledning på https://lims.eu/de/nis2 og udførlig dokumentation på https://labordatenbank.com/crm/documents/public/185/e850146a55
Ja. LDB Labordatenbank GmbH er databehandler for jeres data i henhold til GDPR og den østrigske databeskyttelseslov og forpligter sig til at overholde alle gældende nationale og europæiske databeskyttelsesbestemmelser.
Nej, LDB tilbydes udelukkende som en cloudbaseret SaaS-løsning – hostet på AWS i Frankfurt og fordelt på tre tilgængelighedszoner. Det fritager jer helt for driftsarbejdet med opdateringer, backups og sikkerhed.
Vi driver et certificeret ledelsessystem for informationssikkerhed (ISMS) med en dedikeret informationssikkerhedsansvarlig, årlige risikoworkshops, eksterne penetrationstests mindst én gang om året, obligatorisk multifaktorgodkendelse til sikkerhedskritiske systemer og en dokumenteret proces for leverandørstyring. Vi stiller dokumentationen til rådighed for kunder, der er omfattet af NIS2.
Adgang gives udelukkende efter need-to-know-princippet, logges fuldt ud i et revisionsspor (audit trail) og indgår i regelmæssige interne og eksterne sikkerhedsaudits som led i ISO 27001-certificeringen.
Nej. Vi anvender udelukkende AI-modeller, hvis udbydere kontraktligt garanterer, at kundedata ikke bruges til træning, at data krypteres i hvile og under overførsel, og at de selv er certificeret efter ISO 27001 eller SOC 2 Type 2. Ved brug af Query Explorer overføres desuden aldrig selve dataene, men kun datastrukturen og spørgsmålet.
LDB-cloudmiljøet er designet til en tilgængelighed på >99,95 % (mindre end 5 timers nedetid om året), og funktionaliteten kontrolleres automatisk hvert 10. minut. Den faktiske tilgængelighed lå i perioden 2020–2025 mellem 99,99 % og 100 %.
Mindst én gang om året af en ekstern leverandør. Resultaterne videregives direkte til udviklerne og gemmes som dokumentation under »Security Audits« i den interne mappe til kvalitetsstyring.
Hver opdatering gennemgår en ændringsstyringsproces med automatiseret validering mod definerede testcases før udrulning. Sårbarheder med den højeste kritikalitet patches hurtigt, mens kritiske sårbarheder afhjælpes i næste opdatering. Kunderne informeres via opdateringsmeddelelser.
TLS 1.2/1.3 til overførsel, AES-256-GCM til data i hvile, RSA med mindst 3.000 bit til asymmetrisk kryptering og Argon2id til adgangskoder – med udgangspunkt i BSI's tekniske retningslinje TR-02102.
MFA er obligatorisk til sikkerhedskritiske applikationer – via en godkendelsesapp, en sikkerhedsnøgle (f.eks. YubiKey) eller en passkey. Alternativt kan I bruge single sign-on via jeres eksisterende identitetsudbyder.
Ja. Login kan ske via single sign-on med jeres eksisterende identitetsudbyder – især Microsoft Entra ID (tidligere Azure AD), men også Okta. Jeres brugere logger dermed ind med deres sædvanlige virksomhedskonto, og jeres egen IT-afdeling administrerer adgangen centralt. Når en medarbejder forlader virksomheden, mister vedkommende automatisk adgangen, så snart virksomhedskontoen deaktiveres.
Opdagede hændelser indberettes straks til ledelsen og den informationssikkerhedsansvarlige, håndteres efter en fastlagt beredskabsplan og dokumenteres og evalueres efterfølgende i en 8D-rapport.
Ja. Alle medarbejdere får sikkerhedsrelateret oplæring ved ansættelsen og deltager mindst én gang om året i undervisning i cybersikkerhed. Ved akutte trusler bliver alle medarbejdere desuden informeret hurtigt.
Gennem en dokumenteret proces for leverandørstyring, herunder fortrolighedsaftale (NDA), kontraktgennemgang og risikoklassificering. For den eksterne IT-/cloudleverandør gælder desuden, at leverandørens egen ISO 27001-certificering opfylder det relevante krav i ISO/IEC 17025 til eksternt leverede ydelser.
Ja, som standard er alle interne og eksterne overførsler krypteret via HTTPS. En undtagelse er kun mulig på kundens udtrykkelige anmodning.
Ja. Vi følger faste retningslinjer for sikker kodning, bl.a. prepared statements mod SQL-injektion, sikre hashfunktioner til adgangskoder og CSRF-beskyttelse. Derudover gennemføres regelmæssige kodegennemgange og automatiseret kontrol af alle afhængigheder for kendte sikkerhedshuller.
Det har vi. Ansvaret for drift, opdateringer, backups og sikkerhed ligger fuldt ud hos Labordatenbank – ikke hos jeres egen IT-afdeling. Det er dokumenteret og kan efterprøves gennem en dedikeret informationssikkerhedsansvarlig, årlige eksterne audits og uafbrudt ISO 27001-certificering siden 2023. Det er ikke blot en påstand.
Fordi informationssikkerhed her er en kerneopgave, ikke et sideprojekt ved siden af laboratoriets daglige arbejde: Over 15 års uafbrudt drift, certificering efter ISO 27001, ISO 9001 og TISAX, årlige eksterne penetrationstests og en infrastruktur, der kan håndtere, at to af de tre tilgængelighedszoner svigter samtidig. Det er en indsats, som et enkelt laboratoriums IT-afdeling realistisk set ikke kan løfte ved siden af sine øvrige opgaver.
Med dokumentation frem for egenerklæringer: TÜV Rheinland-certificering efter ISO 27001 og ISO 9001, en bestået TISAX-vurdering, offentligt tilgængelige retningslinjer for datasikkerhed (ADSR) og en NIS2-vejledning med konkrete, efterprøvelige tiltag frem for generelle udsagn.

Vi bruger egne cookies og tredjepartscookies til at vise Dem webstedet og bedre forstå, hvordan De bruger det, så vi kan forbedre de tjenester, vi tilbyder.